تجاوز الوصول الواسع إلى الشبكة
تُنشئ شبكات VPN التقليدية للوصول عن بُعد اتصالًا بالشبكة أولًا، وتعتمد على ضوابط محيطة لتحديد ما يمكن للجهاز المتصل الوصول إليه. يُقرّب ZTXGate قرار منح الوصول من كل مورد محمي.
الاستعاضة عن VPN
انتقل من الاتصال الواسع بالشبكة إلى وصول يراعي الهوية والجهاز والمورد.
استكشف الاستعاضة عن VPN ←ZTNA مستضاف ذاتيًا
شغّل منصة الوصول في بنية تحتية تديرها مؤسستك أو مزوّد الخدمات المُدارة.
استكشف ZTNA المستضاف ذاتيًا ←الأمان والثقة
تعرّف إلى كيفية الجمع بين الهوية والثقة بالجهاز والسياسات وقابلية التدقيق والنشر الذي تديره المؤسسة أو مزوّد الخدمات المُدارة.
استكشف الأمان ←كل ما تحتاج إليه للتحكم في الوصول
طبّق مبدأ أقل الصلاحيات وهوية مستقلة لكل جهاز ووصولًا مؤقتًا وتكامل الهوية والمراقبة وإمكانات تدقيق واضحة من خلال منتج واحد. امنح الصلاحيات المطلوبة فقط. حدد فترة صلاحية الوصول حيث يلزم. استخدم حالة الجهاز ضمن قرارات الوصول. اختر النشر المحلي أو السحابي أو المعزول. اربط صلاحيات الوصول بهويات المستخدمين. اطلب مصادقة إضافية للموارد الحساسة. راقب نشاط الوصول والأحداث المرتبطة به. احتفظ بسجلات توضح قرارات الوصول.صلاحيات دقيقة
وصول محدود المدة
ثقة الجهاز
خيارات نشر مرنة
الهوية أولاً
تحقق إضافي
رؤية أمنية
سجلات تدقيق
من التثبيت إلى أول اتصال آمن
ابدأ بنشر صغير، واختبر نموذج الوصول، ثم توسّع بالوتيرة المناسبة لك.
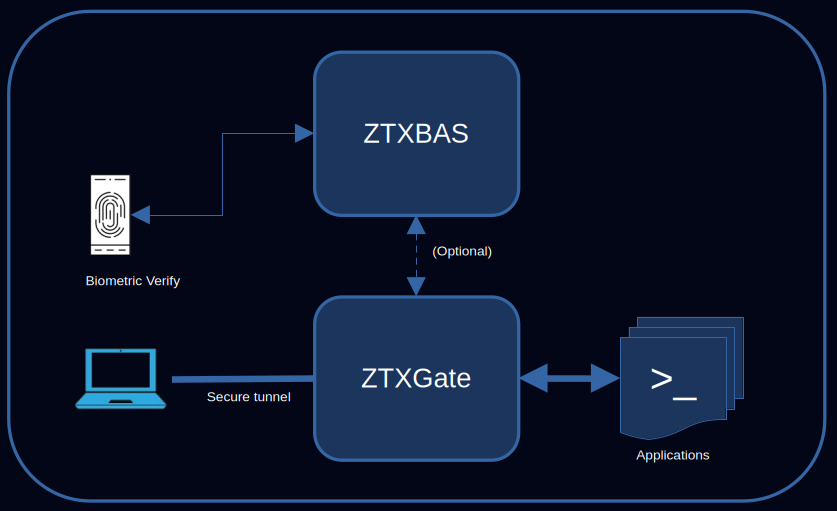
- 1
التثبيت
ثبّت حزمة ZTXGate على خادم Linux أو آلة افتراضية سحابية.
- 2
التسجيل
يسجّل المستخدمون أجهزتهم عبر إجراءات الخدمة الذاتية.
- 3
تحديد السياسات
حدّد من يمكنه الوصول إلى كل مورد اعتمادًا على الهوية والجهاز وحالته الأمنية والوقت وغيرها من شروط السياسة.
- 4
فرض السياسات
يقيّم ZTXGate الوصول وفق السياسة ويواصل تطبيقها مع تغيّر الظروف ذات الصلة.
نموذج مختلف للوصول
يمكن تأمين تطبيقات VPN الحديثة بإحكام. الاختلاف معماري: صُمّم ZTXGate انطلاقًا من منح الصلاحية للوصول إلى موارد محددة.
| عندما يكون الفرق مهمًا | VPN التقليدية للوصول عن بُعد | ZTXGate |
|---|---|---|
| النطاق الأساسي للوصول | اتصال بالشبكة تحكمه ضوابط الشبكة | تطبيقات وموارد محددة |
| مدة الوصول | غالبًا ما يكون مستمرًا ما لم يُقيَّد على نحو منفصل | مستمر أو مؤقت أو خاضع لطلب وموافقة |
| دورة حياة الهوية | يعتمد على مجموعة أدوات VPN والدليل المحيطة | مصادقة OIDC وإدارة المستخدمين عبر SCIM |
| التحكم بالأجهزة | يعتمد على حل VPN ومجموعة أدوات الأجهزة الطرفية | تسجيل مستقل لكل جهاز مع مدخلات حالة الامتثال |
| الرؤية التدقيقية | يختلف بحسب حل VPN والأنظمة الداعمة | سجلات قابلة للبحث عن الوصول والمصادقة والسياسات |
انشر الحل حيث توجد بنيتك التحتية
لا تتطلب العمليات الأساسية لـ ZTXGate منصة تحكم سحابية إلزامية تديرها CoreZT.
داخل المؤسسة
شغّل ZTXGate في مكتب أو مركز بيانات بإدارة العميل أو مزوّد الخدمة.
السحابة
انشر ZTXGate على جهاز Linux افتراضي إلى جانب التطبيقات والبنية التحتية المستضافة سحابيًا.
بيئة هجينة
طبّق نموذج الوصول نفسه على البنية التحتية الممتدة بين البيئات المحلية والسحابية.
بيئة معزولة
انشر منصة الوصول الأساسية في بيئات معزولة دون الاعتماد على مستوى تحكم سحابي تستضيفه CoreZT.
أدر الوصول من مكان واحد
أدر المستخدمين والأجهزة والموارد والسياسات والجلسات النشطة وسجلات التدقيق ومعلومات التراخيص من واجهة ويب مركزية. تتيح الأدوار الإدارية المضمّنة إبقاء مسؤولية السياسات لدى المسؤولين، مع تفويض الدعم اليومي والإشراف بصلاحية القراءة فقط.
استكشف الأمان والثقة ← · الوصول دون عميل ←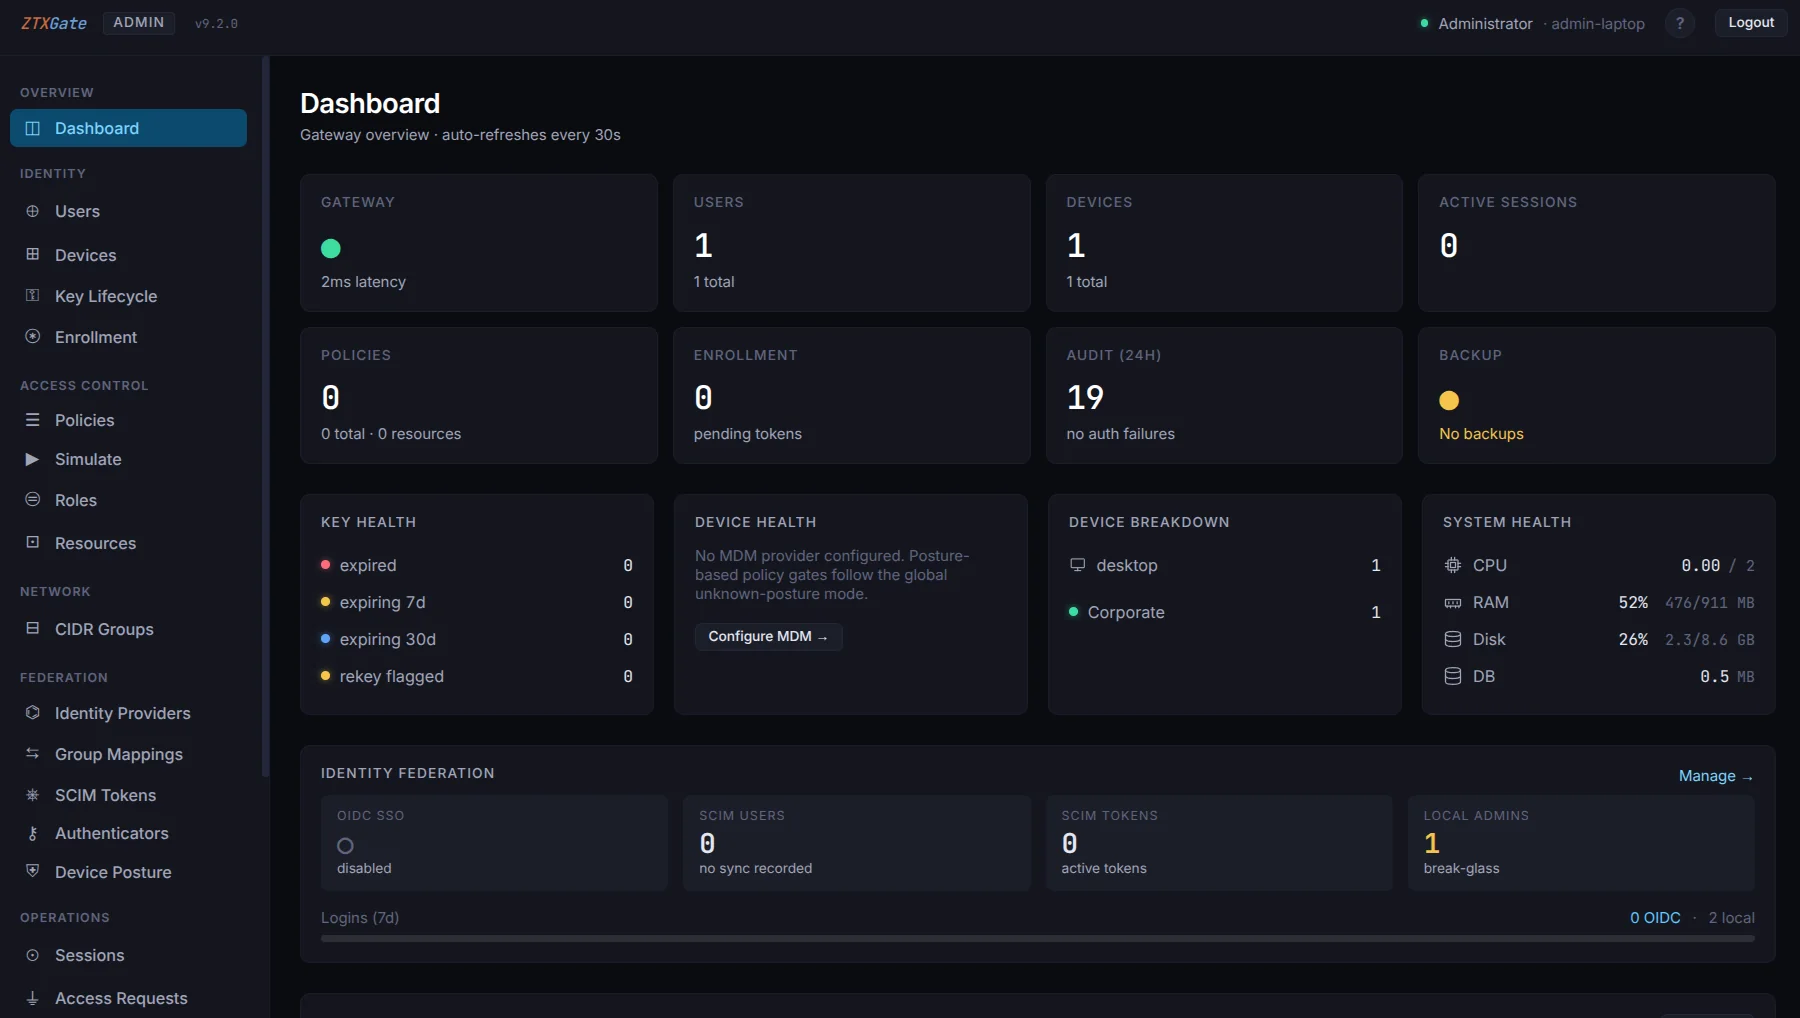
ابدأ بالبنية التحتية المتاحة لديك بالفعل
ثبّت ZTXGate على خادم Linux أو جهاز افتراضي سحابي، وسجّل مجموعة صغيرة من المستخدمين، وحدد إمكانية الوصول إلى بضعة موارد، ثم توسّع تدريجيًا.
تواصل مع CoreZT
المبيعات
sales@corezt.comالدعم
support@corezt.comاستفسارات عامة
تواصل معنا