الوصول إلى الشبكات وفق مبدأ انعدام الثقة داخل المؤسسة
طبّق الوصول الذي يراعي الهوية والجهاز والمورد قرب الأنظمة التي تديرها، دون إلزام التشغيل الأساسي بمستوى تحكم سحابي تستضيفه CoreZT.
ما المقصود بـ ZTNA المحلي؟
يُبقي ZTNA المحلي منصة الوصول قرب التطبيقات والأنظمة التي يحميها.
بدلًا من تمرير كل قرار وصول عبر خدمة سحابية يديرها المورّد، يمكن تشغيل ZTXGate على بنية Linux يديرها العميل أو MSP داخل البيئة التي توجد فيها الموارد المحمية.
قد يناسب ذلك عندما:
- تبقى التطبيقات المهمة داخل مركز بيانات خاص.
- يجب أن تظل الأنظمة الداخلية تحت تحكم تشغيلي محلي.
- يكون الاتصال بالإنترنت محدودًا أو مقيّدًا عمدًا.
- يُعد موقع النشر اعتبارًا معماريًا أو تنظيميًا.
- تريد المؤسسة نموذج السياسة ذاته للمستخدمين المحليين والبعيدين.
يصف «محليًا» مكان تشغيل منصة الوصول. ولا يستلزم فصل البيئة عن خدمات الهوية أو MDM أو EDR أو SIEM السحابية إذا اختارت المؤسسة استخدامها.
ينبغي تطبيق انعدام الثقة داخل الشبكة أيضًا
لا ينبغي للحضور الفعلي داخل الشبكة المؤسسية أن يحدد تلقائيًا ما يجوز للمستخدم الوصول إليه.
يُبقي ZTXGate الوصول متمحورًا حول المستخدم والجهاز والمورد والسياسة سواء كان المستخدم بعيدًا أو داخل المكتب أو مركز البيانات.
يمكن تفويض المطور للوصول إلى أنظمة التطوير دون موارد الإنتاج غير المرتبطة، ويمكن لمستخدم الشؤون المالية الوصول إلى التطبيقات المعتمدة دون افتراض الثقة لمجرد اتصال جهازه بالشبكة الداخلية.
وهكذا تنطبق مفاهيم السياسة نفسها على الوصول المحلي والبعيد.
كيف يعمل ZTXGate داخل المؤسسة؟
يُثبّت عادة على بنية Linux يديرها العميل.
تستخدم الأجهزة المُدارة اتصالًا يعتمد على WireGuard عندما يلائمها النفق، ويمكن أيضًا إتاحة تطبيقات HTTP/HTTPS من خلال وكيل ZTXGate دون عميل عندما يكون المتصفح أنسب.
بصورة عامة:
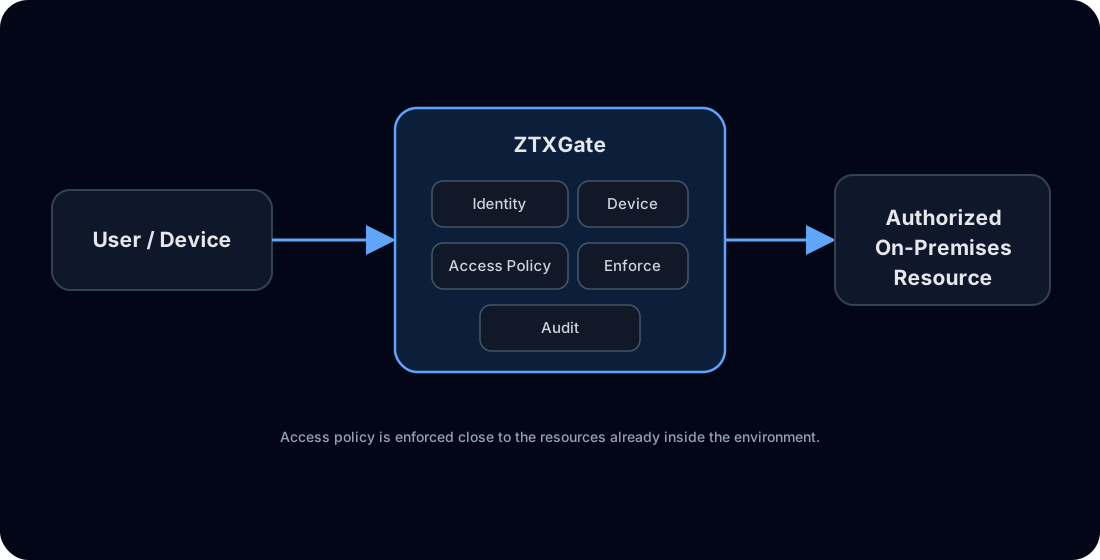
لا يحتاج التطبيق المحمي إلى أن يصبح متاحًا للعامة لمجرد حاجة المستخدمين إلى الوصول عن بُعد.
إبقاء الحركة المحلية محليًا
حين يوجد ZTXGate والموارد المحمية في البيئة نفسها، لا يلزم إعادة توجيه مسار الوصول عبر خدمة تستضيفها CoreZT.
قد يبسط ذلك مسار الحركة إلى التطبيقات الخاصة ويساعد المؤسسة في التحكم بمكان تشغيل بنية الوصول.
تبقى التكاملات الخارجية خيارات معمارية؛ فمثلًا يمكن استخدام موفّر هوية سحابي مع إبقاء ZTXGate وحركة التطبيقات محليًا.
استخدام أنظمة الهوية والأجهزة الحالية
لا يتطلب النشر الذي يديره العميل أو MSP إنشاء معزل هوية منفصل.
في البيئات المتصلة يمكن لـ ZTXGate التكامل مع:
- موفّري الهوية OIDC للمصادقة.
- SCIM لمزامنة دورة حياة المستخدمين.
- منصات MDM وEDR المدعومة لمعلومات حالة الأجهزة.
- منصات SIEM لرؤية الأحداث.
- أساليب المصادقة الإضافية المدعومة.
تبقى منصة الوصول محلية مع استخدام تلك التكاملات حيث تلائم.
أما حين تغيب الخدمات الخارجية فيمكن تشغيل ZTXGate مع خدمات وإشارات الأمان القابلة للوصول داخل البيئة نفسها.
ZTXBAS عبر نماذج النشر
عند ترخيص ZTXBAS مع ZTXGate، يندمج كمكتبة ويعمل في البيئات المتصلة والمحلية والمعزولة تمامًا دون خادم منفصل.
وهو مناسب حين تريد المؤسسة مصادقة بيومترية مقاومة للتصيد دون الاعتماد على خدمة MFA مستضافة على الإنترنت.
وتبقى الخيارات السحابية مثل Okta Verify وDuo متاحة للبيئات المتصلة عند إمكانية الوصول إليها.
التشغيل المستقل أو الإدارة المركزية
يستطيع ZTXGate العمل كنشر مستقل.
يمكن للنشر المتصل استخدام ZTXHub اختياريًا، وهي خدمة تملكها CoreZT وتديرها لتوفير إدارة مركزية لتحديث البرامج والتراخيص عبر عمليات النشر.
المهم أن ZTXHub اختيارية.
يمكن لنشر دون ZTXHub الاستمرار بصورة مستقلة، حتى في البيئة المعزولة، مع ترخيص وتحديث يدويين.
| نموذج التشغيل | ZTXGate مستقل | ZTXGate مع ZTXHub اختياري |
|---|---|---|
| تشغيل الوصول الأساسي | يديره العميل أو MSP | يديره العميل أو MSP |
| الاعتماد على سحابة CoreZT | غير مطلوب | غير مطلوب لتشغيل وصول ZTXGate |
| إدارة التراخيص | يدوية | مركزية عبر ZTXHub لدى CoreZT |
| إدارة تحديث البرامج | يدوية | مركزية عبر ZTXHub لدى CoreZT |
| النشر المعزول تمامًا | مدعوم | يعتمد على بنية المركز والشبكة المختارة |
الوصول على مستوى المورد
لا يعني النشر المحلي العودة إلى الثقة الواسعة بالشبكة.
يمكن لسياسات ZTXGate مراعاة:
- هوية المستخدم.
- الدور.
- الجهاز المسجّل.
- حالته الأمنية عند توفرها.
- موقع الشبكة.
- الوقت.
- المورد.
- مدة الوصول.
وبذلك تُحفظ التطبيقات الخاصة محليًا مع تطبيق تفويض صريح.
الوصول المؤقت وبالموافقة
تحتاج الأنظمة المحلية الحساسة غالبًا إلى إدارة أو تشخيص أعطال متقطع، لا إلى صلاحيات دائمة.
يدعم ZTXGate الوصول المؤقت وإجراءات الطلب والموافقة، بحيث يسمح المخوّل بنافذة محددة تنتهي تلقائيًا بعد ذلك.
ويمكن استخدامها لأنظمة الإنتاج وتطبيقات الإدارة والمشروعات المؤقتة وأعمال الأطراف الثالثة.
النسخ الاحتياطي والتعافي من الكوارث
لا يوفر ZTXGate تجميعًا تقليديًا للتوافر العالي.
يمكن إعداد بوابة الإدارة لإنشاء نسخ احتياطية دورية. وعند فقد النشر يمكن استعادة نسخة في تثبيت جديد لاسترجاع البيئة المهيأة بسرعة.
هذا نموذج النسخ الاحتياطي والاستعادة للتعافي من الكوارث، وليس HA نشطًا/نشطًا أو نشطًا/احتياطيًا.
ينبغي تخطيط تكرار النسخ وحمايتها والبنية البديلة وإجراءات التعافي وفق أهداف المؤسسة.
ZTNA المحلي مقابل ZTNA المقدم سحابيًا
لا يوجد نموذج مناسب تلقائيًا للجميع.
| الاعتبار | ZTNA السحابي | ZTXGate المحلي |
|---|---|---|
| بنية التحكم | يديرها المورّد أساسًا | يديرها العميل أو MSP |
| موقع النشر | تحدده بنية الخدمة | يختاره العميل أو MSP |
| صيانة البنية | مسؤولية المورّد أساسًا | مسؤولية العميل أو MSP |
| حركة التطبيقات المحلية | تعتمد على البنية | يمكن بقاؤها ضمن بيئة النشر المختارة |
| الاعتماد على خدمة خارجية | غالبًا ملازم للخدمة | لا يتطلب وصول ZTXGate الأساسي مستوى تحكم تستضيفه CoreZT |
| التشغيل المعزول | يعتمد على البنية | مدعوم في الوضع المستقل |
| نموذج التعافي | حسب المورّد أو الخدمة | النسخ الاحتياطي والاستعادة إلى نشر جديد |
قد يقلل ZTNA السحابي عبء إدارة البنية، بينما يتيح المحلي سيطرة أكبر على موضع التشغيل وإدارته.
أين يناسب ZTNA المحلي؟
قد يستحق التقييم عندما تحتاج إلى وصول وفق مبدأ انعدام الثقة إلى:
- تطبيقات مراكز البيانات الخاصة.
- واجهات الإدارة الداخلية.
- بنية المكاتب أو الفروع.
- بيئات هجينة تحوي موارد محلية مهمة.
- شبكات مقيّدة.
- مؤسسات تفضّل تشغيل بنيتها الأمنية بنفسها.
للبيئات غير المتصلة بالكامل راجع ZTNA المعزول، وللنموذج الأوسع راجع ZTNA المستضاف ذاتيًا.
الأسئلة الشائعة
هل يتطلب ZTNA المحلي الإنترنت؟
لا يحتاج تشغيل ZTXGate الأساسي إلى مستوى تحكم سحابي تستضيفه CoreZT. وتحتاج التكاملات الخارجية إلى اتصال فقط عند استخدامها.
هل يخضع المستخدمون المحليون والبعيدون للسياسات نفسها؟
نعم، يمكن أن تتمحور السياسة حول الهوية والجهاز والمورد والسياق بدلًا من افتراض أن الوجود داخل الشبكة يكفي للتفويض.
هل يمكن استخدام موفّر الهوية السحابي لدينا؟
نعم عندما يكون قابلًا للوصول؛ فإبقاء ZTXGate محليًا لا يمنع الاستفادة من هوية سحابية.
هل نحتاج إلى ZTXHub؟
لا. إنها خدمة اختيارية تملكها CoreZT وتديرها. يستخدم النشر المستقل ترخيصًا وتحديثات يدوية، ويمكن للمتصل استخدام ZTXHub للإدارة المركزية.
هل يوفر ZTXGate توافرًا عاليًا؟
ليس بالتجميع التقليدي. يعتمد التعافي على نسخ محفوظة يمكن استعادتها في نشر جديد.
أبقِ الوصول قريبًا من أنظمتك
طبّق سياسة انعدام الثقة على التطبيقات المحلية دون فرض منصة وصول سحابية لدى المورّد.