كيف يعمل وصول ZTXGate إلى الشبكات وفق مبدأ انعدام الثقة؟
ليس ZTNA مجرد نفق مشفر أو وسيلة أخرى للاتصال بشبكة خاصة.
التغيير المعماري المهم هو التفويض الصريح بالوصول حول المستخدم والجهاز والمورد المحمي وشروط السياسة الحالية.
يجمع ZTXGate تلك القرارات في منصة وصول يمكن أن يديرها العميل أو مزوّد الخدمات المُدارة محليًا أو سحابيًا أو عبر بيئات هجينة أو شبكات معزولة تمامًا.
قرار ZTNA
يمكن تصور الوصول وفق انعدام الثقة بوصفه سؤال تفويض متكررًا:
هل ينبغي السماح لهذا المستخدم، على هذا الجهاز، بالوصول إلى هذا المورد وفق الظروف الحالية؟
قد يستخدم ZTXGate إشارات سياسة مثل:
- هوية المستخدم.
- دوره.
- الجهاز المسجّل.
- حالته الأمنية.
- موقع الشبكة.
- الوقت.
- المورد المحمي.
- مدة الوصول.
- حالة الموافقة.
- متطلبات المصادقة الإضافية.
لا يُعد الاتصال بالشبكة وحده تفويضًا كافيًا.
نظرة عامة إلى بنية ZTXGate
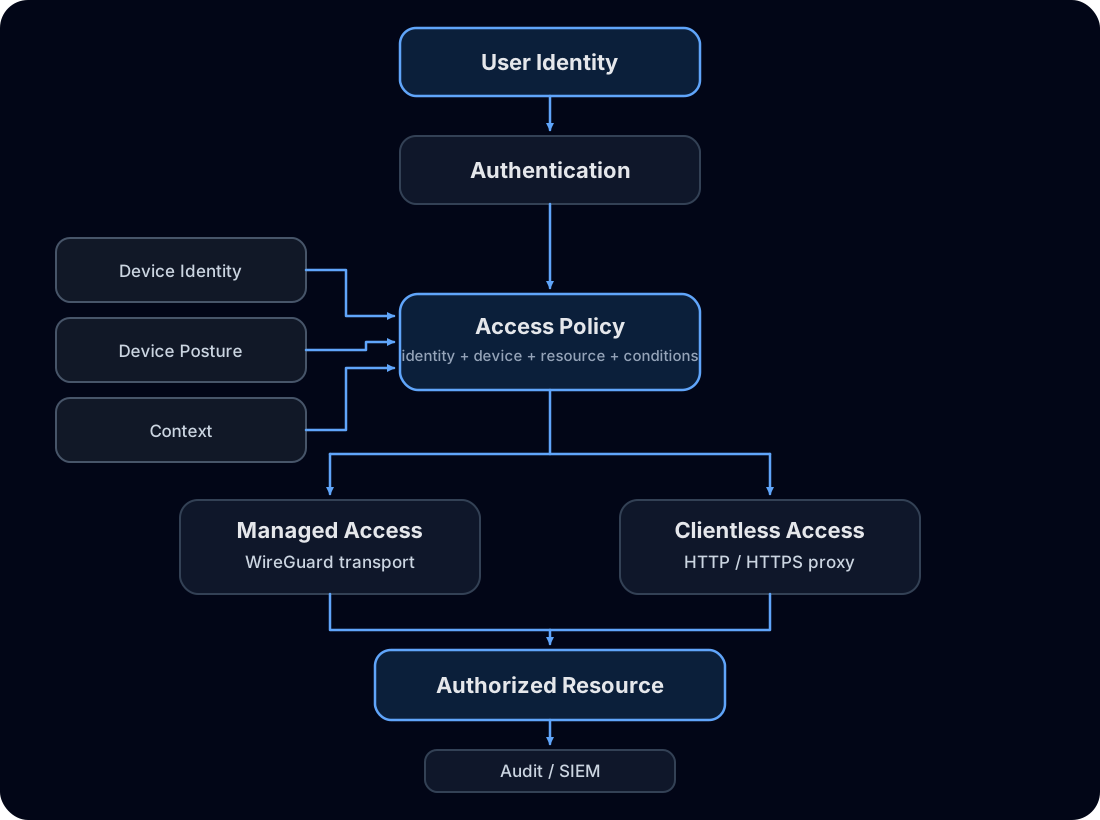
هذه بنية منطقية؛ تصف الكتل مسؤوليات الأمان لا تطابقًا واحدًا لواحد مع عمليات برمجية منفصلة.
الهوية: من يطلب الوصول؟
يستطيع ZTXGate التكامل مع بيئة هوية قائمة بدلًا من الاعتماد فقط على قاعدة مستخدمين محلية.
يوفر OIDC المصادقة وسمات الهوية، ويمكن لـ SCIM مزامنة معلومات دورة حياة المستخدم من أنظمة الهوية المدعومة.
تصبح الهوية مدخلًا للسياسة، لا حاجزًا واحدًا يمنح بعدها وصول واسعًا تلقائيًا.
الجهاز: أي جهاز طرفي يطلب؟
المستخدم والجهاز مرتبطان، لكنهما ليسا الهوية نفسها.
يسجّل ZTXGate أجهزة المستخدمين بصورة فردية، بحيث يُمثّل الحاسوب والهاتف واللوحي وغيره بصورة مستقلة في السياسة.
إذا ضاع أحد الأجهزة أو تقاعد أو فقد الثقة، يمكن إلغاؤه دون تعطيل بقية أجهزة المستخدم بالضرورة.
وعندما تتوفر خدمات حالة الأجهزة المتصلة، يمكن استخدام إشارات المنصات المدعومة ومنها:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
السياسة: ما الذي يُسمح للمستخدم والجهاز بالوصول إليه؟
تتمحور سياسة ZTXGate حول موارد محددة بدلًا من اعتبار الوصول إلى الشبكة المحيطة هو الصلاحية نفسها.
يمكن السماح لمطور بأنظمة التطوير دون الإنتاج، أو لمتعاقد بتطبيق واحد لفترة محدودة، أو اشتراط موافقة ومصادقة إضافية لمسؤول قبل الوصول إلى مورد حساس.
يمكن أن تدعم السياسة الوصول المستمر والمؤقت.
الوصول المُدار: WireGuard للنقل الآمن
تستخدم الأجهزة الطرفية المُدارة اتصالًا يعتمد على WireGuard للوصول الشبكي المصرّح به عبر ZTXGate.
يوفر WireGuard النقل الآمن، ويضيف ZTXGate سياق الهوية والجهاز والمورد ودورة الحياة والموافقة والحالة الأمنية والتدقيق لتحويل النقل إلى نظام وصول تقوده السياسة.
وجود نفق WireGuard ليس هو سياسة الوصول.
الوصول دون عميل: HTTP/HTTPS عبر الوكيل
ليس كل تطبيق محمي بحاجة إلى برنامج نفق على الجهاز.
يتيح ZTXGate وصولًا دون عميل إلى تطبيقات HTTP وHTTPS المدعومة عبر وكيل يفرض السياسات، ينهي الاتصال الوارد وينشئ اتصالًا مخوّلًا بالتطبيق المحمي.
ولأنه يعمل على مستوى HTTP، يستطيع تطبيق سياسات تراعي التطبيق حين يدعمها نموذج السياسة المنفذ.
يفيد ذلك تطبيقات المتصفح والمتعاقدين والأطراف الثالثة والأجهزة التي لا يُرغب في تثبيت برنامج اتصال عليها.
الإنفاذ المستمر للسياسات
لا ينبغي أن يبقى قرار الوصول صالحًا لمجرد السماح بالاتصال سابقًا.
يمكن لـ ZTXGate مواصلة تقييم الشروط ذات الصلة بعد بدء الوصول؛ فإذا انتهت النافذة الزمنية أو تغير الدور أو لم تعد حالة الجهاز مستوفية، أمكن إلغاء الوصول وفق السياسة المهيأة.
وهكذا تستجيب السياسة للظروف المتغيرة لا لحالة تسجيل الدخول الأول فقط.
المصادقة الإضافية
يمكن اشتراط تحقق إضافي للموارد الحساسة وفق السياسة.
عند ترخيص ZTXBAS مع ZTXGate يندمج كمكتبة دون خادم منفصل، ويوفر مصادقة بيومترية مقاومة للتصيد في النشر المتصل والمعزول تمامًا.
يمكن للنشر المتصل استخدام خدمات سحابية مدعومة مثل Okta Verify وDuo حين تكون متاحة.
أما ZTXBAS المستقل فهو منتج مجاني منفصل لمطوري التطبيقات الراغبين في دمج المصادقة البيومترية مباشرة.
التدقيق والرؤية الأمنية
ينبغي أن تكون قرارات الوصول قابلة للملاحظة.
يسجل ZTXGate أنشطة الوصول والمصادقة والسياسة للتحقيق وتصدير الأدلة عند الحاجة، ويمكن إرسال الأحداث إلى أنظمة مراقبة مدعومة عبر syslog أو CEF أو JSON.
لا تستبدل سجلات التدقيق SIEM أو برنامج المراقبة الأشمل، لكنها تمنحها سياق الوصول الموزّع عادةً بين عدة مكونات.
التكاملات الخارجية مدخلات للسياسة لا تبعيات أساسية
يمكن لنشر ZTXGate استخدام منصات خارجية للهوية وحالة الأجهزة والمصادقة والمراقبة حين تكون قابلة للوصول، مثل:
- موفّري هوية OIDC.
- توفير الهوية عبر SCIM.
- Microsoft Intune.
- Microsoft Defender for Endpoint.
- SentinelOne Singularity.
- CrowdStrike.
- Jamf.
- Okta Verify.
- Duo.
- منصات SIEM.
توسّع هذه التكاملات السياق المتاح للسياسة والتشغيل، لكنها ليست مطلوبة في كل نماذج النشر.
في البيئة المعزولة تمامًا يستخدم ZTXGate إمكانات الهوية والمصادقة والجهاز والمراقبة المتوفرة داخلها.
نموذج النشر ومستوى التحكم
يمكن لـ ZTXGate العمل مستقلاً دون مستوى تحكم سحابي إلزامي لدى CoreZT، ويشغّله العميل أو مزوّد الخدمات المُدارة.
يمكن للنشر المستقل البقاء معزولًا تمامًا، مع ترخيص وتحديث يدويين.
وللنشر المتصل الذي يحتاج إدارة مركزية للتراخيص والتحديثات، تدير CoreZT خدمة ZTXHub الاختيارية التي لا يحتاجها تشغيل الوصول الأساسي.
النسخ الاحتياطي والتعافي من الكوارث
لا يستخدم ZTXGate حاليًا بنية تجميع تقليدية للتوافر العالي.
يمكن إعداد نسخ احتياطية دورية من البوابة واستعادة نسخة إلى نشر ZTXGate جديد عند الحاجة للتعافي.
هذا نموذج نسخ احتياطي واستعادة لا تجميع نشط/نشط أو نشط/احتياطي.
ما الذي لا يستبدله ZTNA؟
ZTNA طبقة ضمن بنية أمنية أوسع.
لا يلغي الحاجة إلى:
- تصميم تطبيقات آمنة.
- تحصين أنظمة التشغيل.
- ضوابط الشبكة المحلية وتقسيمها.
- حماية الأجهزة الطرفية.
- إدارة الشهادات والمفاتيح.
- إدارة الثغرات.
- المراقبة والاستجابة للحوادث.
- النسخ الاحتياطية والتعافي من الكوارث.
يقلل ZTXGate نطاق الوصول غير الضروري ويجعل قراراته أكثر وضوحًا، لكنه لا يغني عن بقية أدوات الأمان.