ZTXGate: وصول إلى الشبكات وفق مبدأ انعدام الثقة تحت سيطرتك
يعمل أفراد مؤسستك من المكاتب والمنازل وأماكن أخرى كثيرة. وقد توجد تطبيقاتك وبنيتك التحتية محليًا أو في السحابة أو في البيئتين معًا.
يتيح ZTXGate للمستخدمين الوصول إلى الموارد التي يحتاجون إليها دون منحهم وصولًا واسعًا إلى الشبكة المحيطة.
انشره داخل بنية تحتية تديرها مؤسستك أو مزوّد الخدمات المُدارة (MSP)، واربطه بأنظمة الهوية والأمان الموجودة لديك، وطبّق الوصول استنادًا إلى المستخدم والجهاز والمورد والسياسة.
انعدام الثقة دون إعادة بناء البنية التحتية
لا ينبغي أن يتطلب تجاوز شبكات VPN التقليدية للوصول عن بُعد استبدال كل ما يحيط بها.
ثبّت ZTXGate على خادم Linux أو جهاز افتراضي سحابي. سجّل المستخدمين وأجهزتهم، وحدد الموارد المسموح لهم بالوصول إليها، ثم طبّق وصولًا يراعي الهوية والجهاز والسياسة دون الحاجة إلى مستوى تحكم سحابي إلزامي تستضيفه CoreZT.
استخدم ZTXGate محليًا أو سحابيًا أو عبر بنية هجينة أو في بيئات معزولة.
كيف يعمل ZTXGate؟
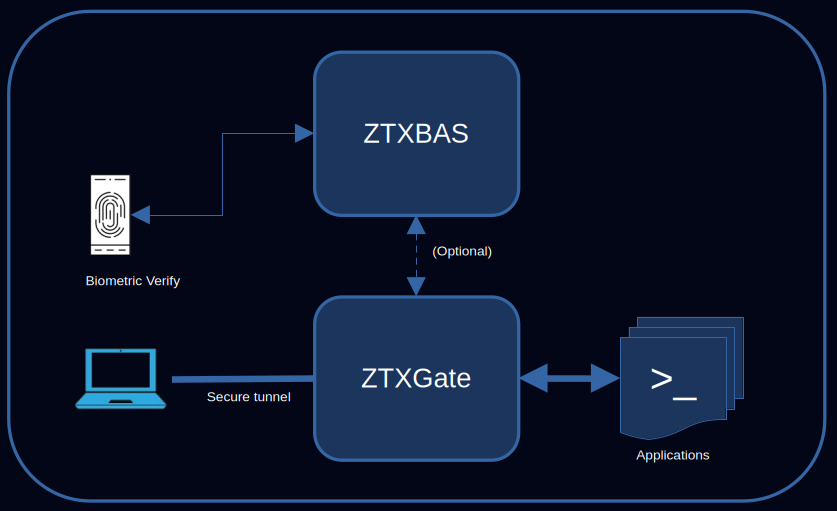
- ثبّت ZTXGate على خادم Linux أو جهاز افتراضي سحابي في البيئة التشغيلية التي يختارها العميل أو مزوّد الخدمات المُدارة.
- يسجّل المستخدمون أجهزتهم من خلال عملية تسجيل بالخدمة الذاتية.
- حدّد سياسات الوصول بالاستناد إلى الهوية والدور والجهاز وحالته الأمنية وموقع الشبكة والوقت والمورد.
- يفرض ZTXGate سياسات الوصول عند إنشاء الاتصال، ويواصل تقييمها عندما تتغير الظروف ذات الصلة.
تستخدم الأجهزة الطرفية المُدارة اتصالًا يعتمد على WireGuard للوصول إلى الموارد المصرّح بها عبر ZTXGate.
يرتكز الوصول على السياسة، لا على مجرد الاتصال بالشبكة.
استكشف بنية ZTXGate · WireGuard وZTNA · اقرأ وثائق ZTXGate
وصول بأقل الصلاحيات لكل مورد
نادرًا ما يحتاج المستخدم البعيد إلى الوصول إلى شبكة خاصة بأكملها.
يتيح ZTXGate تعريف الوصول حول المورد الفعلي المطلوب حمايته. ويمكن للسياسة الجمع بين هوية المستخدم ودوره وجهازه المسجّل ومستوى الثقة بالجهاز أو حالته الأمنية وموقع الشبكة وشروط الوقت والمورد المحمي ومدة السماح بالوصول.
امنح وصولًا مستمرًا للموارد اليومية، وشروطًا أشد للأنظمة الحساسة.
وصول عند الحاجة وبطلب وموافقة
ليس من الضروري أن تبقى كل صلاحية دائمة.
يمكن أن يشترط ZTXGate على المستخدم طلب الوصول إلى الموارد الحساسة قبل السماح بالاتصال. ويتلقى المكلّفون بالموافقة الطلب، ويوافقون على نافذة زمنية مناسبة، ثم يزيل ZTXGate هذا الوصول تلقائيًا عند انتهاء المدة الموافق عليها.
يناسب ذلك الأنظمة الإدارية وبيئات الإنتاج والتطبيقات الحساسة وغيرها من الموارد التي لا تحتاج إلى وصول دائم.
الإنفاذ المستمر للسياسات
لا ينبغي أن يصبح قرار الوصول دائمًا لمجرد بدء الاتصال.
يواصل ZTXGate تقييم الوصول النشط عند تغير شروط السياسة ذات الصلة. وإذا تغيّر دور المستخدم، أو انتهت نافذة زمنية مسموحة، أو لم يعد الجهاز يفي بمتطلبات الحالة الأمنية، يمكن لـ ZTXGate إلغاء الوصول دون انتظار إعادة الاتصال.
هوية مستقلة لكل جهاز
يسجّل ZTXGate كل جهاز ويتابعه بصورة منفصلة، بحيث يستطيع المسؤولون التمييز بين حاسوب المستخدم وهاتفه وجهازه اللوحي وغيرها من الأجهزة المسجّلة.
يمكن إلغاء تسجيل جهاز مفقود أو متقاعد أو لم يعد موثوقًا به دون تعطيل بقية أجهزة المستخدم.
الحالة الأمنية للجهاز بوصفها مدخلًا للسياسة
في البيئات المتصلة، يستطيع ZTXGate استخدام معلومات حالة الأجهزة من منصات حماية الأجهزة الطرفية القائمة ضمن قرارات الوصول.
تشمل التكاملات الحالية:
يمكن للسياسات الاستفادة من معلومات الامتثال أو المخاطر الخاصة بالجهاز عند تقرير إتاحة المورد. وتتطلب تكاملات الحالة الأمنية مع الأطراف الثالثة بطبيعتها اتصالًا بالخدمة المقابلة.
التكامل مع أنظمة الهوية
يمكن ربط ZTXGate ببيئة الهوية الحالية لديك بدلًا من إنشاء دليل مستخدمين مستقل آخر يتعيّن على المسؤولين صيانته يدويًا.
تسجيل الدخول الموحّد عبر OIDC
استخدم موفّر هوية يدعم OIDC لمصادقة المستخدمين وتسجيل الدخول الموحّد. استكشف تكامل الهوية عبر OIDC وSCIM.
توفير المستخدمين عبر SCIM
استخدم SCIM لمزامنة المستخدمين وتغييرات دورة حياة الهوية. وحين يكون ذلك مناسبًا، يمكن ربط مجموعات الدليل بأدوار ZTXGate كي تنتقل تغييرات الهوية إلى سياسة الوصول دون تكرار العمل الإداري.
مصادقة إضافية للموارد الحساسة
تحتاج بعض الموارد إلى تحقق أقوى من غيرها.
يتيح ZTXGate تطبيق مصادقة إضافية وفق السياسة وباستخدام الأساليب المدعومة. وعند ترخيص ZTXBAS ضمن ZTXGate، يندمج بوصفه مكتبة برمجية ولا يحتاج إلى نشر خادم ZTXBAS منفصل. ويمكن للنشر المتصل أيضًا الاستفادة من خيارات مدعومة تعتمد على السحابة مثل Okta Verify Push وDuo Push إذا كانت تلك الخدمات متاحة للوصول.
وبذلك يستطيع المسؤولون إضافة خطوة تحقق عند الوصول الحساس دون فرضها على كل اتصال اعتيادي.
وصول دون عميل إلى HTTP/HTTPS
ليس كل مستخدم أو تطبيق بحاجة إلى الوصول عبر نفق اتصال.
يوفر ZTXGate وصولًا دون عميل إلى تطبيقات HTTP وHTTPS من خلال وكيل يفرض السياسات. ويمكن للمستخدمين الوصول إلى تطبيقات الويب المصرّح بها دون تثبيت WireGuard على أجهزتهم؛ إذ ينهي ZTXGate الاتصال الوارد وينشئ اتصالًا مصرحًا به إلى التطبيق المحمي.
ولأن الوكيل يعمل على مستوى HTTP، يمكن تطبيق السياسات استنادًا إلى سياق التطبيق عندما يكون ذلك مناسبًا.
يفيد الوصول دون عميل في تطبيقات المتصفح والمتعاقدين والأطراف الثالثة والأجهزة التي لا يُرغب في تثبيت برامج اتصال عليها.
يتوفر الوصول دون عميل بوصفه ميزة مرخّصة من ZTXGate.
استكشف ZTNA دون عميل · وصول المتعاقدين
تكامل SIEM
يستطيع ZTXGate تصدير أحداث الأمان والتدقيق بصيغ:
- RFC 5424 syslog
- ArcSight CEF
- JSON
يمكن نقل الأحداث عبر UDP أو TCP أو TCP مع TLS بحسب التكامل. استكشف تكامل SIEM.
سجلات تدقيق قابلة للبحث
يسجل ZTXGate أنشطة الوصول والمصادقة والسياسات حتى يستطيع المسؤولون التحقيق فيما حدث دون الحاجة إلى إعادة بناء الوقائع من أنظمة غير مترابطة.
يمكن البحث عن السجلات وتصديرها للمراجعات التشغيلية والتحقيقات وأعمال التدقيق. وقد تدعم هذه الإمكانات جمع الأدلة لبرامج الامتثال والتدقيق لدى المؤسسة؛ لكنها لا تعني وحدها الحصول على اعتماد ضمن إطار محدد.
إدارة ZTXGate من مكان واحد
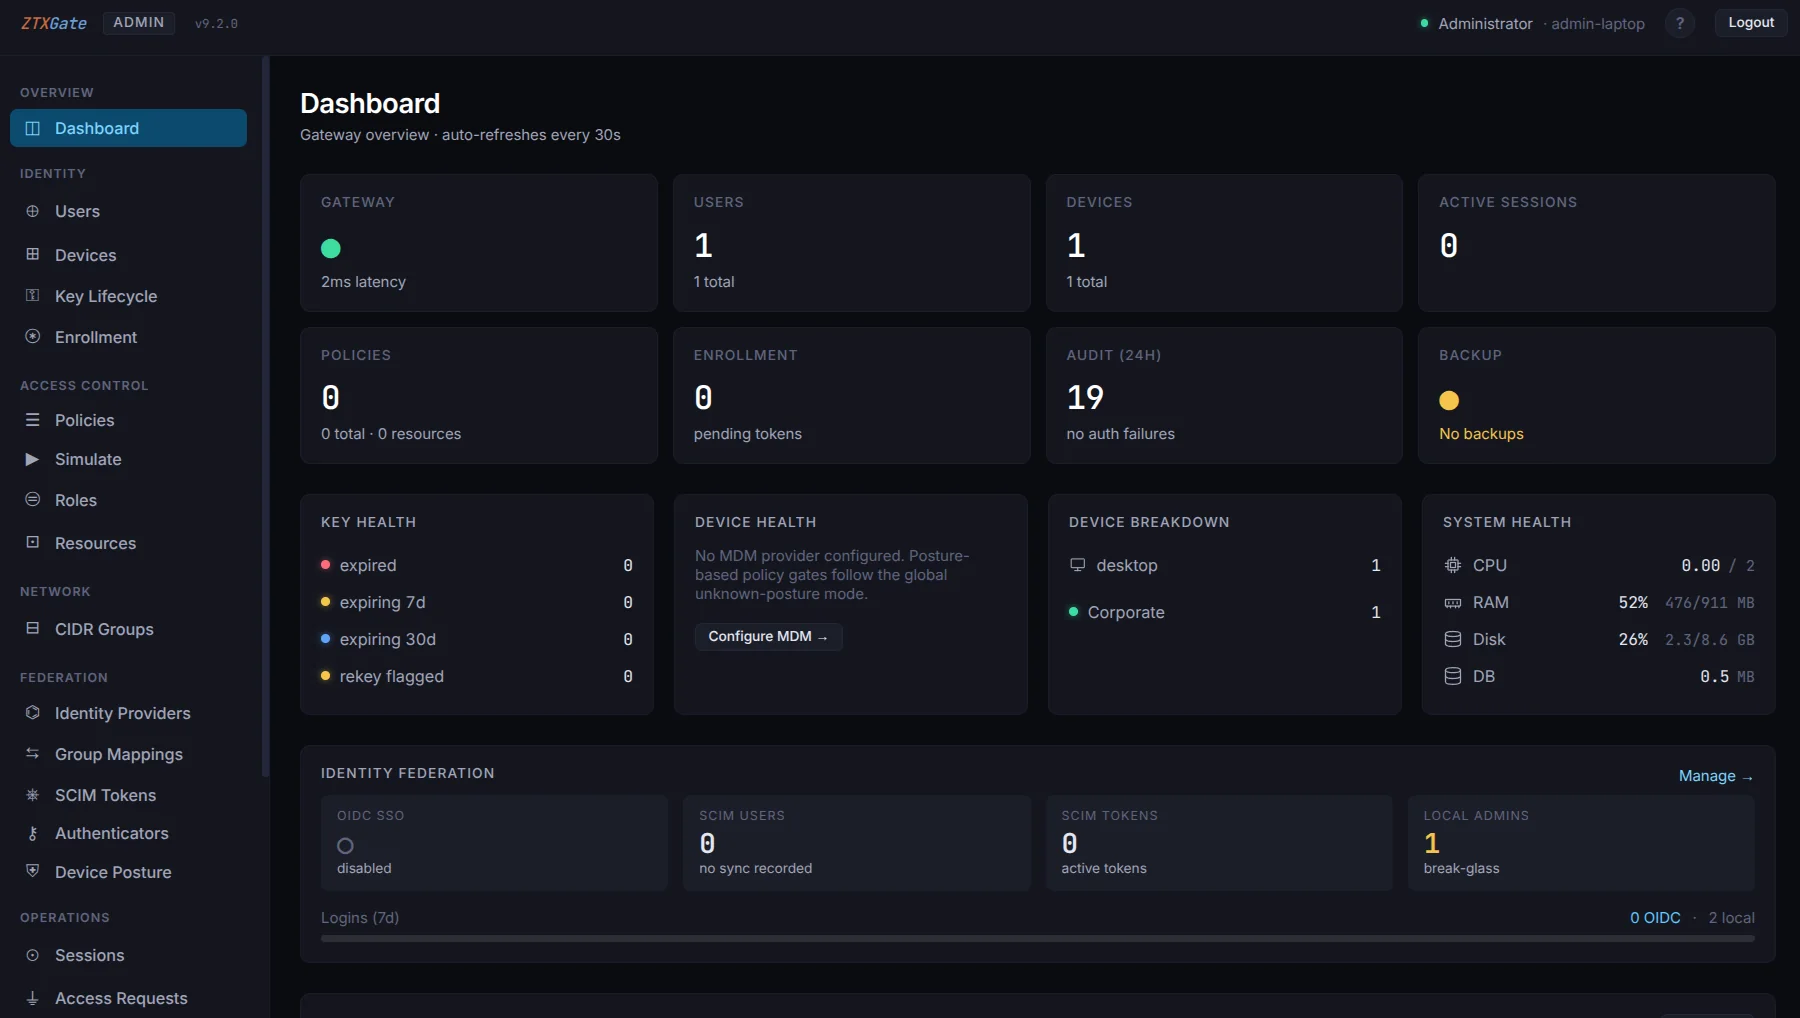
تجمع بوابة إدارة ZTXGate المستخدمين والأجهزة والموارد والسياسات والجلسات النشطة والسجلات ومعلومات الترخيص في واجهة واحدة.
تفصل الأدوار الإدارية المدمجة بين المسؤوليات المعتادة:
- المسؤولون: يديرون السياسات والإعدادات العامة.
- موظفو الدعم الفني: يتولون الإدارة اليومية المناسبة للأجهزة.
- المدققون: يحصلون على رؤية بصلاحية القراءة فقط عند الحاجة إلى الإشراف.
يسمح محاكي السياسات المضمّن للمسؤولين بتقييم قرار مقترح بشأن (user, device, resource) قبل الاعتماد عليه في الإنتاج.
ويحصل المستخدمون على بوابة خدمة ذاتية تعرض مواردهم المتاحة وتمكّنهم من إدارة أجهزتهم المسجّلة وطلب الوصول عندما تلزم الموافقة.
النسخ الاحتياطي والاستعادة
يدعم ZTXGate نسخًا احتياطية مجدولة تشمل الإعدادات والبيانات التشغيلية، إضافة إلى لقطات تُلتقط قبل عمليات الترحيل أثناء الترقية. وتساعد إجراءات الاستعادة المسؤولين على إعادة تشغيل النظام على بنية بديلة عند الحاجة.
النشر حيث تتولى التشغيل
يمكن للعميل أو مزوّد الخدمات المُدارة تشغيل ZTXGate. ولا يتطلب تشغيل الوصول الأساسي مستوى تحكم سحابيًا إلزاميًا تستضيفه CoreZT.
محليًا
شغّل ZTXGate على البنية التحتية في المكتب أو مركز البيانات. استكشف ZTNA المحلي.
في السحابة
انشر ZTXGate على جهاز Linux افتراضي سحابي وطبّق سياسات الوصول نفسها على الموارد المستضافة سحابيًا.
في بيئة هجينة
استخدم ZTXGate في بيئات تجمع الموارد المحلية والسحابية.
في بيئة معزولة تمامًا
يمكن نشر ZTXGate في بيئات معزولة لا تستطيع منصة الوصول الأساسية فيها الاعتماد على خدمة سحابية خارجية. أما الميزات التي تعتمد على خدمات الهوية أو MDM أو EDR أو SIEM أو المصادقة الخارجية، فتتطلب بطبيعتها إمكان الوصول إلى تلك الخدمات.
استكشف ZTNA المستضاف ذاتيًا · استكشف ZTNA في البيئات المعزولة
الإدارة المركزية الاختيارية عبر ZTXHub
لا يحتاج ZTXGate إلى خدمة CoreZT مركزية لتشغيل الوصول الأساسي. ويمكن للنشر المتصل الذي يرغب في الإدارة المركزية لتحديث البرامج والتراخيص استخدام ZTXHub اختياريًا، وهي خدمة تملكها CoreZT وتديرها.
دون ZTXHub، تظل عمليات نشر ZTXGate مستقلة وتستخدم إجراءات يدوية لتحديث البرامج وإدارة التراخيص.
ZTXGate وشبكات VPN التقليدية للوصول عن بُعد
لا تزال تقنية VPN مفيدة ويمكن تأمينها جيدًا. الاختلاف المعماري هو نقطة بدء التحكم في الوصول.
تنشئ VPN التقليدية للوصول عن بُعد اتصالًا بالشبكة أولًا، ثم تحدد ضوابط الشبكة الإضافية الموارد التي يمكن للجهاز المتصل الوصول إليها. أما ZTXGate فمصمم حول منح الصلاحية للوصول إلى موارد محددة.
| الإمكانية | ZTXGate | VPN التقليدية للوصول عن بُعد |
|---|---|---|
| سياسات وصول على مستوى المورد | مدمجة | تعتمد على ضوابط الشبكة المحيطة |
| سياسة تراعي الهوية | مدمجة | تعتمد على حلول VPN والهوية |
| تسجيل مستقل لكل جهاز | مدمج | يختلف بحسب المنتج |
| حالة الجهاز الأمنية مدخلًا للسياسة | مدعومة عبر التكاملات | تختلف |
| وصول مؤقت | مدمج | يتطلب آلية عمل أو ضوابط إضافية |
| وصول بطلب وموافقة | مدمج | يتطلب آلية عمل أو ضوابط إضافية |
| إنفاذ مستمر للسياسات | مدمج | يختلف |
| OIDC وSCIM | مدمجان | يختلف |
| مصادقة إضافية بحسب المورد | مدمجة | يختلف |
| سجلات وصول قابلة للبحث | مدمجة | يختلف |
| تصدير SIEM | مدمج | يختلف بحسب المنصة |
| نشر يديره العميل أو مزوّد الخدمات المُدارة | نعم | متاح عادةً |
ليس الهدف الادعاء بأن كل نشر لـ VPN غير آمن؛ فالاختلاف هو جعل التفويض الواعي بالهوية والجهاز والمورد نموذج الوصول الأساسي، بدلًا من إضافة تلك الضوابط حول الاتصال الواسع بالشبكة.
الأمان والثقة
يجمع ZTXGate بين سياسات أقل الصلاحيات وهوية مستقلة لكل جهاز وإنفاذ مستمر وتكامل الهوية ومصادقة إضافية وسجلات تدقيق ونشر يديره العميل أو مزوّد الخدمات المُدارة.
مصمم للقوى العاملة الحديثة والمتغيرة
صُمّم ZTXGate للمؤسسات التي تحتاج إلى تحكم أقوى في الوصول دون تحويل الوصول عن بُعد إلى مشروع بنية أمنية ضخم.
- فرق تقنية المعلومات: تدير المستخدمين والأجهزة والموارد والسياسات ورؤية الوصول من مكان واحد.
- فرق الأمان: تستخدم حالة الأجهزة الأمنية والوصول المؤقت والإنفاذ المستمر وسجلات التدقيق وتكامل SIEM.
- المطورون والفرق التقنية: يصلون إلى البنية المصرح بها دون حاجة إلى وصول واسع إلى الشبكة الخاصة المحيطة.
- فرق الامتثال والتدقيق: تبحث عن سجلات الوصول وتصدّرها لدعم المراجعات وجمع الأدلة.
التراخيص
يُرخّص ZTXGate لكل مستخدم ولكل سنة. وقد تختلف الميزات المشمولة باختلاف الترخيص؛ تواصل مع CoreZT لتحديد الإعداد المناسب لنشرك.
تتوفر أسعار حسب حجم الطلب لعمليات النشر الأكبر.
ابدأ بنشر محدود النطاق
لا يلزم ترحيل كل المستخدمين والموارد دفعة واحدة.
- ثبّت ZTXGate على خادم Linux أو جهاز افتراضي سحابي.
- سجّل أول أجهزة المستخدمين.
- حدّد مجموعة صغيرة من الموارد المحمية.
- طبّق سياسات الوصول.
- اختبر التجربة ثم وسّع النشر.
قيّم بنية الحل
إذا كنت تقارن بين نماذج الوصول وليس الميزات فقط، فهذه الأدلة تقدم تفاصيل أعمق: