Über breitflächigen Netzwerkzugriff hinausgehen
Klassische Remote-Access-VPNs stellen zunächst Netzwerkkonnektivität her und verlassen sich auf zusätzliche Kontrollen, um festzulegen, was ein verbundenes Endgerät erreichen darf. ZTXGate rückt die Zugriffsentscheidung näher an jede geschützte Ressource.
VPN-Ablösung
Vom breitflächigen Netzwerkzugriff zu identitäts-, geräte- und ressourcenbewusstem Zugriff wechseln.
VPN-Ablösung entdecken →Self-Hosted ZTNA
Betreiben Sie die Zugriffsplattform in Infrastruktur, die von Ihrem Unternehmen oder MSP betrieben wird.
Self-Hosted ZTNA entdecken →Sicherheit & Vertrauen
Erfahren Sie, wie Identität, Gerätevertrauen, Richtlinien, Auditierbarkeit und ein vom Kunden oder MSP betriebener Einsatz zusammenspielen.
Sicherheit entdecken →Alles, was Sie zur Zugriffskontrolle brauchen
Least Privilege, individuelle Geräteidentität, temporären Zugriff, Identity-Integration, Monitoring und Audit-Sichtbarkeit in einem Produkt anwenden. Jeder Person nur Zugriff auf die Anwendungen und Ressourcen geben, die ihre Rolle benötigt. Dauerhaften Zugriff dort einsetzen, wo er sinnvoll ist, oder zeitlich begrenzten Zugriff mit Anforderung und Genehmigung nutzen. Laptops, Smartphones und Tablets einzeln registrieren und ein einzelnes Gerät sperren, ohne die anderen zu beeinträchtigen. Bereitstellung On-Premises, in der Cloud, hybrid oder air-gapped – ohne zwingende, von CoreZT gehostete Cloud-Control-Plane. OIDC für die Anmeldung und SCIM verwenden, um Benutzer und Änderungen im Identity-Lifecycle zu synchronisieren. Für sensible Ressourcen gemäß Richtlinie unterstützte zusätzliche Verifizierungsmethoden verlangen. Relevante Ereignisse per Syslog, CEF oder JSON an Monitoring-Werkzeuge weiterleiten. Zugriffs-, Authentifizierungs- und Richtlinienprotokolle für Untersuchungen, Reviews und Audits durchsuchen und exportieren.Passgenauer Zugriff
Zugriff mit Ablaufdatum
Jedes Gerät unter Kontrolle
Läuft dort, wo Sie arbeiten
Automatisierter Identity-Lifecycle
Zusätzliche Verifizierung
Integration in Ihr SOC
Nachweise, wenn Sie sie brauchen
Von der Installation zur ersten sicheren Verbindung
Beginnen Sie mit einer kleinen Bereitstellung, validieren Sie das Zugriffsmodell und erweitern Sie in Ihrem eigenen Tempo.
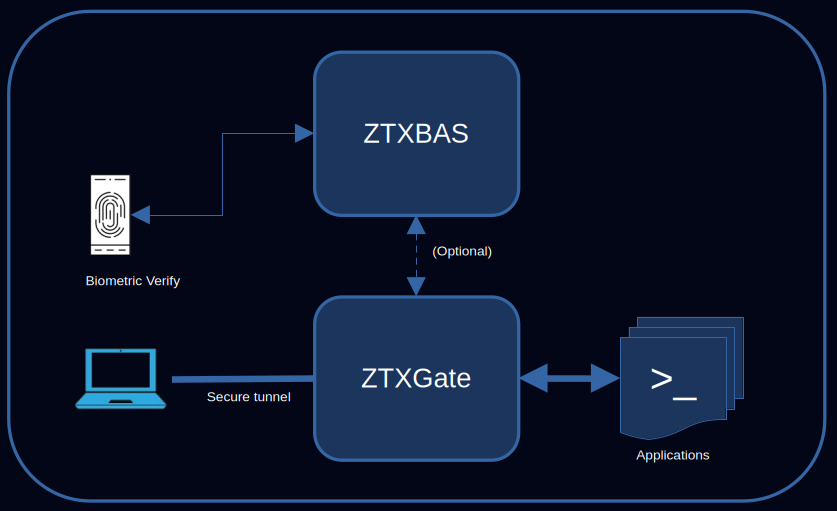
- 1
Installieren
Installieren Sie das ZTXGate-Paket auf einem Linux-Server oder einer Cloud-VM.
- 2
Registrieren
Benutzer registrieren ihre Geräte über einen Self-Service-Prozess.
- 3
Definieren
Legen Sie anhand von Identität, Gerät, Posture, Zeit und weiteren Richtlinienbedingungen fest, wer welche Ressourcen erreichen darf.
- 4
Durchsetzen
ZTXGate bewertet Zugriffe anhand der Richtlinie und setzt sie weiter durch, wenn sich relevante Bedingungen ändern.
Ein anderes Zugriffsmodell
Moderne VPN-Umgebungen können sehr sicher betrieben werden. Der Unterschied liegt in der Architektur: ZTXGate ist von Anfang an auf Autorisierung zu definierten Ressourcen ausgelegt.
| Wenn es darauf ankommt | Klassisches Remote-Access-VPN | ZTXGate |
|---|---|---|
| Primärer Zugriffsumfang | Netzwerkkonnektivität, gesteuert durch Netzwerkkontrollen | Definierte Anwendungen und Ressourcen |
| Zugriffsdauer | Häufig dauerhaft, sofern nicht separat eingeschränkt | Dauerhaft, zeitlich begrenzt oder per Anforderung und Genehmigung |
| Identity-Lifecycle | Abhängig vom umgebenden VPN- und Directory-Stack | OIDC-Authentifizierung und SCIM-Provisionierung |
| Gerätekontrolle | Abhängig vom VPN- und Endpoint-Stack | Individuelle Registrierung plus Posture-Signale |
| Audit-Sichtbarkeit | Abhängig von VPN und unterstützenden Systemen | Durchsuchbare Zugriffs-, Authentifizierungs- und Richtlinienprotokolle |
Bereitstellen, wo Ihre Infrastruktur betrieben wird
Der Kernbetrieb von ZTXGate erfordert keine zwingende, von CoreZT gehostete Cloud-Control-Plane.
On-Premises
ZTXGate im Büro oder Rechenzentrum unter Betrieb durch den Kunden oder MSP einsetzen.
Cloud
ZTXGate auf einer Linux-VM zusammen mit Cloud-Anwendungen und -Infrastruktur bereitstellen.
Hybrid
Dasselbe Zugriffsmodell auf Infrastruktur anwenden, die On-Premises- und Cloud-Umgebungen umfasst.
Air-Gapped
Betreiben Sie die zentrale Zugriffsplattform in isolierten Umgebungen, ohne von einer durch CoreZT gehosteten Cloud-Control-Plane abhängig zu sein.
Zugriff zentral verwalten
Verwalten Sie Benutzer, Geräte, Ressourcen, Richtlinien, aktive Sitzungen, Audit-Protokolle und Lizenzinformationen über eine zentrale Weboberfläche. Integrierte Administratorrollen ermöglichen es, die Verantwortung für Richtlinien bei Administratoren zu belassen und gleichzeitig täglichen Support sowie schreibgeschützte Aufsicht zu delegieren.
Sicherheit & Vertrauen entdecken → · Clientless ZTNA →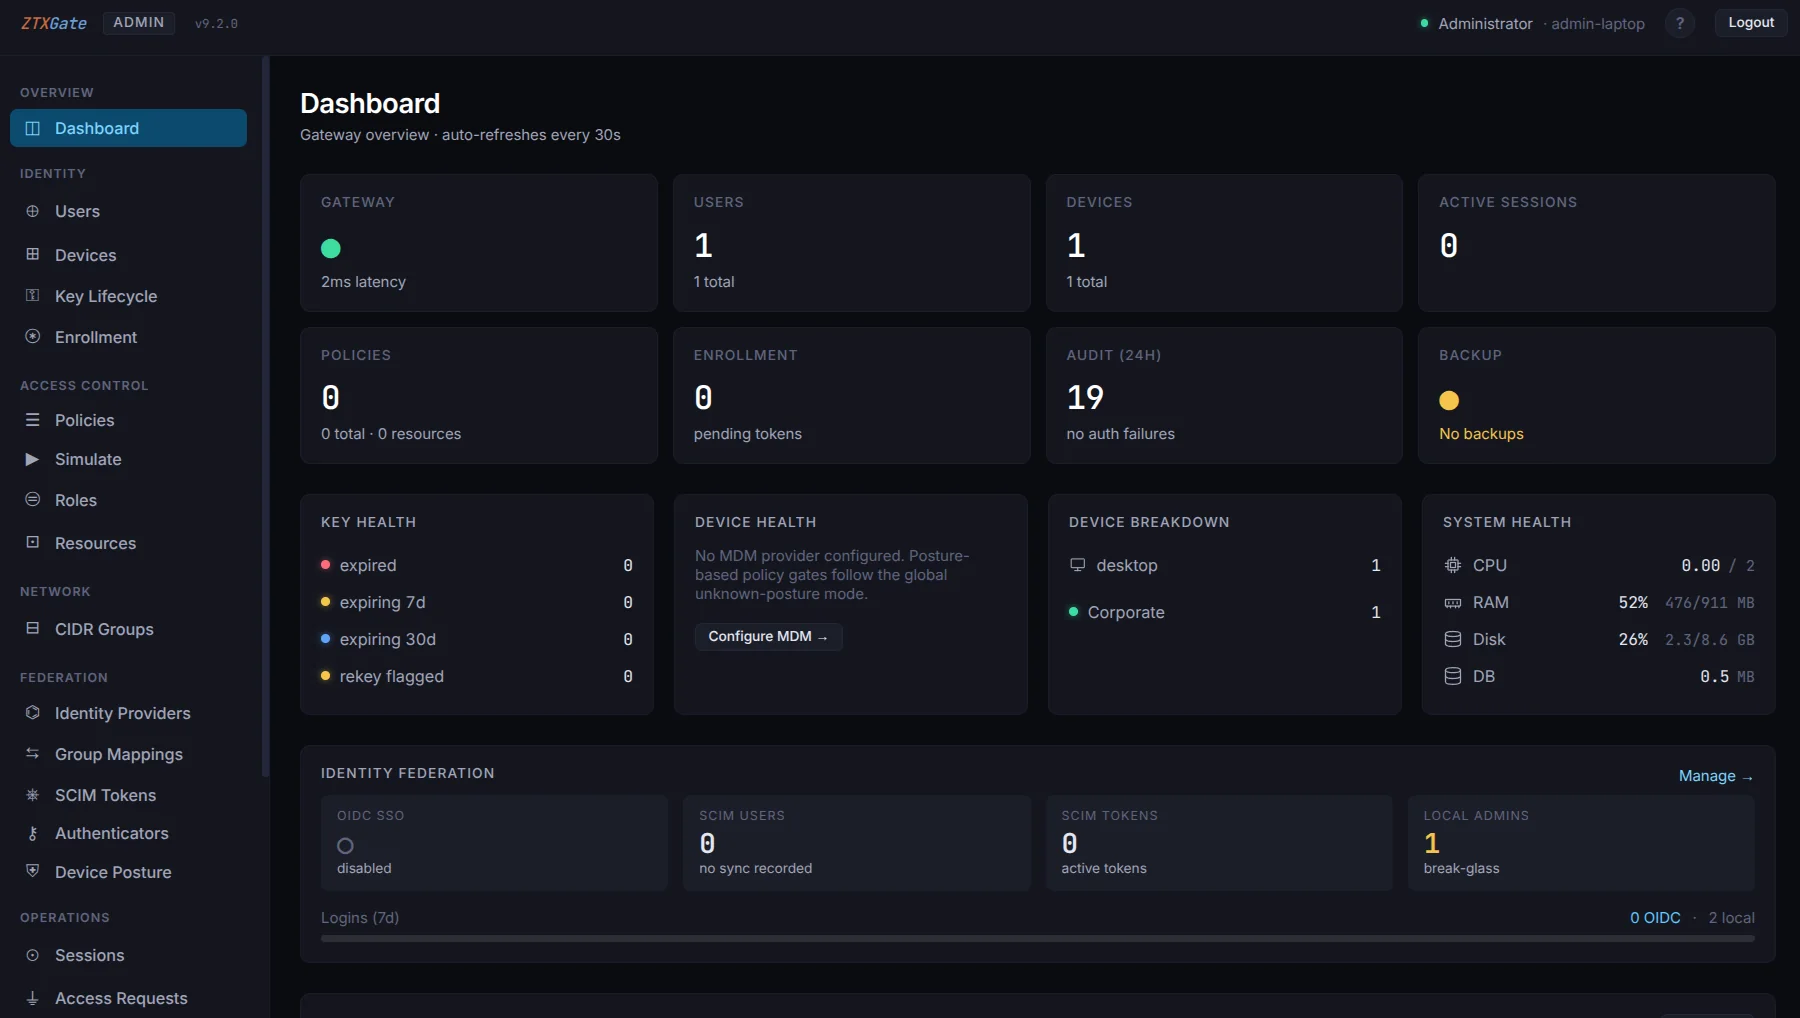
Mit vorhandener Infrastruktur starten
Installieren Sie ZTXGate auf einem Linux-Server oder einer Cloud-VM, registrieren Sie eine kleine Benutzergruppe, definieren Sie den Zugriff auf einige Ressourcen und erweitern Sie anschließend schrittweise.
Das richtige Team erreichen
Preise, Demos und Onboarding
sales@corezt.comTechnische Hilfe und Kundensupport
support@corezt.comFragen zu Produkt, Bereitstellung, Lizenzierung oder Partnerschaften
Kontakt aufnehmen