Zero Trust Network Access für air-gapped Umgebungen
Isolation reduziert die Angriffsfläche, beseitigt aber nicht die Notwendigkeit zu kontrollieren, wer sensible Systeme innerhalb der isolierten Umgebung erreichen darf.
ZTXGate kann in vollständig air-gapped Netzwerken arbeiten, ohne von einer durch CoreZT gehosteten Cloud-Control-Plane abhängig zu sein. Identitäts-, Geräte-, Ressourcen-, Richtlinien-, Authentifizierungs- und Auditkontrollen können innerhalb der Umgebung verbleiben.
Was Air-Gapped ZTNA bedeutet
Air-Gapped ZTNA ist kein Mechanismus, um ein isoliertes System aus dem öffentlichen Internet erreichbar zu machen.
Es ist ein Ansatz, um Zero-Trust-Zugriffskontrollen innerhalb einer isolierten oder getrennten Umgebung anzuwenden.
Benutzer, Administratoren und Geräte, die bereits einen genehmigten Weg in diese Umgebung haben, können weiterhin expliziten Richtlinien unterliegen, bevor sie geschützte Anwendungen und Infrastruktur erreichen.
Das ist wichtig, weil Netzwerkisolation allein Fragen wie diese nicht beantwortet:
- Welcher Benutzer darf diese Ressource erreichen?
- Welches registrierte Gerät darf verwendet werden?
- Soll die Berechtigung dauerhaft oder nur für einen begrenzten Zeitraum bestehen?
- Soll sensibler Zugriff zusätzliche Authentifizierung verlangen?
- Können Administratoren feststellen, wer wann auf eine Ressource zugegriffen hat?
ZTXGate beantwortet diese Zugriffskontrollfragen, ohne dass der Kernbetrieb einen CoreZT-Cloud-Dienst kontaktieren muss.
Die Zugriffsplattform innerhalb der Sicherheitsgrenze halten
Eine eigenständige ZTXGate-Bereitstellung kann vollständig innerhalb der geschützten Umgebung betrieben werden.
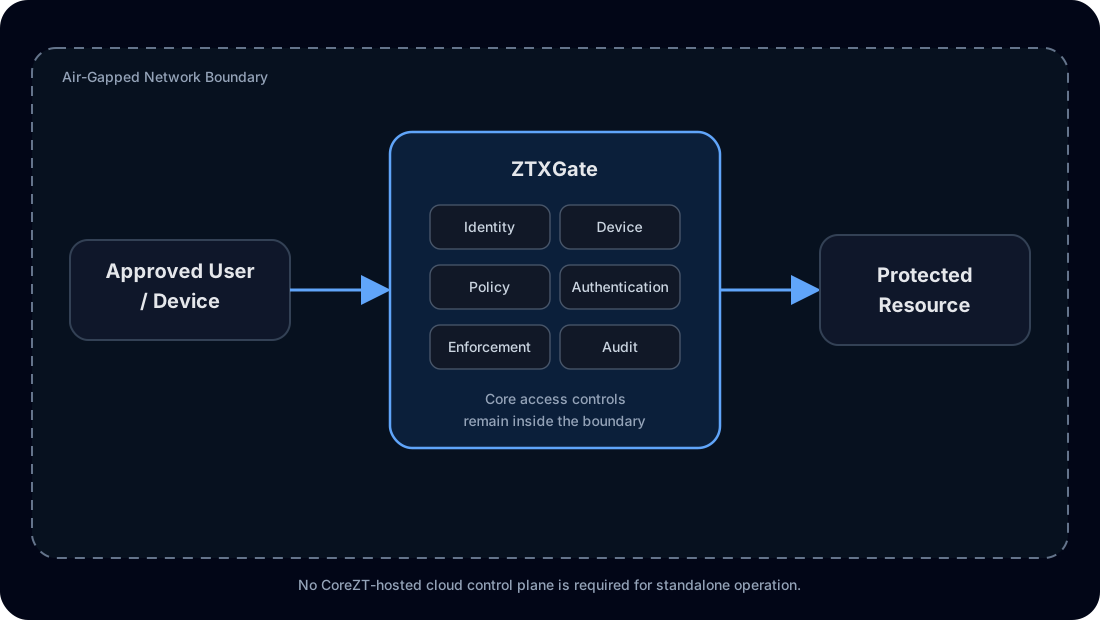
Der zentrale Zugriffspfad bleibt innerhalb der Netzwerkgrenze.
Eigenständiger Betrieb
Kunden benötigen ZTXHub nicht, um ZTXGate zu betreiben, und der Kernbetrieb erfordert keine von CoreZT gehostete Control Plane.
In einer eigenständigen air-gapped Bereitstellung:
- werden Zugriffsrichtlinien lokal verwaltet
- wird die Lizenzierung manuell durchgeführt
- werden Softwareupdates manuell durchgeführt
- werden Backups lokal verwaltet
- bleiben Auditdaten innerhalb der Bereitstellung verfügbar
Dieses Betriebsmodell ist bewusst für Netzwerke geeignet, in denen externe Managementkonnektivität nicht zulässig ist.
Optionales ZTXHub für verbundene Bereitstellungen
CoreZT stellt außerdem ZTXHub bereit, einen optionalen Dienst, der CoreZT gehört und von CoreZT betrieben wird.
Verbundene ZTXGate-Bereitstellungen können ZTXHub für die zentrale Verwaltung von Softwareupdates und Lizenzen nutzen.
Für eine vollständig air-gapped Installation ist ZTXHub nicht erforderlich. Kunden mit strikter Isolation können darauf verzichten und beim manuellen Betriebsmodell bleiben.
Zentrales Management bleibt damit eine Bereitstellungsentscheidung und keine Voraussetzung für den Betrieb von ZTXGate.
Control-Plane-Modell entdecken
ZTXBAS funktioniert in air-gapped Umgebungen
Step-up-Authentifizierung wird in getrennten Umgebungen häufig schwierig, weil viele MFA-Produkte von einem im Internet gehosteten Dienst abhängen.
Wenn ZTXBAS mit ZTXGate lizenziert ist, ist es eng als Bibliothek integriert und funktioniert über alle ZTXGate-Bereitstellungsmodelle hinweg, einschließlich vollständig air-gapped Netzwerken, ohne einen separaten ZTXBAS-Server zu benötigen.
Damit bleibt phishing-resistente biometrische Authentifizierung innerhalb derselben isolierten Umgebung verfügbar, statt Zugriff auf einen externen Push-Authentifizierungsdienst zu erfordern.
Verbundene Bereitstellungen können weiterhin unterstützte Alternativen wie Okta Verify oder Duo verwenden, wenn diese Dienste erreichbar sind.
Identität innerhalb einer isolierten Umgebung
Eine air-gapped Bereitstellung kann nur Identitätssysteme verwenden, die aus dieser Umgebung erreichbar sind.
Betreibt eine Organisation einen kompatiblen internen Identity Provider oder eine Verzeichnisintegration, kann ZTXGate die innerhalb der Netzwerkgrenze verfügbaren Dienste nutzen.
Ein im Internet gehosteter Identity Provider kann nicht an der Authentifizierung teilnehmen, wenn die Umgebung ihm nicht bewusst Konnektivität bereitstellt.
Dasselbe Prinzip gilt für jede externe Integration: ZTXGate gibt nicht vor, dass ein getrenntes Netzwerk einen physisch nicht verfügbaren Cloud-Dienst erreichen kann.
Geräteidentität und Richtlinie
ZTXGate registriert Geräte einzeln und kann die Geräteidentität als Teil der Zugriffsrichtlinie verwenden.
Richtlinien können Faktoren kombinieren wie:
- Benutzeridentität
- Rolle
- registriertes Gerät
- lokal verfügbare Posture-Informationen
- Netzwerkstandort
- Zeit
- geschützte Ressource
- Zugriffsdauer
Wenn ein MDM- oder EDR-Dienst außerhalb der isolierten Umgebung gehostet wird, stehen seine Posture-Daten ohne Konnektivität nicht zur Verfügung. Richtlinien sollten daher um die innerhalb der Umgebung verfügbaren Signale gestaltet werden.
Clientbasierter und clientloser Zugriff
Air-gapped Umgebungen können sowohl Netzwerkdienste als auch browserbasierte Anwendungen enthalten.
Verwaltete Endgeräte können für autorisierte Ressourcen WireGuard-basierten Zugriff über ZTXGate verwenden.
HTTP- und HTTPS-Anwendungen können außerdem den clientlosen Proxy von ZTXGate nutzen, wenn browserbasierter Zugriff geeignet ist. So lassen sich Zugriffsrichtlinien und Auditkontrollen anwenden, ohne Tunnelsoftware auf diesem Endgerät zu benötigen.
Lokales Audit und Sichtbarkeit
Auch getrennte Umgebungen benötigen Untersuchung und Nachvollziehbarkeit.
ZTXGate hält Zugriffs-, Authentifizierungs- und Richtliniendatensätze lokal. Existiert innerhalb des isolierten Netzes eine interne SIEM- oder Logplattform, kann ZTXGate Ereignisse über unterstützte Formate und Transportwege weiterleiten.
Cloud-gehostete SIEM-Dienste benötigen Konnektivität und sind daher nicht Bestandteil einer strikt air-gapped Architektur.
Softwareupdates und Lizenzierung
Eine vollständig air-gapped, eigenständige Bereitstellung verwendet manuelle Workflows für Lizenzierung und Softwareupdates.
Dies unterscheidet sich von einer verbundenen Bereitstellung mit optionalem ZTXHub, in der Lizenz- und Softwareupdate-Management zentralisiert werden können.
Das manuelle Modell erlaubt dem Kunden oder MSP, der die Bereitstellung betreibt, gemäß seinen Betriebsverfahren zu kontrollieren, wann Software- oder Lizenzmaterial in die isolierte Umgebung gelangt.
Backup und Disaster Recovery
ZTXGate verwendet kein konventionelles HA-Clustering.
Das Administrationsportal unterstützt regelmäßige Backups. Geht eine Bereitstellung verloren, kann ein Backup in einer neuen ZTXGate-Installation wiederhergestellt werden, um die konfigurierte Umgebung zurückzugewinnen.
Für eine air-gapped Bereitstellung sollte der Kunde oder MSP geschützte Backup-Kopien aufbewahren und einen dokumentierten Prozess zur Bereitstellung von Ersatzinfrastruktur innerhalb der isolierten Umgebung pflegen.
Dies ist ein Disaster-Recovery-Modell auf Basis von Backup und Restore, nicht kontinuierlichem Failover.
Verbundene und air-gapped Funktionen im Vergleich
| Funktion | Verbundene Bereitstellung | Vollständig air-gapped Standalone-Bereitstellung |
|---|---|---|
| ZTXGate-Kernzugriff | Ja | Ja |
| Von CoreZT gehostete Cloud-Control-Plane erforderlich | Nein | Nein |
| ZTXBAS | Ja | Ja |
| Okta Verify / Duo | Wenn der Dienst erreichbar ist | Nein, sofern Konnektivität nicht bewusst bereitgestellt wird |
| Cloud Identity Provider | Wenn der Dienst erreichbar ist | Nein, sofern Konnektivität nicht bewusst bereitgestellt wird |
| Cloud-MDM-/EDR-Posture | Wenn der Dienst erreichbar ist | Nein, sofern Konnektivität nicht bewusst bereitgestellt wird |
| Cloud-SIEM | Wenn der Dienst erreichbar ist | Nein, sofern Konnektivität nicht bewusst bereitgestellt wird |
| Lizenzmanagement | Manuell oder optionales, von CoreZT betriebenes ZTXHub | Manuell |
| Softwareupdates | Manuell oder optionales, von CoreZT betriebenes ZTXHub | Manuell |
| Backup-/Restore-DR | Ja | Ja |
Wo Air-Gapped ZTNA passt
Dieses Modell kann relevant sein für Umgebungen wie:
- isolierte Forschungs- und Entwicklungsnetze
- eingeschränkte Betriebsumgebungen
- sensible interne Infrastruktur
- Netzwerke mit bewusst begrenzter Internetkonnektivität
- Organisationen, deren Architektur lokale Sicherheitsdienste verlangt
Die Eignung einer konkreten Bereitstellung hängt weiterhin von den Sicherheitsanforderungen der Organisation und den umgebenden Kontrollen ab.
Häufig gestellte Fragen
Ermöglicht Air-Gapped ZTNA entfernten Internetzugriff auf ein isoliertes Netzwerk?
Nein. Ziel ist es, Zero-Trust-Zugriff innerhalb der isolierten Umgebung durchzusetzen, nicht die Air Gap zu umgehen.
Benötigt ZTXGate ZTXHub in einer air-gapped Bereitstellung?
Nein. ZTXHub ist optional und gehört CoreZT bzw. wird von CoreZT betrieben. Eine vollständig air-gapped ZTXGate-Bereitstellung verwendet ZTXHub nicht und kann manuelle Lizenzierungs- und Softwareupdate-Workflows nutzen.
Kann biometrische MFA ohne Internetzugang funktionieren?
Ja. Wenn ZTXBAS mit ZTXGate lizenziert ist, stellt das integrierte ZTXBAS phishing-resistente biometrische Authentifizierung in vollständig air-gapped Bereitstellungen bereit, ohne einen separaten ZTXBAS-Server zu benötigen.
Was geschieht mit Cloud-Integrationen?
Sie stehen nur zur Verfügung, wenn die entsprechenden Dienste erreichbar sind. Eine strikt air-gapped Umgebung sollte Identitäts-, Authentifizierungs-, Posture-, Logging- und Managementdienste innerhalb ihrer Sicherheitsgrenze verwenden.
Bietet ZTXGate HA für isolierte Umgebungen?
Nicht im Sinne eines konventionellen Clusters. Das unterstützte Resilienzmodell besteht aus regelmäßigen Backups und Wiederherstellung in eine neue Bereitstellung nach einem Ausfall.
Zero Trust anwenden, ohne die Air Gap aufzubrechen
Halten Sie Zugriffsplattform, Authentifizierungsoption, Richtlinie und Auditpfad innerhalb der isolierten Umgebung, die vom Kunden oder MSP betrieben wird.
Air-gapped Betriebsmodelle vergleichen
Aktuelle Architekturvergleiche finden Sie unter ZTXGate vs Cloudflare Access, ZTXGate vs Zscaler Private Access und ZTXGate vs Tailscale.