Clientless Zero-Trust-Zugriff für Webanwendungen
Nicht jeder Benutzer benötigt einen Netzwerktunnel.
Für private HTTP- und HTTPS-Anwendungen kann ZTXGate den Zugriff über seinen clientlosen Proxy durchsetzen. Autorisierte Benutzer erreichen damit freigegebene Webressourcen, ohne WireGuard-Konnektivitätssoftware auf dem Endgerät installieren zu müssen.
Clientless Access ist als lizenzierte ZTXGate-Funktion verfügbar.
Was ist Clientless ZTNA?
Clientless ZTNA ermöglicht den Zugriff auf unterstützte private Anwendungen über einen browserbasierten Pfad statt über einen auf dem Endgerät installierten Netzwerktunnel.
Bei ZTXGate ist dieser clientlose Zugriffspfad für HTTP- und HTTPS-Anwendungen ausgelegt.
Der Proxy nimmt die eingehende Webverbindung an, bewertet den Zugriff und baut bei zulässiger Richtlinie eine separate Verbindung zur geschützten Anwendung auf.
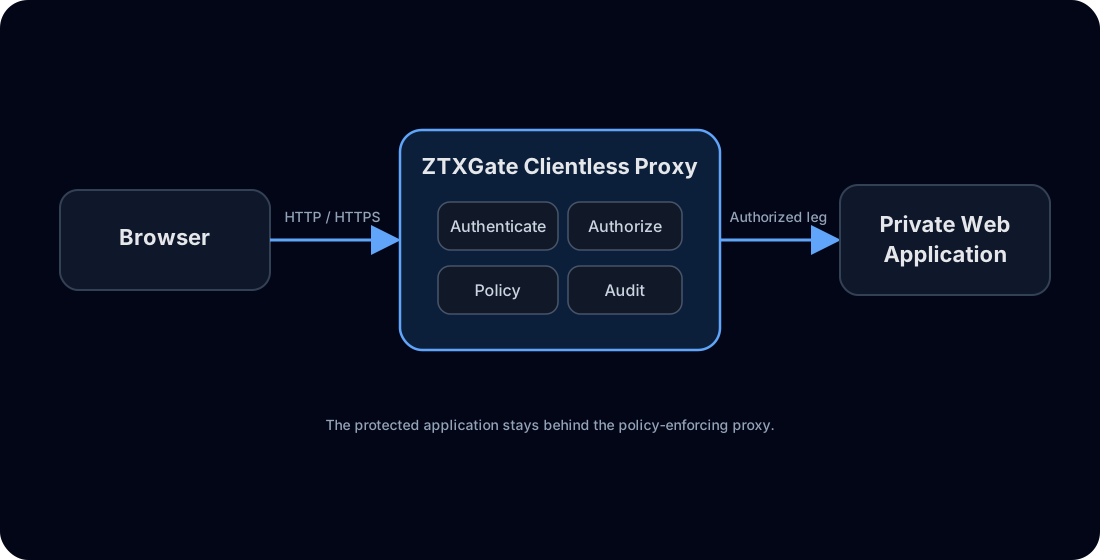
So bleibt die geschützte Anwendung hinter ZTXGate, anstatt zu einem allgemein erreichbaren öffentlichen Dienst zu werden.
Wenn kein Client erforderlich ist
Die Installation von Konnektivitätssoftware auf Endgeräten ist sinnvoll, wenn Benutzer Netzwerkprotokolle oder mehrere Nicht-Web-Ressourcen erreichen müssen.
Sie kann unnötig sein, wenn die Anforderung schlicht lautet:
Geben Sie diesem Benutzer Zugriff auf diese private Webanwendung.
Clientless Access kann nützlich sein für:
- Auftragnehmer
- Berater
- Geschäftspartner
- temporäre Benutzer
- browserbasierte Administrationswerkzeuge
- nicht oder nur leicht verwaltete Endgeräte, auf denen Tunnelsoftware unerwünscht ist
Für breiteren Zugriff auf Netzwerkressourcen bleibt das WireGuard-basierte Clientmodell von ZTXGate verfügbar.
Sichtbarkeit auf Anwendungsebene
Da der clientlose ZTXGate-Proxy die eingehende HTTP/HTTPS-Verbindung terminiert und die autorisierte ausgehende Verbindung zur Anwendung neu aufbaut, arbeitet er auf Anwendungsebene und leitet nicht lediglich undurchsichtigen Netzwerkverkehr weiter.
Dadurch erhält ZTXGate Sichtbarkeit in den Webzugriffspfad und kann, soweit vom konfigurierten Produkt- und Richtlinienmodell unterstützt, HTTP-bewusste Richtlinien durchsetzen.
Die konkret verfügbaren Richtlinienkontrollen sollten entsprechend den Anforderungen der geschützten Anwendung und der ZTXGate-Konfiguration ausgewählt werden.
Identität vor dem Anwendungszugriff
Clientless Access bleibt Zero-Trust-Zugriff.
Ein Browser, der den Proxy erreicht, erhält nicht automatisch Zugriff auf die geschützte Anwendung.
ZTXGate kann Identität und Zugriffsrichtlinien verwenden, um zu entscheiden, ob ein Benutzer zur Ressource weitergeleitet werden darf. Verbundene Bereitstellungen können unterstützte Identity-Provider-Integrationen nutzen; isolierte Bereitstellungen verwenden die innerhalb ihrer Umgebung verfügbaren Identitätsdienste.
Step-up-Authentifizierung
Sensible Webanwendungen können gemäß Richtlinie eine zusätzliche Verifizierung verlangen.
ZTXGate unterstützt Step-up-Authentifizierungsoptionen, darunter integrierte biometrische Freigabe über ZTXBAS sowie in verbundenen Bereitstellungen unterstützte Cloud-Authentifizierungsdienste wie Okta Verify und Duo.
Wenn ZTXBAS mit ZTXGate lizenziert ist, ist es eng als Bibliothek integriert und funktioniert in verbundenen, On-Premises- und vollständig air-gapped Bereitstellungsmodellen, ohne einen separaten ZTXBAS-Server zu benötigen.
Clientless Access im Vergleich zu WireGuard-basiertem Zugriff
Die beiden Modelle adressieren unterschiedliche Zugriffsanforderungen.
| Anforderung | Clientloser HTTP/HTTPS-Zugriff | WireGuard-basierter Zugriff |
|---|---|---|
| Endgeräte-Software | Kein WireGuard-Client erforderlich | WireGuard-basierte Konnektivität erforderlich |
| Unterstützter Ressourcentyp | Private HTTP/HTTPS-Anwendungen | Autorisierte Netzwerkressourcen und -protokolle |
| Reiner Browser-Workflow | Ja | Nicht erforderlich |
| Sichtbarkeit auf Anwendungsebene | Ja, für proxied Webverkehr | Abhängig von Ressource/Protokoll |
| Geeignet für Auftragnehmer | Häufig | Wenn breiterer Protokollzugriff erforderlich ist |
| Geeignet für verwaltete Mitarbeitergeräte | Ja, für Webanwendungen | Ja, für breiteren Zugriff |
Organisationen können beide Modelle parallel einsetzen, statt eines davon für jeden Benutzer und jede Anwendung vorzuschreiben.
Angriffsfläche privater Webanwendungen reduzieren
Eine private Webanwendung benötigt nicht automatisch breite Netzwerkreichweite, nur weil ein externer Benutzer darauf zugreifen muss.
Clientless ZTNA stellt die Zugriffsentscheidung vor die Anwendung.
Der Benutzer erreicht ZTXGate, ZTXGate bewertet den Zugriff, und nur autorisierter Verkehr wird zur geschützten Ressource weiterverbunden.
Das ist besonders für interne Geschäftsanwendungen, administrative Weboberflächen und temporären Drittanbieterzugriff nützlich.
Zugriff für Auftragnehmer und Dritte
Der Zugriff durch Auftragnehmer ist einer der klarsten Anwendungsfälle für Clientless Access.
Benötigt ein Auftragnehmer nur eine private Webanwendung, kann Netzwerkzugriff mehr Möglichkeiten bereitstellen, als für die Aufgabe erforderlich sind.
Clientless ZTNA ermöglicht stattdessen den Zugriff auf die konkrete Anwendung.
In Kombination mit temporären Zugriffsfenstern und Request-and-Approve-Workflows lassen sich sowohl Umfang als auch Dauer des Drittanbieterzugriffs begrenzen.
Zugriff für Auftragnehmer entdecken
Verwaltete und nicht verwaltete Endgeräte
Clientless Access beseitigt die Notwendigkeit, WireGuard-Konnektivitätssoftware zu installieren, nicht jedoch das Endgeräterisiko.
Ein nicht verwaltetes Gerät liefert möglicherweise weniger Posture-Signale als ein registriertes Unternehmensgerät. Die Zugriffsrichtlinie sollte diesen Unterschied berücksichtigen.
Eine Organisation könnte beispielsweise einem nicht verwalteten Auftragnehmergerät den Zugriff auf eine einzelne Anwendung mit geringem Risiko erlauben, für sensiblere Ressourcen jedoch registrierte Geräte verlangen.
Die geeignete Richtlinie hängt von der Sensibilität der Ressource und den verfügbaren Kontrollen rund um das Endgerät ab.
Auditierbarkeit
Clientless Access bleibt über den ZTXGate-Zugriffspfad sichtbar.
Authentifizierungs-, Zugriffs- und Richtliniendatensätze unterstützen Betriebsprüfungen und Untersuchungen. Relevante Ereignisse können bei vorhandener Konnektivität außerdem an unterstützte SIEM-Umgebungen exportiert werden.
So entsteht ein zentraler Zugriffsdatensatz, statt sich ausschließlich auf die einzelnen Logs jeder geschützten Anwendung zu verlassen.
Flexible Bereitstellung
Der clientlose Proxy ist Bestandteil der ZTXGate-Bereitstellung, die vom Kunden oder einem MSP betrieben werden kann.
Er kann eingesetzt werden mit:
- On-Premises-ZTXGate-Bereitstellungen
- kunden- oder MSP-betriebenen Cloud-Bereitstellungen
- hybriden Umgebungen
- air-gapped Umgebungen für innerhalb des isolierten Netzes verfügbare HTTP/HTTPS-Anwendungen
Der Kernbetrieb benötigt keine von CoreZT gehostete Cloud-Control-Plane.
Was Clientless Access nicht ersetzt
Clientless ZTNA ist bewusst auf Webanwendungen begrenzt.
Benötigt ein Benutzer Protokolle oder Ressourcen außerhalb von HTTP/HTTPS, sollte stattdessen das passende clientbasierte ZTXGate-Zugriffsmodell verwendet werden.
Wir beschreiben den clientlosen Proxy nicht als universelles Browser-Gateway für beliebige SSH-, RDP-, VNC- oder TCP-Protokolle, sofern für die jeweilige Ressource kein konkret unterstützter Mechanismus existiert.
Das hält das Zugriffsmodell klar und vorhersehbar.
Häufig gestellte Fragen
Installiert ein clientloser Benutzer WireGuard?
Nein. Beim clientlosen HTTP/HTTPS-Pfad greift der Benutzer über den browserseitigen ZTXGate-Proxy auf die geschützte Webanwendung zu.
Ist Clientless Access nur für Auftragnehmer gedacht?
Nein. Er kann von Mitarbeitern, Administratoren, Partnern und anderen Benutzern verwendet werden, wann immer browserbasierter Zugriff geeignet ist.
Können Clientless Access und WireGuard-Zugriff parallel bestehen?
Ja. Eine Organisation kann Clientless Access für Webanwendungen und WireGuard-basierten Zugriff für Benutzer oder Ressourcen mit breiterem Protokollbedarf einsetzen.
Funktioniert Clientless Access in einer air-gapped Umgebung?
Ja, für HTTP/HTTPS-Anwendungen sowie unterstützende Identitäts- und Authentifizierungsdienste, die innerhalb dieser Umgebung verfügbar sind.
Bedeutet Clientless Access, dass nicht verwaltete Geräte vertrauenswürdig sind?
Nein. Clientless Access entfernt die Anforderung an einen Tunnel-Client; daraus folgt nicht, dass ein nicht verwaltetes Endgerät dieselben Berechtigungen wie ein verwaltetes Gerät erhalten sollte.
Geben Sie Webbenutzern nur den Zugriff, den sie benötigen
Stellen Sie browserbasierten Zugriff auf private Webanwendungen bereit, ohne jedem Benutzer Netzwerkzugriff geben zu müssen.
Clientless-Zugriffsmodelle vergleichen
Erfahren Sie, wie sich Bereitstellungs- und Browserzugriffsmodelle unterscheiden: ZTXGate vs Cloudflare Access, ZTXGate vs Zscaler Private Access und ZTXGate vs Tailscale.