ZTXGate: Zero Trust Network Access unter Ihrer Kontrolle
Ihre Mitarbeiter arbeiten im Büro, zu Hause und überall dazwischen. Anwendungen und Infrastruktur können On-Premises, in der Cloud oder in beiden Umgebungen betrieben werden.
ZTXGate gibt Benutzern Zugriff auf die Ressourcen, die sie benötigen, ohne ihnen breitflächigen Zugriff auf das umgebende Netzwerk zu gewähren.
Stellen Sie ZTXGate in Infrastruktur bereit, die von Ihrem Unternehmen oder MSP betrieben wird, integrieren Sie es in Ihre bestehenden Identitäts- und Sicherheitssysteme und setzen Sie Zugriffe anhand von Benutzer, Gerät, Ressource und Richtlinie durch.
Zero Trust ohne Umbau Ihrer Infrastruktur
Der Schritt über klassische Remote-Access-VPNs hinaus sollte nicht erfordern, die gesamte bestehende Infrastruktur zu ersetzen.
Installieren Sie ZTXGate auf einem Linux-Server oder einer Cloud-VM. Registrieren Sie Benutzer und ihre Geräte. Definieren Sie die Ressourcen, die sie erreichen dürfen. Wenden Sie anschließend identitäts-, geräte- und richtlinienbewusste Zugriffskontrolle an – ohne zwingende, von CoreZT gehostete Cloud-Control-Plane.
Nutzen Sie ZTXGate On-Premises, in der Cloud, in hybriden Infrastrukturen oder in isolierten Umgebungen.
So funktioniert ZTXGate
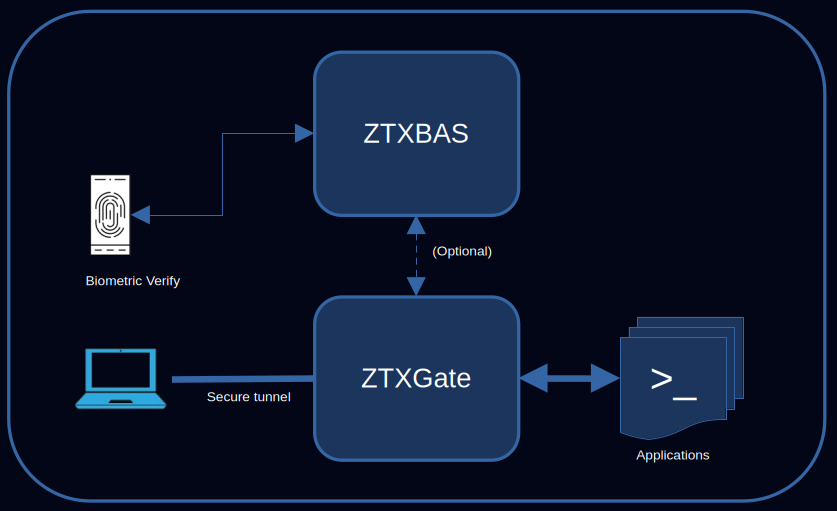
- ZTXGate installieren – auf einem Linux-Server oder einer Cloud-VM innerhalb der ausgewählten Betriebsumgebung des Kunden oder MSP.
- Benutzer registrieren ihre Geräte über den Self-Service-Registrierungsprozess.
- Zugriffsrichtlinien definieren anhand von Identität, Rolle, Gerät, Posture, Netzwerkstandort, Zeit und Ressource.
- ZTXGate setzt den Zugriff durch, wenn Verbindungen aufgebaut werden, und bewertet die Richtlinie weiter, wenn sich relevante Bedingungen ändern.
Verwaltete Endgeräte verwenden WireGuard-basierte Konnektivität, um über ZTXGate autorisierte Ressourcen zu erreichen.
Zugriff basiert auf Richtlinien und nicht allein auf Netzwerkpräsenz.
ZTXGate-Architektur entdecken · WireGuard & ZTNA
Least-Privilege-Zugriff pro Ressource
Ein Remote-Benutzer benötigt nur selten Zugriff auf ein komplettes privates Netzwerk.
Mit ZTXGate definieren Sie den Zugriff rund um die tatsächlich geschützte Ressource. Eine Richtlinie kann Benutzeridentität, Rolle, registriertes Gerät, Gerätevertrauen oder Posture, Netzwerkstandort, Zeitbedingungen, geschützte Ressource und Zugriffsdauer kombinieren.
Vergeben Sie dauerhaften Zugriff für alltägliche Ressourcen und strengere Bedingungen für sensible Systeme.
Just-in-Time- und Request-and-Approve-Zugriff
Nicht jede Berechtigung muss dauerhaft bestehen.
Für sensible Ressourcen kann ZTXGate verlangen, dass Benutzer Zugriff beantragen, bevor eine Verbindung zugelassen wird. Definierte Genehmiger erhalten die Anfrage, genehmigen ein passendes Zeitfenster und ZTXGate entfernt den Zugriff automatisch, sobald der genehmigte Zeitraum endet.
Das eignet sich für Administrationssysteme, Produktionsumgebungen, sensible Anwendungen oder andere Ressourcen, bei denen permanenter Zugriff nicht erforderlich ist.
Kontinuierliche Richtliniendurchsetzung
Eine Zugriffsentscheidung sollte nicht dauerhaft werden, nur weil eine Verbindung bereits besteht.
ZTXGate bewertet aktiven Zugriff weiter, wenn sich relevante Richtlinienbedingungen ändern. Ändert sich die Rolle eines Benutzers, endet ein erlaubtes Zeitfenster oder erfüllt ein Gerät die erforderlichen Posture-Bedingungen nicht mehr, kann ZTXGate den Zugriff widerrufen, ohne auf eine erneute Verbindung des Benutzers zu warten.
Individuelle Geräteidentität
ZTXGate registriert und verfolgt jedes Gerät separat. Administratoren können dadurch zwischen Laptop, Smartphone, Tablet und anderen registrierten Endgeräten eines Benutzers unterscheiden.
Geht ein Gerät verloren, wird außer Betrieb genommen oder gilt nicht mehr als vertrauenswürdig, kann es widerrufen werden, ohne die anderen Geräte des Benutzers zu deaktivieren.
Device Posture als Richtliniensignal
In verbundenen Umgebungen kann ZTXGate Posture-Informationen bestehender Endpoint-Sicherheitsplattformen als Teil einer Zugriffsentscheidung nutzen.
Aktuelle Integrationen umfassen:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
Richtlinien können Geräte-Compliance oder Risikoinformationen berücksichtigen, wenn entschieden wird, ob eine Ressource erreichbar sein darf. Posture-Integrationen von Drittanbietern setzen naturgemäß Konnektivität zum jeweiligen Dienst voraus.
Identität und Gerätevertrauen entdecken
Identity-Integration
ZTXGate kann sich an Ihre vorhandene Identity-Umgebung anbinden, statt ein weiteres eigenständiges Benutzerverzeichnis zu werden, das Administratoren manuell pflegen müssen.
OIDC Single Sign-On
Verwenden Sie einen OIDC Identity Provider für Benutzerauthentifizierung und Single Sign-On.
SCIM-Provisionierung
Nutzen Sie SCIM zur Synchronisierung von Benutzern und Änderungen im Identity-Lifecycle. Wo sinnvoll, können Directory-Gruppen ZTXGate-Rollen zugeordnet werden, damit Identitätsänderungen in die Zugriffsrichtlinien einfließen, ohne Verwaltungsarbeit zu duplizieren.
Step-Up-Authentifizierung für sensible Ressourcen
Einige Ressourcen benötigen stärkere Verifizierung als andere.
ZTXGate kann gemäß Richtlinie zusätzliche Authentifizierung mit unterstützten Methoden verlangen. Ist ZTXBAS mit ZTXGate lizenziert, wird es eng als Bibliothek integriert und benötigt keine separate ZTXBAS-Serverbereitstellung. Verbundene Installationen können außerdem unterstützte cloudabhängige Optionen wie Okta Verify Push und Duo Push verwenden, sofern diese Dienste erreichbar sind.
So können Administratoren für sensible Zugriffe eine zusätzliche Verifizierungsstufe einführen, ohne denselben Ablauf für jede alltägliche Verbindung zu verlangen.
Clientless HTTP/HTTPS-Zugriff
Nicht jeder Benutzer und nicht jede Anwendung benötigt tunnelbasierten Zugriff.
ZTXGate bietet auch clientlosen Zugriff auf HTTP- und HTTPS-Anwendungen über seinen richtliniendurchsetzenden Proxy. Benutzer können autorisierte Webanwendungen erreichen, ohne WireGuard auf dem Endgerät zu installieren. ZTXGate terminiert dabei die eingehende Verbindung und baut die autorisierte Verbindung zur geschützten Anwendung auf.
Da der Proxy auf HTTP-Ebene arbeitet, können Richtlinien dort, wo es sinnvoll ist, mit Anwendungskontext durchgesetzt werden.
Clientless Access eignet sich für browserbasierte Anwendungen, Auftragnehmer, Drittparteien und Endgeräte, auf denen keine Konnektivitätssoftware installiert werden soll.
Clientless Access ist als lizenzierte ZTXGate-Funktion verfügbar.
SIEM-Integration
ZTXGate kann Sicherheits- und Audit-Ereignisse in folgenden Formaten exportieren:
- RFC 5424 Syslog
- ArcSight CEF
- JSON
Ereignisse können abhängig von der Integration über UDP, TCP oder TCP mit TLS transportiert werden.
Durchsuchbare Audit-Protokolle
ZTXGate protokolliert Zugriffs-, Authentifizierungs- und Richtlinienaktivitäten, damit Administratoren Vorfälle untersuchen können, ohne Ereignisse aus nicht zusammenhängenden Systemen rekonstruieren zu müssen.
Datensätze können für Betriebsreviews, Untersuchungen und Audit-Aktivitäten durchsucht und exportiert werden. Diese Funktionen können die Nachweiserhebung für Compliance- und Audit-Programme einer Organisation unterstützen; sie stellen für sich genommen keine Zertifizierung nach einem bestimmten Framework dar.
ZTXGate zentral verwalten
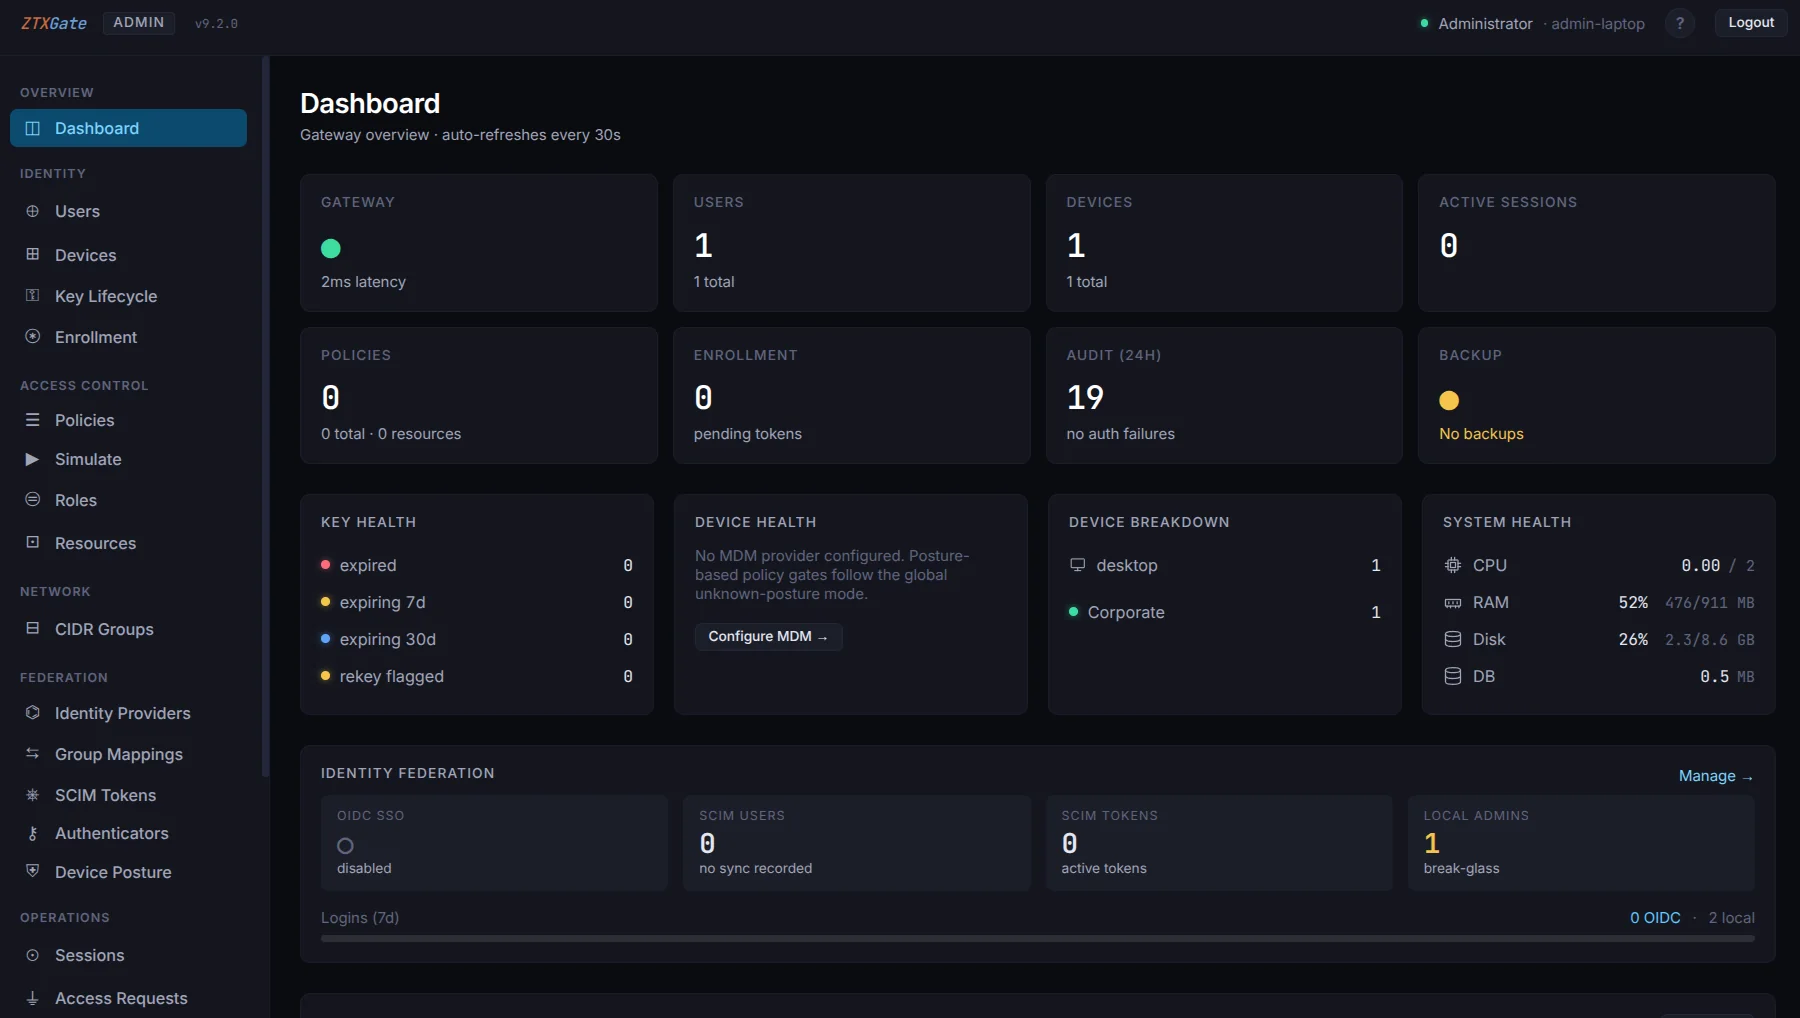
Das ZTXGate-Administrationsportal bündelt Benutzer, Geräte, Ressourcen, Richtlinien, aktive Sitzungen, Protokolle und Lizenzinformationen in einer Oberfläche.
Integrierte Administratorrollen trennen typische Verantwortlichkeiten:
- Administratoren verwalten Richtlinien und die Gesamtkonfiguration.
- Helpdesk-Benutzer können geeignete tägliche Aufgaben der Geräteadministration übernehmen.
- Auditoren erhalten schreibgeschützte Sichtbarkeit, wo Aufsicht erforderlich ist.
Ein integrierter Policy Simulator ermöglicht Administratoren, eine geplante (user, device, resource)-Entscheidung zu prüfen, bevor sie im Produktivbetrieb eingesetzt wird.
Benutzer erhalten ein eigenes Self-Service-Portal, in dem sie verfügbare Ressourcen sehen, registrierte Geräte verwalten und Zugriff beantragen können, wenn eine Genehmigung erforderlich ist.
Backup und Wiederherstellung
ZTXGate unterstützt geplante Backups von Konfigurations- und Betriebsdaten sowie Snapshots vor Migrationen und Upgrades. Wiederherstellungsverfahren helfen Administratoren, das System bei Bedarf auf Ersatzinfrastruktur wiederherzustellen.
Bereitstellen, wo Sie arbeiten
ZTXGate kann vom Kunden oder von einem MSP betrieben werden. Der Kernbetrieb benötigt keine zwingende, von CoreZT gehostete Cloud-Control-Plane.
On-Premises
Betreiben Sie ZTXGate auf Infrastruktur in Ihrem Büro oder Rechenzentrum. On-Premises ZTNA entdecken.
Cloud
Stellen Sie ZTXGate auf einer Linux-VM in der Cloud bereit und wenden Sie dieselben Zugriffsrichtlinien auf cloudgehostete Ressourcen an.
Hybrid
Nutzen Sie ZTXGate in Umgebungen, die On-Premises- und Cloud-Ressourcen kombinieren.
Air-Gapped
ZTXGate kann in isolierten Umgebungen betrieben werden, in denen die zentrale Zugriffsplattform nicht von einem externen Cloud-Dienst abhängig sein darf. Funktionen, die externe Identity-, MDM-, EDR-, SIEM- oder Authentifizierungsdienste benötigen, setzen naturgemäß voraus, dass diese Dienste erreichbar sind.
Optionales zentrales Management mit ZTXHub
ZTXGate benötigt für den Kernbetrieb keinen zentralen CoreZT-Dienst. Verbundene Bereitstellungen, die Softwareupdates und Lizenzierung zentral verwalten möchten, können optional ZTXHub nutzen – einen Dienst, der CoreZT gehört und von CoreZT betrieben wird.
Ohne ZTXHub arbeiten ZTXGate-Bereitstellungen weiterhin unabhängig und verwenden manuelle Abläufe für Lizenzierung und Softwareupdates.
Control-Plane-Modell entdecken
ZTXGate und klassische Remote-Access-VPNs
VPN-Technologie bleibt nützlich und kann sicher eingesetzt werden. Der architektonische Unterschied liegt darin, wo Zugriffskontrolle beginnt.
Ein klassisches Remote-Access-VPN stellt normalerweise zuerst Netzwerkkonnektivität her. Zusätzliche Netzwerkkontrollen bestimmen anschließend, was das verbundene Endgerät erreichen darf. ZTXGate ist dagegen auf Autorisierung zu definierten Ressourcen ausgelegt.
| Fähigkeit | ZTXGate | Klassisches Remote-Access-VPN |
|---|---|---|
| Ressourcenbezogene Zugriffsrichtlinien | Integriert | Abhängig von umgebenden Netzwerkkontrollen |
| Identitätsbewusste Richtlinien | Integriert | Abhängig von VPN- und Identity-Stack |
| Individuelle Geräteregistrierung | Integriert | Variiert |
| Device Posture als Richtliniensignal | Über Integrationen unterstützt | Variiert |
| Temporärer Zugriff | Integriert | Benötigt zusätzliche Workflows/Kontrollen |
| Request-and-Approve-Zugriff | Integriert | Benötigt zusätzliche Workflows/Kontrollen |
| Kontinuierliche Richtliniendurchsetzung | Integriert | Variiert |
| OIDC und SCIM | Integriert | Variiert |
| Step-Up-Authentifizierung pro Ressource | Integriert | Variiert |
| Durchsuchbare Zugriffsprotokolle | Integriert | Variiert |
| SIEM-Export | Integriert | Abhängig von der Plattform |
| Betrieb durch Kunde oder MSP | Ja | Häufig verfügbar |
Das Ziel ist nicht zu behaupten, dass jede VPN-Bereitstellung unsicher sei. Der Unterschied besteht darin, dass ZTXGate identitäts-, geräte- und ressourcenbewusste Autorisierung zum primären Zugriffsmodell macht, statt sie um breitflächige Netzwerkkonnektivität herum zu ergänzen.
Sicherheit und Vertrauen
ZTXGate kombiniert Least-Privilege-Richtlinien, individuelle Geräteidentität, kontinuierliche Durchsetzung, Identity-Integration, Step-Up-Authentifizierung, Audit-Protokolle und Betrieb durch den Kunden oder MSP.
Sicherheit & Vertrauen entdecken
Für wachsende Teams entwickelt
ZTXGate richtet sich an Organisationen, die stärkere Zugriffskontrolle benötigen, ohne Remote Access zu einem großen Sicherheitsinfrastrukturprojekt zu machen.
- IT-Teams verwalten Benutzer, Geräte, Ressourcen, Richtlinien und Zugriffssichtbarkeit an einem Ort.
- Security-Teams nutzen Device Posture, temporären Zugriff, kontinuierliche Durchsetzung, Audit-Protokolle und SIEM-Integration.
- Entwickler und technische Teams erreichen autorisierte Infrastruktur, ohne breitflächigen Zugriff auf das umgebende private Netzwerk zu benötigen.
- Compliance- und Audit-Teams können Zugriffsprotokolle durchsuchen und exportieren, um Reviews und Nachweiserhebung zu unterstützen.
Lizenzierung
ZTXGate wird pro Benutzer und Jahr lizenziert. Konkrete Funktionsberechtigungen können je nach Lizenz variieren; kontaktieren Sie CoreZT für die passende Konfiguration Ihrer Bereitstellung.
Für größere Bereitstellungen sind Mengenpreise verfügbar.
Mit einer fokussierten Bereitstellung starten
Sie müssen nicht alle Benutzer und Ressourcen auf einmal migrieren.
- Installieren Sie ZTXGate auf einem Linux-Server oder einer Cloud-VM.
- Registrieren Sie die ersten Benutzergeräte.
- Definieren Sie eine kleine Menge geschützter Ressourcen.
- Wenden Sie Zugriffsrichtlinien an.
- Validieren Sie die Nutzung und erweitern Sie anschließend die Bereitstellung.
Architektur bewerten
Wenn Sie Zugriffsmodelle und nicht nur Produktfunktionen vergleichen, gehen diese Leitfäden tiefer: