Vaya más allá del acceso amplio a la red
Las VPN tradicionales de acceso remoto establecen primero la conectividad de red y dependen de controles adicionales para determinar qué puede alcanzar un endpoint conectado. ZTXGate acerca la decisión de acceso a cada recurso protegido.
Sustitución de VPN
Pase de conectividad amplia de red a acceso basado en identidad, dispositivo y recurso.
Explorar sustitución de VPN →ZTNA autoalojado
Ejecute la plataforma de acceso en infraestructura operada por su organización o MSP.
Explorar ZTNA autoalojado →Seguridad y confianza
Vea cómo identidad, confianza del dispositivo, políticas, auditabilidad y despliegue operado por el cliente o un MSP trabajan en conjunto.
Explorar seguridad →Todo lo necesario para controlar el acceso
Aplique mínimo privilegio, identidad individual de dispositivo, acceso temporal, integración de identidad, monitorización y visibilidad de auditoría desde un solo producto. Dé a cada persona acceso únicamente a las aplicaciones y recursos que necesita su función. Use acceso permanente cuando tenga sentido o acceso temporal con solicitud y aprobación. Registre portátiles, teléfonos y tabletas individualmente y revoque un solo dispositivo sin afectar a los demás. Despliegue local, en la nube, híbrido o aislado, sin un plano de control en la nube obligatorio alojado por CoreZT. Use OIDC para el inicio de sesión y SCIM para sincronizar usuarios y cambios en el ciclo de vida de la identidad. Exija métodos de verificación adicionales compatibles para recursos sensibles según la política. Reenvíe eventos relevantes a herramientas de monitorización mediante Syslog, CEF o JSON. Busque y exporte registros de acceso, autenticación y políticas para investigaciones, revisiones y auditorías.Acceso con el alcance adecuado
Acceso con fecha de caducidad
Cada dispositivo bajo control
Funciona donde usted trabaja
Ciclo de vida de identidad automatizado
Verificación adicional
Integración con su SOC
Evidencia cuando la necesita
De la instalación a la primera conexión segura
Comience con un despliegue pequeño, valide el modelo de acceso y amplíe a su propio ritmo.
- 1
Instalar
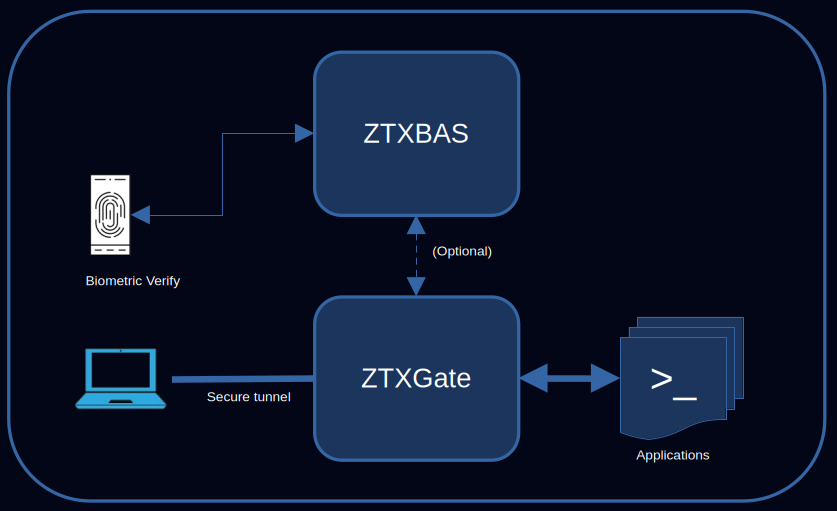
Instale el paquete ZTXGate en un servidor Linux o una VM en la nube.
- 2
Registrar
Los usuarios registran sus dispositivos mediante un proceso de autoservicio.
- 3
Definir
Defina quién puede acceder a qué recursos mediante identidad, dispositivo, postura, tiempo y otras condiciones de política.
- 4
Aplicar
ZTXGate evalúa el acceso frente a la política y continúa aplicándola cuando cambian las condiciones relevantes.
Un modelo de acceso diferente
Los entornos VPN modernos pueden operarse de forma muy segura. La diferencia está en la arquitectura: ZTXGate está diseñado desde el principio para autorizar el acceso a recursos definidos.
| Cuando importa | VPN tradicional de acceso remoto | ZTXGate |
|---|---|---|
| Alcance principal del acceso | Conectividad de red gobernada por controles de red | Aplicaciones y recursos definidos |
| Duración del acceso | A menudo permanente salvo que se controle por separado | Permanente, temporal o mediante solicitud y aprobación |
| Ciclo de vida de identidad | Depende del stack de VPN y directorio circundante | Autenticación OIDC y aprovisionamiento SCIM |
| Control de dispositivos | Depende de la VPN y del stack de endpoint | Registro individual más señales de postura |
| Visibilidad de auditoría | Depende de la VPN y los sistemas de soporte | Registros de acceso, autenticación y políticas consultables |
Despliegue donde reside su infraestructura
El funcionamiento básico de ZTXGate no requiere un plano de control en la nube obligatorio alojado por CoreZT.
Local
Ejecute ZTXGate en una oficina o centro de datos bajo operación del cliente o un MSP.
Nube
Despliegue ZTXGate en una VM Linux junto con aplicaciones e infraestructura alojadas en la nube.
Híbrido
Aplique el mismo modelo de acceso a infraestructura distribuida entre entornos locales y en la nube.
Aislado
Ejecute la plataforma central de acceso en entornos aislados sin depender de un plano de control en la nube alojado por CoreZT.
Gestione el acceso desde un solo lugar
Gestione usuarios, dispositivos, recursos, políticas, sesiones activas, registros de auditoría e información de licencias desde una interfaz web central. Los roles administrativos integrados permiten mantener la propiedad de las políticas en manos de los administradores y delegar el soporte diario y la supervisión de solo lectura.
Explorar seguridad y confianza → · ZTNA sin cliente →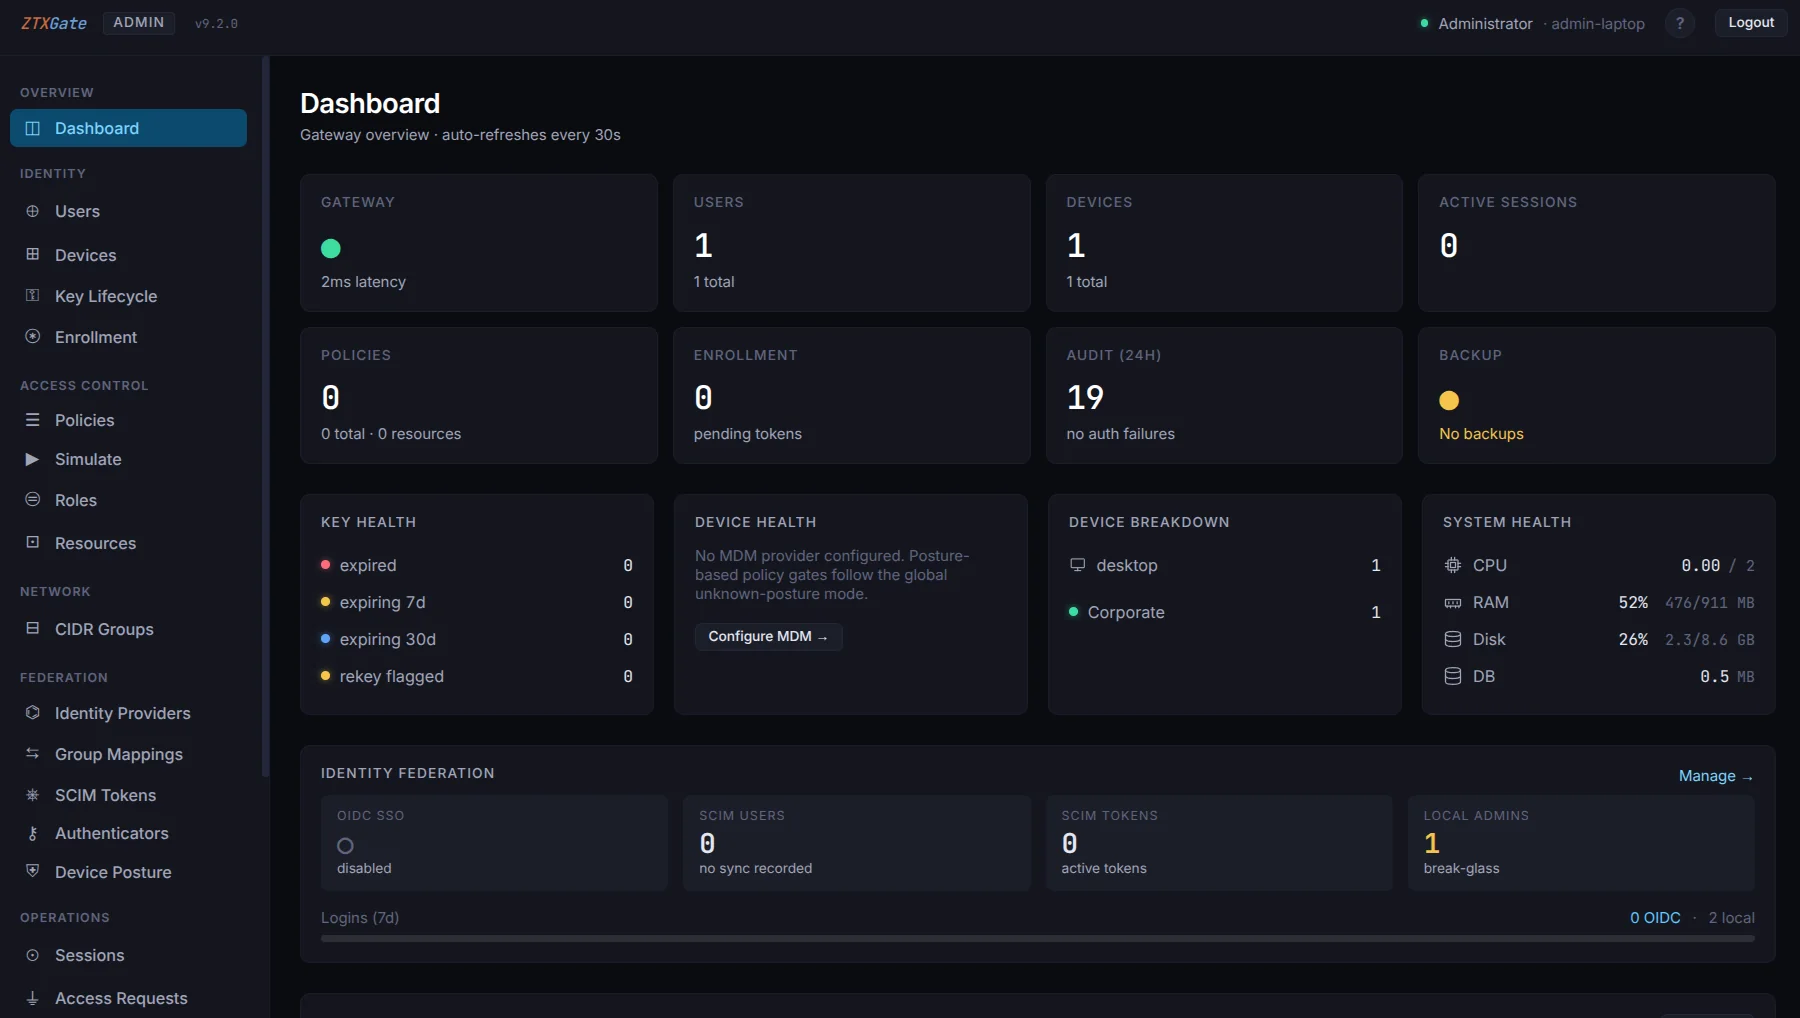
Empiece con la infraestructura que ya tiene
Instale ZTXGate en un servidor Linux o una VM en la nube, registre un pequeño grupo de usuarios, defina acceso a unos pocos recursos y amplíe desde ahí.
Contacte con el equipo adecuado
Precios, demostraciones e incorporación
sales@corezt.comAyuda técnica y soporte al cliente
support@corezt.comPreguntas sobre producto, despliegue, licencias o alianzas
Contactar