Acceso Zero Trust sin cliente para aplicaciones web
No todos los usuarios necesitan un túnel de red.
Para aplicaciones HTTP y HTTPS privadas, ZTXGate puede aplicar el acceso mediante su proxy sin cliente, de modo que usuarios autorizados puedan acceder a recursos web aprobados sin instalar software de conectividad WireGuard en el endpoint.
El acceso sin cliente está disponible como capacidad licenciada de ZTXGate.
¿Qué es ZTNA sin cliente?
ZTNA sin cliente proporciona acceso a aplicaciones privadas compatibles mediante una ruta basada en navegador, en lugar de un túnel de red instalado en el endpoint.
Con ZTXGate, la ruta de acceso sin cliente está diseñada para aplicaciones HTTP y HTTPS.
El proxy acepta la conexión web entrante, evalúa el acceso y establece una conexión separada con la aplicación protegida cuando la política lo permite.
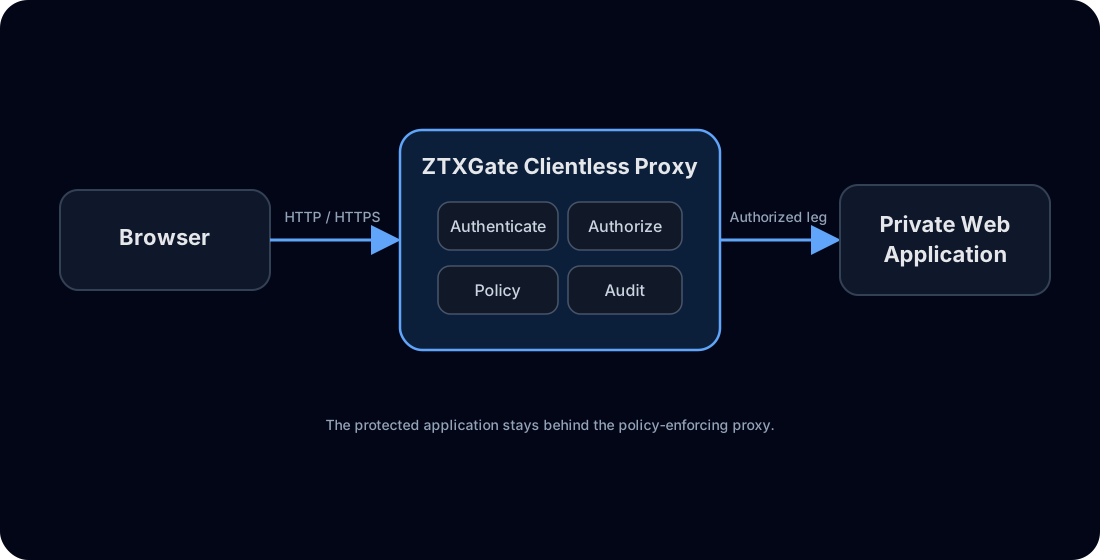
Esto mantiene la aplicación protegida detrás de ZTXGate en lugar de convertirla en un servicio público generalmente accesible.
Cuando no es necesario un cliente
Instalar software de conectividad en el endpoint tiene sentido cuando los usuarios necesitan acceder a protocolos de red o a varios recursos no web.
Puede ser innecesario cuando el requisito es simplemente:
Dar a este usuario acceso a esta aplicación web privada.
El acceso sin cliente puede ser útil para:
- contratistas
- consultores
- socios comerciales
- usuarios temporales
- herramientas administrativas basadas en navegador
- endpoints no gestionados o con gestión ligera donde no sea deseable instalar software de túnel
Para un acceso más amplio a recursos de red, sigue disponible el modelo de cliente basado en WireGuard de ZTXGate.
Visibilidad a nivel de aplicación
Como el proxy sin cliente de ZTXGate termina la conexión HTTP/HTTPS entrante y crea la conexión saliente autorizada hacia la aplicación, opera en la capa de aplicación en lugar de limitarse a reenviar tráfico de red opaco.
Esto proporciona a ZTXGate visibilidad sobre la ruta de acceso web y permite aplicar políticas conscientes de HTTP cuando estén respaldadas por la política configurada del producto.
Los controles de política concretos disponibles deben seleccionarse según los requisitos de la aplicación protegida y la configuración de ZTXGate.
Identidad antes del acceso a la aplicación
El acceso sin cliente sigue siendo acceso Zero Trust.
Que un navegador llegue al proxy no significa automáticamente que tenga derecho a alcanzar la aplicación protegida.
ZTXGate puede utilizar identidad y política de acceso para determinar si debe permitirse al usuario llegar al recurso. Los despliegues conectados pueden utilizar integraciones compatibles con proveedores de identidad, mientras que los despliegues aislados utilizan los servicios de identidad disponibles dentro de su entorno.
Autenticación adicional
Las aplicaciones web sensibles pueden exigir verificación adicional según la política.
ZTXGate admite opciones de autenticación adicional, incluida la aprobación biométrica integrada de ZTXBAS y, en despliegues conectados, servicios de autenticación en la nube compatibles como Okta Verify y Duo.
Cuando se licencia con ZTXGate, ZTXBAS está estrechamente integrado como biblioteca y funciona en modelos de despliegue conectados, locales y completamente aislados sin requerir un servidor ZTXBAS separado.
Acceso sin cliente frente a acceso basado en WireGuard
Los dos modelos responden a requisitos de acceso diferentes.
| Requisito | Acceso HTTP/HTTPS sin cliente | Acceso basado en WireGuard |
|---|---|---|
| Software en el endpoint | No requiere cliente WireGuard | Requiere conectividad basada en WireGuard |
| Tipo de recurso compatible | Aplicaciones HTTP/HTTPS privadas | Recursos y protocolos de red autorizados |
| Flujo solo desde navegador | Sí | No es necesario |
| Visibilidad en la capa de aplicación | Sí, para tráfico web mediante proxy | Depende del recurso/protocolo |
| Adecuado para contratistas | A menudo | Cuando se requiere acceso a protocolos más amplio |
| Adecuado para dispositivos gestionados de empleados | Sí para aplicaciones web | Sí para acceso más amplio |
Las organizaciones pueden utilizar ambos modelos en lugar de elegir uno para todos los usuarios y aplicaciones.
Reduzca la exposición de aplicaciones web privadas
Una aplicación web privada no necesita una amplia accesibilidad de red simplemente porque un usuario externo deba acceder a ella.
ZTNA sin cliente permite a la organización colocar la decisión de acceso delante de la aplicación.
El usuario llega a ZTXGate, ZTXGate evalúa el acceso y solo el tráfico autorizado se conecta después al recurso protegido.
Esto puede ser especialmente útil para aplicaciones empresariales internas, interfaces administrativas web y acceso temporal de terceros.
Acceso de contratistas y terceros
El acceso de contratistas es uno de los casos de uso más claros para el modelo sin cliente.
Si un contratista solo necesita una aplicación web privada, exigir conectividad a nivel de red puede proporcionar más capacidad de acceso de la que requiere la tarea.
ZTNA sin cliente permite a la organización proporcionar acceso únicamente a la aplicación específica.
Combine esto con ventanas de acceso temporales y flujos de solicitud y aprobación para limitar tanto el alcance como la duración del acceso de terceros.
Explorar Acceso de contratistas
Endpoints gestionados y no gestionados
El acceso sin cliente elimina la necesidad de instalar software de conectividad WireGuard, pero no hace desaparecer el riesgo del endpoint.
Un dispositivo no gestionado puede proporcionar menos señales de postura que un endpoint corporativo registrado. La política de acceso debe reflejar esa diferencia.
Por ejemplo, una organización podría permitir que un endpoint no gestionado de un contratista acceda a una aplicación web de bajo riesgo, mientras exige dispositivos registrados para recursos más sensibles.
La política adecuada depende de la sensibilidad del recurso y de los controles disponibles alrededor del endpoint.
Auditabilidad
El acceso sin cliente sigue siendo visible a través de la ruta de acceso de ZTXGate.
Los registros de autenticación, acceso y política pueden respaldar revisiones operativas e investigaciones. Los eventos relevantes también pueden exportarse a entornos SIEM compatibles donde exista conectividad.
Esto proporciona un registro central del acceso en lugar de depender únicamente de los registros individuales de cada aplicación protegida.
Flexibilidad de despliegue
El proxy sin cliente forma parte del despliegue ZTXGate, que puede ser operado por el cliente o por un MSP.
Puede utilizarse con:
- despliegues ZTXGate locales
- despliegues en la nube operados por el cliente o MSP
- entornos híbridos
- entornos aislados para aplicaciones HTTP/HTTPS disponibles dentro de la red aislada
El funcionamiento básico no requiere un plano de control en la nube alojado por CoreZT.
Qué no sustituye el acceso sin cliente
ZTNA sin cliente está deliberadamente limitado a aplicaciones web.
Si un usuario necesita protocolos o recursos fuera de HTTP/HTTPS, utilice en su lugar el modelo de acceso con cliente adecuado de ZTXGate.
No describimos el proxy sin cliente como un gateway de navegador de uso general para protocolos arbitrarios SSH, RDP, VNC o TCP salvo que exista un mecanismo compatible específico para ese recurso.
Esto mantiene el modelo de acceso claro y predecible.
Preguntas frecuentes
¿Un usuario sin cliente instala WireGuard?
No. Para la ruta HTTP/HTTPS sin cliente, el usuario accede a la aplicación web protegida mediante el proxy de ZTXGate orientado al navegador.
¿El acceso sin cliente es solo para contratistas?
No. Puede ser utilizado por empleados, administradores, socios y otros usuarios siempre que el acceso basado en navegador sea adecuado.
¿Pueden coexistir el acceso sin cliente y WireGuard?
Sí. Una organización puede utilizar acceso sin cliente para aplicaciones web y acceso basado en WireGuard para usuarios o recursos que requieren compatibilidad con protocolos más amplios.
¿Puede funcionar el acceso sin cliente en un entorno aislado?
Sí, para aplicaciones HTTP/HTTPS y servicios de identidad/autenticación de soporte disponibles dentro de ese entorno.
¿El acceso sin cliente significa que los dispositivos no gestionados son de confianza?
No. El acceso sin cliente elimina el requisito del cliente de túnel; no implica que un endpoint no gestionado deba recibir los mismos permisos que un dispositivo gestionado.
Dé a los usuarios web solo el acceso que necesitan
Proporcione acceso desde navegador a aplicaciones web privadas sin conceder conectividad de red a todos los usuarios.
Compare modelos de acceso sin cliente
Vea cómo difieren los modelos de despliegue y acceso desde navegador en ZTXGate vs Cloudflare Access, ZTXGate vs Zscaler Private Access y ZTXGate vs Tailscale.