Cómo funciona ZTXGate Zero Trust Network Access
Zero Trust Network Access no es simplemente un túnel cifrado ni otra forma de conectarse a una red privada.
El cambio arquitectónico importante es que el acceso se autoriza explícitamente alrededor del usuario, el dispositivo, el recurso protegido y las condiciones actuales de la política.
ZTXGate reúne esas decisiones en una plataforma de acceso que puede ser operada por el cliente o por un MSP, localmente, en infraestructura en la nube, en entornos híbridos o en redes completamente aisladas.
La decisión ZTNA
Una forma útil de pensar en el acceso Zero Trust es como una pregunta de autorización que se repite:
¿Debe permitirse que este usuario, desde este dispositivo, acceda a este recurso bajo las condiciones actuales?
ZTXGate puede utilizar señales de política como:
- identidad del usuario
- rol del usuario
- dispositivo registrado
- postura del dispositivo
- ubicación de red
- hora
- recurso protegido
- duración del acceso
- estado de aprobación
- requisitos de autenticación adicional
La conectividad de red por sí sola no se considera autorización suficiente.
Arquitectura ZTXGate de un vistazo
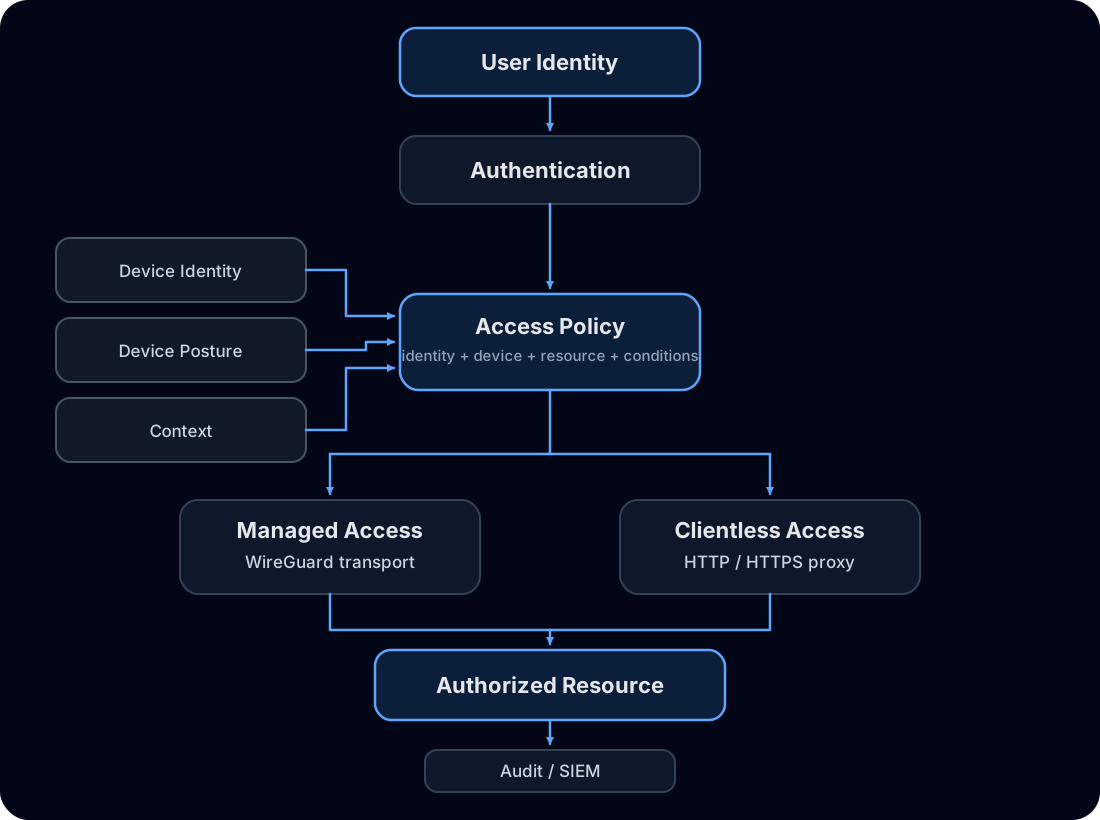
Esta es una arquitectura lógica. Los bloques describen responsabilidades de seguridad y no una correspondencia uno a uno con procesos de software individuales.
Identidad: ¿quién solicita acceso?
ZTXGate puede integrarse con un entorno de identidad existente en lugar de depender únicamente de una base de datos local de nombres de usuario.
OIDC puede proporcionar autenticación y claims de identidad, mientras que SCIM puede sincronizar información del ciclo de vida de usuarios desde sistemas de identidad compatibles.
La identidad se convierte en una entrada de la política en lugar de una puerta de entrada única que concede automáticamente acceso amplio a la red.
Explorar Identidad y confianza del dispositivo
Dispositivo: ¿qué endpoint solicita acceso?
Un usuario y un dispositivo están relacionados, pero no son la misma identidad.
ZTXGate registra individualmente los dispositivos de usuario para que un portátil, teléfono, tableta u otro endpoint pueda representarse por separado en la política.
Si un endpoint se pierde, se retira o deja de ser confiable, puede revocarse sin necesariamente deshabilitar los demás dispositivos del usuario.
Cuando están disponibles servicios de postura conectados, ZTXGate también puede utilizar señales de plataformas compatibles que incluyen:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
Política: ¿a qué puede acceder este usuario y dispositivo?
La política de ZTXGate se centra en recursos definidos en lugar de tratar el acceso a la red circundante como si fuera el permiso en sí.
Un desarrollador puede estar autorizado para sistemas de desarrollo mientras producción permanece inaccesible. Un contratista puede recibir acceso a una aplicación durante un tiempo limitado. Un administrador puede tener que solicitar aprobación y completar autenticación adicional antes de acceder a un recurso sensible.
La política puede admitir modelos de acceso tanto permanentes como temporales.
Acceso gestionado: WireGuard para transporte seguro
Los endpoints gestionados utilizan conectividad basada en WireGuard para el acceso de red autorizado a través de ZTXGate.
WireGuard proporciona el transporte seguro. ZTXGate añade el contexto de identidad, dispositivo, recurso, ciclo de vida, aprobación, postura y auditoría necesario para convertir ese transporte en un sistema de acceso basado en políticas.
Por tanto, la existencia de un túnel WireGuard no constituye la política de acceso.
Acceso sin cliente: HTTP/HTTPS mediante proxy
No todas las aplicaciones protegidas requieren software de túnel en el endpoint.
Para aplicaciones HTTP y HTTPS compatibles, ZTXGate puede proporcionar acceso sin cliente mediante su proxy de aplicación de políticas. El proxy termina la conexión entrante y establece la conexión autorizada con la aplicación protegida.
Como el proxy opera en la capa HTTP, puede aplicar políticas conscientes de la aplicación cuando el modelo de políticas implementado lo admita.
El acceso sin cliente resulta especialmente útil para aplicaciones basadas en navegador, contratistas, terceros y endpoints donde instalar software de conectividad no sea deseable.
Aplicación continua de políticas
Una decisión de acceso no debería seguir siendo válida simplemente porque una conexión fue permitida anteriormente.
ZTXGate puede continuar evaluando las condiciones relevantes después de iniciar el acceso. Si termina una ventana de acceso, cambia un rol o una condición de postura deja de satisfacer la política, el acceso puede revocarse conforme a la política configurada.
Esto hace que la política responda a condiciones cambiantes en lugar de depender únicamente del estado que existía al iniciar sesión.
Autenticación adicional
Los recursos sensibles pueden exigir verificación adicional conforme a la política.
Cuando ZTXBAS se licencia con ZTXGate, está estrechamente integrado como biblioteca y no requiere que los administradores desplieguen un servicio ZTXBAS separado. Esta ruta integrada de autenticación biométrica resistente al phishing funciona en modelos de despliegue ZTXGate conectados y aislados.
Los despliegues conectados también pueden utilizar servicios compatibles de autenticación dependientes de la nube, como Okta Verify y Duo, cuando esos servicios sean accesibles.
ZTXBAS independiente es un producto gratuito separado para desarrolladores que quieren integrar autenticación biométrica directamente en sus propias aplicaciones.
Auditoría y visibilidad de seguridad
Las decisiones de acceso deben ser observables.
ZTXGate registra actividad de acceso, autenticación y políticas para que los administradores puedan investigar lo ocurrido y exportar evidencias relevantes cuando sea necesario.
Los eventos también pueden reenviarse a entornos de monitorización compatibles mediante syslog, CEF o JSON.
La visibilidad de auditoría no sustituye a un SIEM ni a un programa de monitorización de seguridad más amplio; proporciona a esos sistemas contexto de acceso que, de otro modo, estaría disperso entre varios componentes.
Las integraciones externas son entradas de política, no dependencias básicas
Un despliegue ZTXGate puede utilizar plataformas externas de identidad, postura del dispositivo, autenticación y monitorización cuando esos servicios sean accesibles.
Algunos ejemplos:
- proveedores de identidad OIDC
- aprovisionamiento de identidad SCIM
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
- Okta Verify
- Duo
- plataformas SIEM
Estas integraciones amplían el contexto disponible para las políticas y las operaciones. No son necesarias en todos los modelos de despliegue.
En un entorno completamente aislado, ZTXGate utiliza las capacidades de identidad, autenticación, dispositivo y monitorización disponibles dentro de ese entorno.
Modelo de despliegue y plano de control
ZTXGate puede funcionar de forma independiente sin un plano de control en la nube obligatorio alojado por CoreZT.
El propio despliegue ZTXGate puede ser operado por el cliente o por un MSP.
Un despliegue independiente puede permanecer completamente aislado, con licencias y actualizaciones de software gestionadas manualmente.
Para despliegues conectados que deseen gestión centralizada de licencias y actualizaciones de software, CoreZT opera el servicio opcional ZTXHub. ZTXHub no es necesario para el funcionamiento básico del acceso de ZTXGate.
Explorar el modelo de plano de control
Copias de seguridad y recuperación ante desastres
Actualmente ZTXGate no utiliza una arquitectura convencional de alta disponibilidad en clúster.
Los administradores pueden configurar copias de seguridad periódicas mediante el portal. Una copia puede restaurarse en un despliegue ZTXGate nuevo cuando se requiera recuperación ante desastres.
Se trata de un modelo de recuperación mediante copia de seguridad y restauración, no de clustering activo/activo ni activo/pasivo.
Qué no sustituye ZTNA
ZTNA es una capa dentro de una arquitectura de seguridad más amplia.
No elimina la necesidad de:
- diseño seguro de aplicaciones
- endurecimiento del sistema operativo
- controles y segmentación de red local
- protección de endpoints
- gestión de certificados y claves
- gestión de vulnerabilidades
- monitorización y respuesta a incidentes
- copias de seguridad y recuperación ante desastres
ZTXGate reduce el alcance innecesario del acceso y hace más explícitas las decisiones de autorización. No vuelve innecesario el resto del stack de seguridad.