ZTXGate: Zero Trust Network Access bajo su control
Su personal trabaja desde oficinas, hogares y cualquier lugar intermedio. Sus aplicaciones e infraestructura pueden estar en sus instalaciones, en la nube o repartidas entre ambos entornos.
ZTXGate da a los usuarios acceso a los recursos que necesitan sin concederles acceso amplio a la red circundante.
Despliéguelo dentro de infraestructura operada por su organización o MSP, intégralo con los sistemas de identidad y seguridad que ya utiliza y aplique el acceso según el usuario, dispositivo, recurso y política.
Zero Trust sin reconstruir su infraestructura
Ir más allá de las VPN tradicionales de acceso remoto no debería exigir sustituir todo lo que las rodea.
Instale ZTXGate en un servidor Linux o una VM en la nube. Registre usuarios y sus dispositivos. Defina los recursos a los que pueden acceder. Después aplique acceso basado en identidad, dispositivo y políticas sin requerir un plano de control en la nube obligatorio alojado por CoreZT.
Utilice ZTXGate localmente, en la nube, en infraestructura híbrida o en entornos aislados.
Cómo funciona ZTXGate
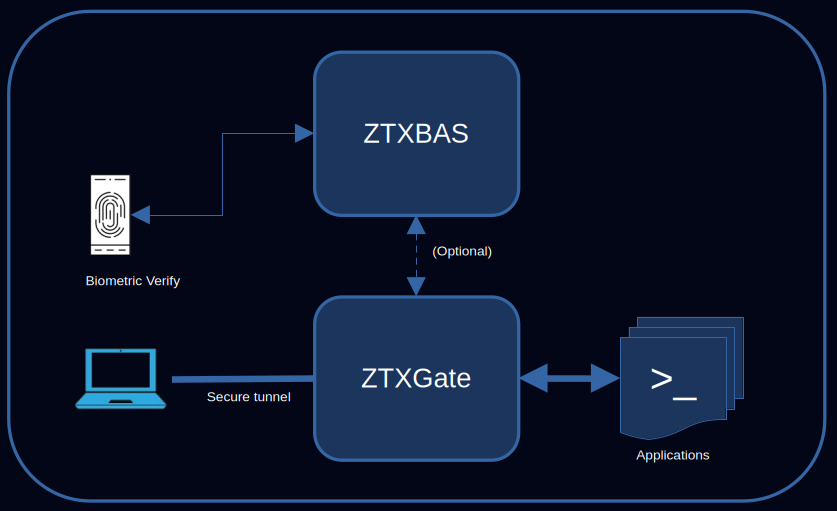
- Instale ZTXGate en un servidor Linux o una VM en la nube dentro del entorno operativo elegido del cliente o MSP.
- Los usuarios registran sus dispositivos mediante el proceso de autoservicio.
- Defina políticas de acceso utilizando identidad, rol, dispositivo, postura, ubicación de red, tiempo y recurso.
- ZTXGate aplica el acceso al establecerse las conexiones y continúa evaluando la política cuando cambian las condiciones relevantes.
Los endpoints gestionados utilizan conectividad basada en WireGuard para alcanzar recursos autorizados a través de ZTXGate.
El acceso se basa en políticas, no simplemente en la presencia en la red.
Explorar la arquitectura de ZTXGate · WireGuard y ZTNA
Acceso de mínimo privilegio por recurso
Un usuario remoto rara vez necesita acceso a toda una red privada.
ZTXGate permite definir el acceso alrededor del recurso real que se protege. Una política puede combinar identidad del usuario, rol, dispositivo registrado, confianza o postura del dispositivo, ubicación de red, condiciones horarias, recurso protegido y duración del acceso.
Establezca acceso permanente para recursos cotidianos y condiciones más estrictas para sistemas sensibles.
Acceso just-in-time y mediante solicitud y aprobación
No todos los permisos tienen que existir de forma permanente.
Para recursos sensibles, ZTXGate puede exigir que los usuarios soliciten acceso antes de permitir una conexión. Los aprobadores designados reciben la solicitud, aprueban una ventana de acceso adecuada y ZTXGate elimina ese acceso automáticamente cuando termina el período aprobado.
Utilícelo para sistemas administrativos, entornos de producción, aplicaciones sensibles u otros recursos donde el acceso permanente sea innecesario.
Aplicación continua de políticas
Una decisión de acceso no debería volverse permanente solo porque una conexión ya haya comenzado.
ZTXGate continúa evaluando el acceso activo cuando cambian las condiciones relevantes de la política. Si cambia el rol de un usuario, se cierra una ventana horaria permitida o un dispositivo deja de cumplir las condiciones de postura requeridas, ZTXGate puede revocar el acceso sin esperar a que el usuario vuelva a conectarse.
Identidad individual del dispositivo
ZTXGate registra y sigue cada dispositivo por separado, lo que permite a los administradores distinguir entre el portátil, teléfono, tableta y otros endpoints registrados de un usuario.
Si un dispositivo se pierde, se retira o deja de ser confiable, puede revocarse sin deshabilitar los demás dispositivos del usuario.
Postura del dispositivo como entrada de política
En entornos conectados, ZTXGate puede utilizar información de postura de plataformas de seguridad de endpoints existentes como parte de una decisión de acceso.
Las integraciones actuales incluyen:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
Las políticas pueden utilizar información de cumplimiento o riesgo del dispositivo para decidir si un recurso debe ser accesible. Las integraciones de postura de terceros dependen, naturalmente, de la conectividad con el servicio correspondiente.
Explorar identidad y confianza del dispositivo
Integración de identidad
ZTXGate puede conectarse a su entorno de identidad existente en lugar de convertirse en otro directorio de usuarios independiente que los administradores deban mantener manualmente.
Inicio de sesión único con OIDC
Utilice un proveedor de identidad OIDC para autenticación de usuarios e inicio de sesión único.
Aprovisionamiento SCIM
Utilice SCIM para sincronizar usuarios y cambios en el ciclo de vida de identidad. Cuando corresponda, los grupos del directorio pueden mapearse a roles de ZTXGate para que los cambios de identidad fluyan hacia la política de acceso sin duplicar trabajo administrativo.
Autenticación adicional para recursos sensibles
Algunos recursos requieren una verificación más fuerte que otros.
ZTXGate permite aplicar autenticación adicional según la política mediante métodos compatibles. Cuando se licencia con ZTXGate, ZTXBAS está estrechamente integrado como biblioteca y no requiere un despliegue separado del servidor ZTXBAS. Los despliegues conectados también pueden utilizar opciones compatibles dependientes de la nube, como Okta Verify Push y Duo Push, cuando esos servicios sean accesibles.
Esto permite a los administradores añadir otro paso de verificación al acceso sensible sin exigir el mismo flujo para cada conexión rutinaria.
Acceso HTTP/HTTPS sin cliente
No todos los usuarios o aplicaciones requieren acceso basado en túnel.
ZTXGate también proporciona acceso sin cliente a aplicaciones HTTP y HTTPS mediante su proxy de aplicación de políticas. Los usuarios pueden acceder a aplicaciones web autorizadas sin instalar WireGuard en el endpoint, mientras ZTXGate termina la conexión entrante y establece la conexión autorizada con la aplicación protegida.
Como el proxy funciona en la capa HTTP, las políticas pueden aplicarse con contexto a nivel de aplicación cuando corresponda.
El acceso sin cliente resulta útil para aplicaciones basadas en navegador, contratistas, terceros y endpoints donde no sea deseable instalar software de conectividad.
El acceso sin cliente está disponible como capacidad licenciada de ZTXGate.
Integración SIEM
ZTXGate puede exportar eventos de seguridad y auditoría mediante:
- syslog RFC 5424
- ArcSight CEF
- JSON
Los eventos pueden transportarse mediante UDP, TCP o TCP con TLS según la integración.
Registros de auditoría consultables
ZTXGate registra la actividad de acceso, autenticación y políticas para que los administradores puedan investigar qué ocurrió sin reconstruir eventos a partir de sistemas no relacionados.
Los registros pueden buscarse y exportarse para revisiones operativas, investigaciones y actividades de auditoría. Estas capacidades pueden respaldar la recopilación de evidencias para los programas de cumplimiento y auditoría de una organización; por sí solas no representan una certificación frente a un marco concreto.
Gestione ZTXGate desde un solo lugar
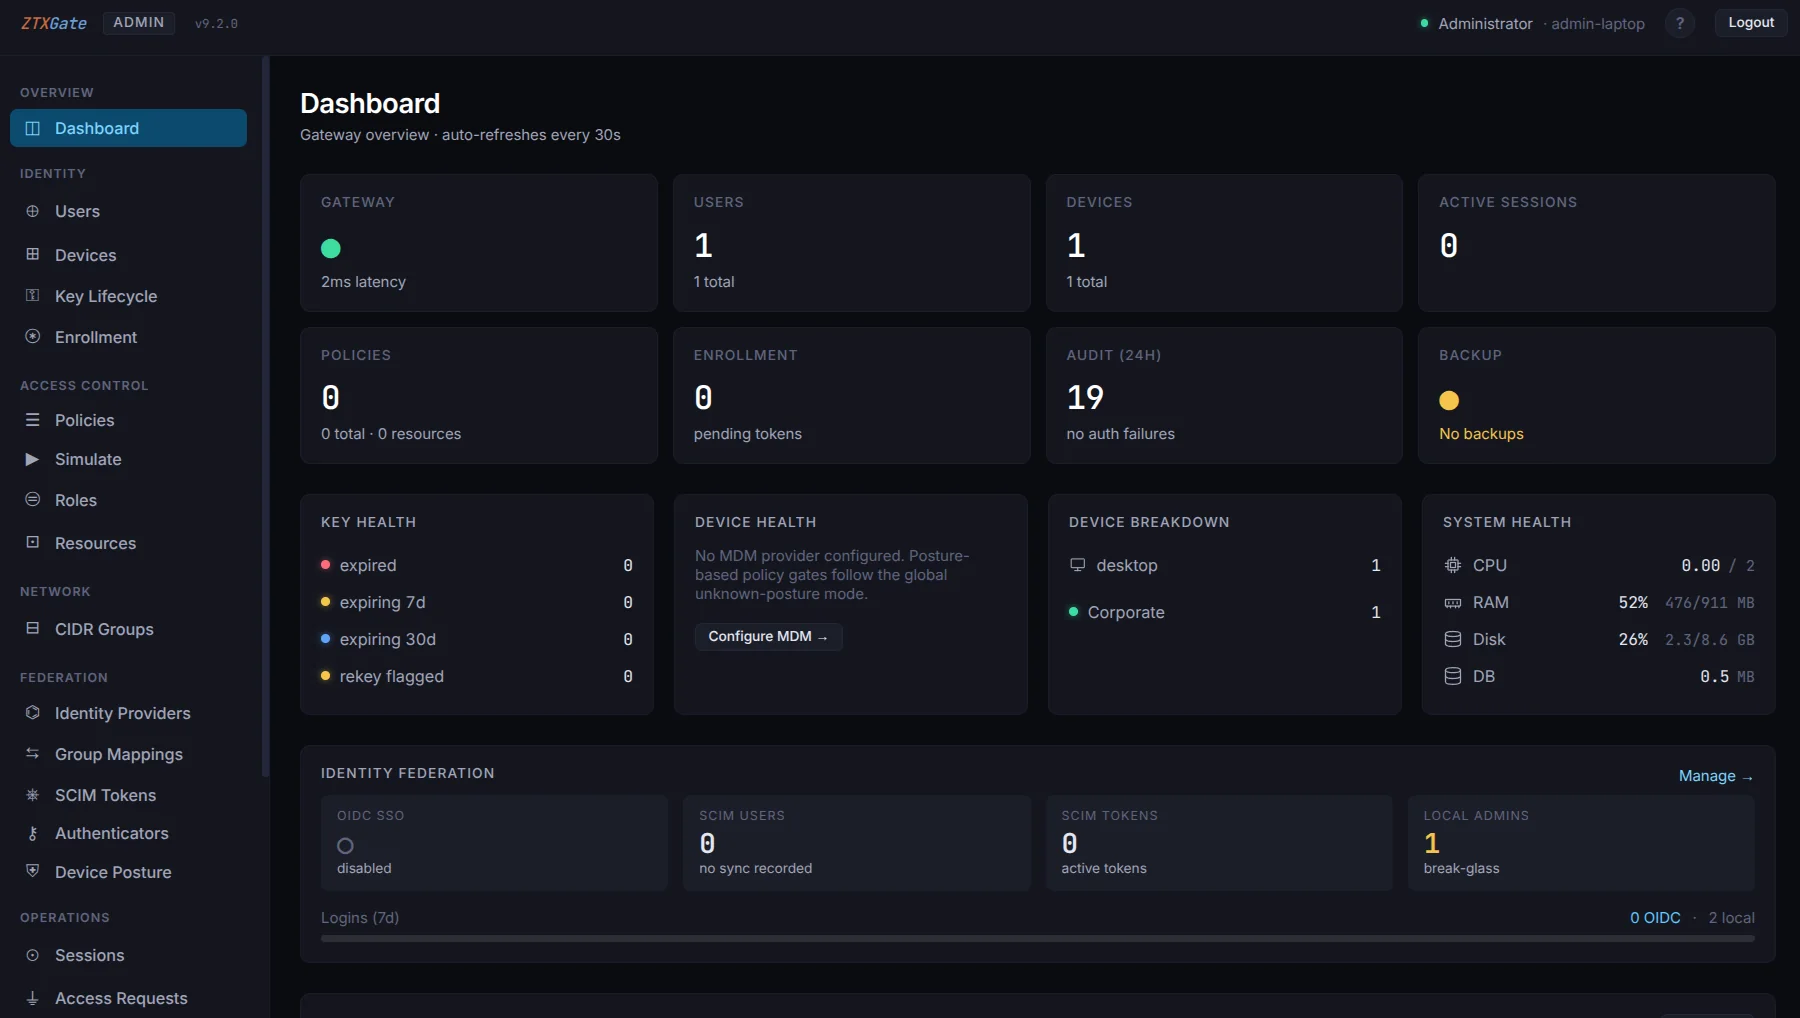
El portal de administración de ZTXGate reúne usuarios, dispositivos, recursos, políticas, sesiones activas, registros e información de licencias en una sola interfaz.
Los roles administrativos integrados separan responsabilidades habituales:
- Administradores gestionan políticas y configuración general.
- Usuarios de helpdesk pueden encargarse de la administración cotidiana de dispositivos que corresponda.
- Auditores reciben visibilidad de solo lectura cuando se requiere supervisión.
Un simulador de políticas integrado permite a los administradores evaluar una decisión propuesta (usuario, dispositivo, recurso) antes de depender de ella en producción.
Los usuarios disponen de su propio portal de autoservicio donde pueden ver recursos disponibles, gestionar dispositivos registrados y solicitar acceso cuando se requiere aprobación.
Copias de seguridad y recuperación
ZTXGate admite copias de seguridad programadas que incluyen configuración y datos operativos, además de instantáneas previas a migraciones antes de las actualizaciones. Los procedimientos de recuperación ayudan a los administradores a restaurar el sistema en infraestructura de sustitución cuando sea necesario.
Despliegue donde usted opera
ZTXGate puede ser operado por el cliente o por un MSP. El funcionamiento básico del acceso no requiere un plano de control en la nube obligatorio alojado por CoreZT.
Local
Ejecute ZTXGate en infraestructura de su oficina o centro de datos. Explorar ZTNA local.
Nube
Despliegue ZTXGate en una VM Linux en la nube y aplique las mismas políticas de acceso a recursos alojados en la nube.
Híbrido
Utilice ZTXGate con entornos que combinan recursos locales y alojados en la nube.
Aislado
ZTXGate puede desplegarse en entornos aislados donde la plataforma central de acceso no puede depender de un servicio externo en la nube. Las funciones que dependen de servicios externos de identidad, MDM, EDR, SIEM o autenticación requieren, naturalmente, que dichos servicios sean accesibles.
Gestión central opcional con ZTXHub
ZTXGate no requiere un servicio central de CoreZT para el funcionamiento básico del acceso. Los despliegues conectados que deseen gestión centralizada de actualizaciones de software y licencias pueden utilizar opcionalmente ZTXHub, un servicio propiedad de CoreZT y operado por CoreZT.
Sin ZTXHub, los despliegues de ZTXGate continúan funcionando de forma independiente y utilizan flujos manuales de licencia y actualización de software.
Explorar el modelo de plano de control
ZTXGate y las VPN tradicionales de acceso remoto
La tecnología VPN sigue siendo útil y puede desplegarse de forma segura. La diferencia arquitectónica está en dónde comienza el control de acceso.
Una VPN tradicional de acceso remoto normalmente establece primero la conectividad de red. Controles adicionales de red determinan después qué puede alcanzar el endpoint conectado. ZTXGate está diseñado alrededor de la autorización a recursos definidos.
| Capacidad | ZTXGate | VPN tradicional de acceso remoto |
|---|---|---|
| Políticas de acceso a nivel de recurso | Integradas | Depende de los controles de red circundantes |
| Política basada en identidad | Integrada | Depende de la VPN y del stack de identidad |
| Registro individual de dispositivos | Integrado | Varía |
| Postura del dispositivo como entrada de política | Compatible mediante integraciones | Varía |
| Acceso temporal | Integrado | Requiere flujo/control circundante |
| Acceso mediante solicitud y aprobación | Integrado | Requiere flujo/control circundante |
| Aplicación continua de políticas | Integrada | Varía |
| OIDC y SCIM | Integrados | Varía |
| Autenticación adicional por recurso | Integrada | Varía |
| Registros de acceso consultables | Integrados | Varía |
| Exportación SIEM | Integrada | Varía según la plataforma |
| Despliegue operado por cliente o MSP | Sí | Habitualmente disponible |
El objetivo no es afirmar que todos los despliegues VPN sean inseguros. La diferencia es que ZTXGate convierte la autorización basada en identidad, dispositivo y recurso en el modelo de acceso principal, en lugar de añadirla alrededor de una conectividad de red amplia.
Seguridad y confianza
ZTXGate combina políticas de mínimo privilegio, identidad individual del dispositivo, aplicación continua, integración de identidad, autenticación adicional, registros de auditoría y despliegue operado por el cliente o un MSP.
Explorar Seguridad y confianza
Diseñado para equipos en crecimiento
ZTXGate está pensado para organizaciones que necesitan controles de acceso más fuertes sin convertir el acceso remoto en un gran proyecto de infraestructura de seguridad.
- Equipos de TI gestionan usuarios, dispositivos, recursos, políticas y visibilidad del acceso desde un solo lugar.
- Equipos de seguridad utilizan postura del dispositivo, acceso temporal, aplicación continua, registros de auditoría e integración SIEM.
- Desarrolladores y equipos técnicos acceden a infraestructura autorizada sin requerir acceso amplio a la red privada circundante.
- Equipos de cumplimiento y auditoría pueden buscar y exportar registros de acceso que respaldan revisiones y recopilación de evidencias.
Licencias
ZTXGate utiliza licencias por usuario y por año. Los derechos sobre capacidades específicas pueden variar según la licencia; contacte con CoreZT para determinar la configuración adecuada para su despliegue.
Hay precios por volumen disponibles para despliegues mayores.
Empiece con un despliegue acotado
No necesita migrar a todos los usuarios y recursos a la vez.
- Instale ZTXGate en un servidor Linux o una VM en la nube.
- Registre los primeros dispositivos de usuario.
- Defina un pequeño conjunto de recursos protegidos.
- Aplique políticas de acceso.
- Valide la experiencia y amplíe el despliegue.
Evalúe la arquitectura
Si está comparando modelos de acceso y no solo funciones de productos, estas guías profundizan más: