Au-delà de l’accès réseau étendu
Les VPN d’accès distant traditionnels établissent d’abord la connectivité réseau puis s’appuient sur des contrôles complémentaires pour déterminer ce qu’un terminal connecté peut atteindre. ZTXGate rapproche la décision d’accès de chaque ressource protégée.
Remplacement du VPN
Passez d’une connectivité réseau étendue à un accès tenant compte de l’identité, de l’appareil et de la ressource.
Découvrir le remplacement du VPN →ZTNA auto-hébergé
Exécutez la plateforme d’accès dans une infrastructure exploitée par votre organisation ou votre MSP.
Découvrir le ZTNA auto-hébergé →Sécurité et confiance
Découvrez comment identité, confiance des appareils, politiques, auditabilité et exploitation par le client ou un MSP s’articulent.
Découvrir la sécurité →Tout ce qu’il faut pour contrôler les accès
Appliquez le moindre privilège, une identité individuelle des appareils, des accès temporaires, l’intégration d’identité, la supervision et une visibilité d’audit depuis un seul produit. Donnez à chaque personne uniquement l’accès aux applications et ressources nécessaires à son rôle. Utilisez un accès permanent lorsqu’il est approprié, ou un accès soumis à demande et approbation qui expire automatiquement. Enregistrez séparément ordinateurs portables, téléphones et tablettes, et révoquez un seul appareil sans perturber les autres. Déployez sur site, dans le cloud, en mode hybride ou air-gapped, sans plan de contrôle cloud CoreZT obligatoire. Utilisez OIDC pour la connexion et SCIM pour synchroniser les utilisateurs et les changements du cycle de vie des identités. Exigez des méthodes de vérification supplémentaires prises en charge pour les ressources sensibles, conformément aux politiques. Transmettez les événements pertinents aux outils de supervision via syslog, CEF ou JSON. Recherchez et exportez les journaux d’accès, d’authentification et de politiques pour les investigations, revues et audits.Accès ajusté au besoin
Un accès qui expire
Chaque appareil sous contrôle
S’exécute là où vous opérez
Cycle de vie des identités automatisé
Vérification renforcée
S’intègre à votre SOC
Les preuves quand vous en avez besoin
De l’installation à la première connexion sécurisée
Commencez par un petit déploiement, validez le modèle d’accès et étendez-le à votre rythme.
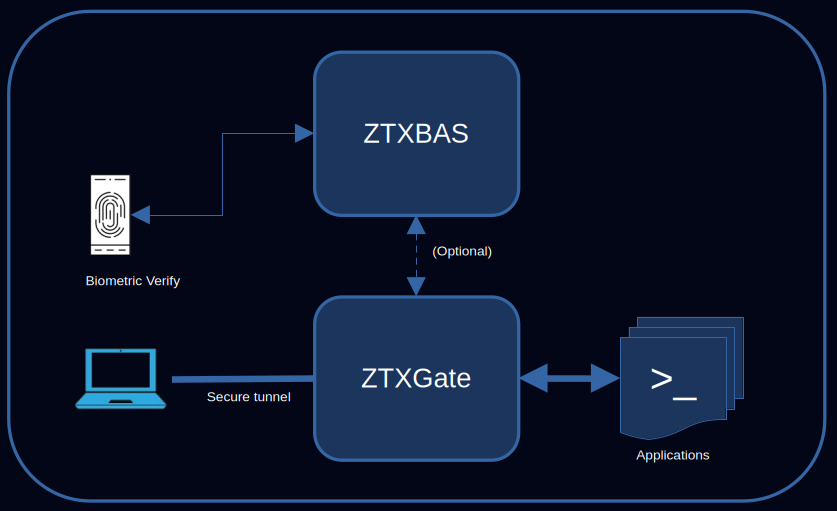
- 1
Installer
Installez le paquet ZTXGate sur un serveur Linux ou une VM cloud.
- 2
Enregistrer
Les utilisateurs enregistrent leurs appareils via un processus en libre-service.
- 3
Définir
Définissez qui peut atteindre quelles ressources selon l’identité, l’appareil, la posture, l’heure et d’autres conditions de politique.
- 4
Appliquer
ZTXGate évalue l’accès selon les politiques et continue de l’appliquer lorsque les conditions pertinentes évoluent.
Un modèle d’accès différent
Les déploiements VPN modernes peuvent être fortement sécurisés. La différence est architecturale : ZTXGate est conçu dès le départ autour de l’autorisation vers des ressources définies.
| Quand cela compte | VPN d’accès distant traditionnel | ZTXGate |
|---|---|---|
| Périmètre d’accès principal | Connectivité réseau régie par des contrôles réseau | Applications et ressources définies |
| Durée de l’accès | Souvent permanent sauf contrôle distinct | Permanent, temporaire ou soumis à demande et approbation |
| Cycle de vie des identités | Dépend de la pile VPN et annuaire environnante | Authentification OIDC et provisioning SCIM |
| Contrôle des appareils | Dépend de la pile VPN et endpoint | Enregistrement individuel et signaux de posture |
| Visibilité d’audit | Varie selon le VPN et les systèmes associés | Journaux consultables d’accès, d’authentification et de politiques |
Déployez là où se trouve votre infrastructure
Le fonctionnement central de ZTXGate ne nécessite pas de plan de contrôle cloud hébergé par CoreZT.
Sur site
Exécutez ZTXGate dans un bureau ou un centre de données sous exploitation du client ou d’un MSP.
Cloud
Déployez ZTXGate sur une VM Linux aux côtés des applications et infrastructures hébergées dans le cloud.
Hybride
Appliquez le même modèle d’accès à une infrastructure répartie entre environnements sur site et cloud.
Air-gapped
Déployez la plateforme d’accès centrale dans des environnements isolés sans dépendre d’un plan de contrôle cloud hébergé par CoreZT.
Gérez les accès depuis un seul endroit
Gérez utilisateurs, appareils, ressources, politiques, sessions actives, journaux d’audit et informations de licence depuis une interface web centrale. Les rôles administratifs intégrés permettent de conserver la responsabilité des politiques auprès des administrateurs tout en déléguant le support quotidien et la supervision en lecture seule.
Découvrir Sécurité et confiance → · ZTNA sans client →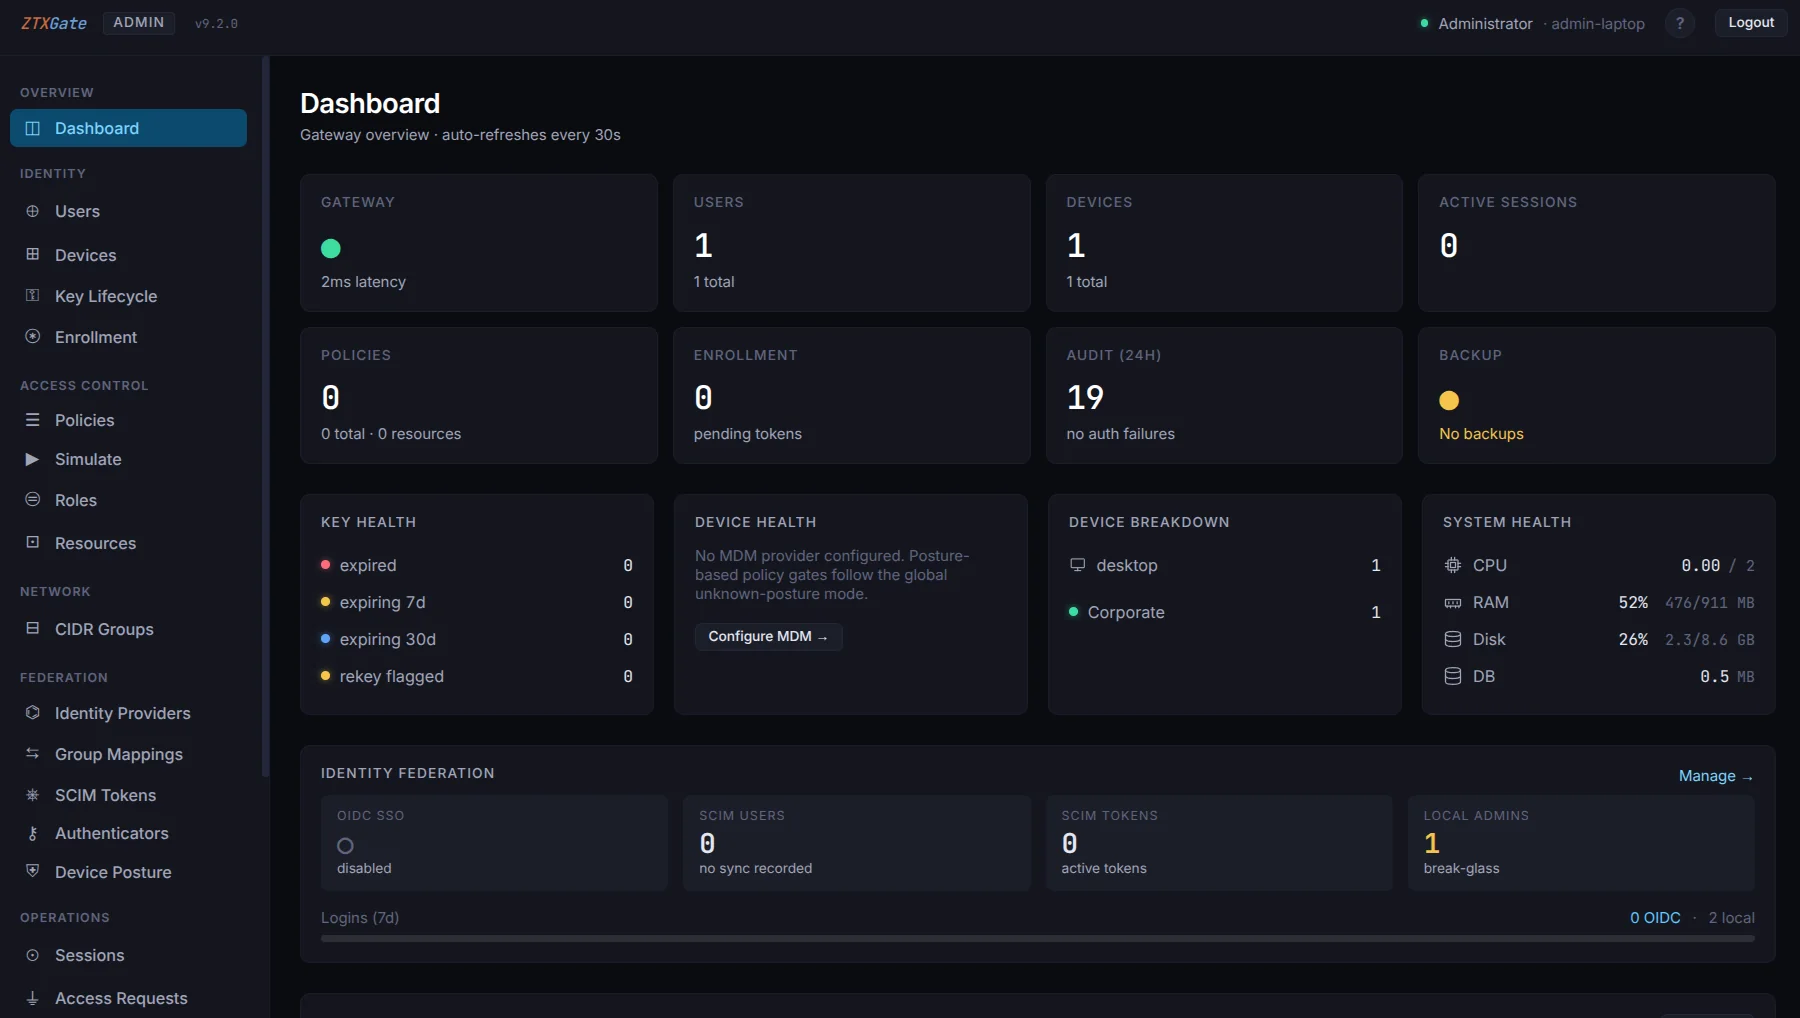
Commencez avec l’infrastructure que vous possédez déjà
Installez ZTXGate sur un serveur Linux ou une VM cloud, enregistrez un petit groupe d’utilisateurs, définissez l’accès à quelques ressources puis étendez progressivement le déploiement.
Joindre la bonne équipe
Tarifs, démonstrations et onboarding
sales@corezt.comAide technique et support client
support@corezt.comQuestions sur le produit, le déploiement, les licences ou les partenariats
Nous contacter