Accès Zero Trust sans client pour les applications web
Tous les utilisateurs n'ont pas besoin d'un tunnel réseau.
Pour les applications HTTP et HTTPS privées, ZTXGate peut appliquer les règles d'accès via son proxy sans client afin que les utilisateurs autorisés atteignent les ressources web approuvées sans installer de logiciel de connectivité WireGuard sur leur terminal.
L'accès sans client est une fonctionnalité ZTXGate sous licence.
Qu'est-ce que le ZTNA sans client ?
Le ZTNA sans client donne accès aux applications privées prises en charge par un parcours via navigateur plutôt que par un tunnel réseau installé sur le terminal.
Avec ZTXGate, ce parcours est conçu pour les applications HTTP et HTTPS.
Le proxy accepte la connexion web entrante, évalue l'accès et établit une connexion distincte vers l'application protégée lorsque la politique l'autorise.
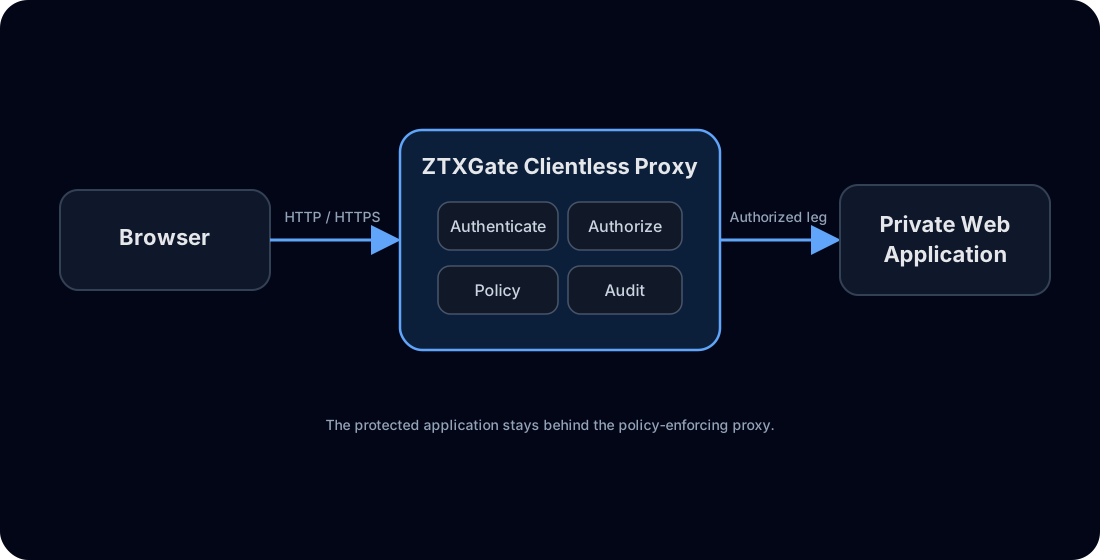
L'application protégée reste ainsi derrière ZTXGate au lieu de devenir un service public généralement accessible.
Quand un client n'est pas nécessaire
Installer un logiciel de connectivité sur le terminal est pertinent lorsque les utilisateurs doivent accéder à des protocoles réseau ou à plusieurs ressources non web.
Cela peut être inutile lorsque le besoin se résume à :
Donner à cet utilisateur l'accès à cette application web privée.
L'accès sans client peut être utile pour :
- les prestataires
- les consultants
- les partenaires commerciaux
- les utilisateurs temporaires
- les outils d'administration via navigateur
- les terminaux non gérés ou faiblement gérés sur lesquels un logiciel de tunnel n'est pas souhaitable
Pour un accès plus large aux ressources réseau, le modèle client basé sur WireGuard de ZTXGate reste disponible.
Visibilité au niveau applicatif
Comme le proxy sans client ZTXGate termine la connexion HTTP/HTTPS entrante et crée la connexion sortante autorisée vers l'application, il fonctionne au niveau applicatif au lieu de simplement relayer un trafic réseau opaque.
ZTXGate dispose ainsi d'une visibilité sur le parcours d'accès web et peut appliquer des politiques tenant compte de HTTP lorsque le modèle de politique configuré le prend en charge.
Les contrôles précis doivent être sélectionnés selon les besoins de l'application protégée et la configuration ZTXGate.
L'identité avant l'accès à l'application
L'accès sans client reste un accès Zero Trust.
Un navigateur qui atteint le proxy n'est pas automatiquement autorisé à accéder à l'application protégée.
ZTXGate peut utiliser l'identité et la politique d'accès pour déterminer si l'utilisateur peut atteindre la ressource. Les déploiements connectés peuvent utiliser les intégrations avec les fournisseurs d'identité pris en charge, tandis que les déploiements isolés utilisent les services d'identité disponibles dans leur environnement.
Authentification renforcée
Les applications web sensibles peuvent exiger une vérification supplémentaire selon la politique.
ZTXGate prend en charge des options d'authentification renforcée, notamment l'approbation biométrique ZTXBAS intégrée et, dans les déploiements connectés, des services d'authentification cloud pris en charge tels qu'Okta Verify et Duo.
Lorsqu'il est sous licence avec ZTXGate, ZTXBAS est étroitement intégré sous forme de bibliothèque et fonctionne dans les modèles connectés, sur site et entièrement isolés, sans nécessiter de serveur ZTXBAS distinct.
Accès sans client ou accès basé sur WireGuard
Les deux modèles répondent à des besoins différents.
| Besoin | Accès HTTP/HTTPS sans client | Accès basé sur WireGuard |
|---|---|---|
| Logiciel sur le terminal | Aucun client WireGuard requis | Connectivité basée sur WireGuard requise |
| Type de ressource pris en charge | Applications HTTP/HTTPS privées | Ressources et protocoles réseau autorisés |
| Parcours uniquement via navigateur | Oui | Non requis |
| Visibilité au niveau applicatif | Oui, pour le trafic web proxifié | Dépend de la ressource/du protocole |
| Adapté aux prestataires | Souvent | Lorsque des protocoles plus larges sont requis |
| Adapté aux terminaux gérés des employés | Oui pour les applications web | Oui pour un accès plus large |
Une organisation peut utiliser les deux modèles au lieu d'en imposer un seul à tous les utilisateurs et toutes les applications.
Réduire l'exposition des applications web privées
Une application web privée n'a pas besoin d'une large accessibilité réseau simplement parce qu'un utilisateur externe doit y accéder.
Le ZTNA sans client place la décision d'accès devant l'application.
L'utilisateur atteint ZTXGate, ZTXGate évalue l'accès, et seul le trafic autorisé est ensuite connecté à la ressource protégée.
Ce modèle est particulièrement utile pour les applications métier internes, les interfaces web d'administration et les accès temporaires de tiers.
Accès des prestataires et des tiers
L'accès des prestataires est l'un des cas d'usage les plus évidents du mode sans client.
Si un prestataire n'a besoin que d'une application web privée, lui fournir une connectivité réseau peut donner plus de possibilités que sa tâche ne l'exige.
Le ZTNA sans client permet de donner accès à l'application précise à la place.
En combinant cela avec des fenêtres d'accès temporaires et des workflows de demande et d'approbation, l'organisation peut limiter à la fois la portée et la durée de l'accès des tiers.
Découvrir l'accès des prestataires
Terminaux gérés et non gérés
L'accès sans client supprime le besoin d'installer un logiciel de connectivité WireGuard, mais il ne fait pas disparaître le risque lié au terminal.
Un appareil non géré peut fournir moins de signaux de posture qu'un terminal d'entreprise enrôlé. La politique d'accès doit refléter cette différence.
Par exemple, une organisation peut autoriser un terminal non géré d'un prestataire à atteindre une seule application à faible risque tout en exigeant des appareils enrôlés pour les ressources plus sensibles.
La politique appropriée dépend de la sensibilité de la ressource et des contrôles disponibles autour du terminal.
Auditabilité
L'accès sans client reste visible dans le parcours d'accès ZTXGate.
Les enregistrements d'authentification, d'accès et de politique peuvent soutenir les revues opérationnelles et les investigations. Les événements pertinents peuvent aussi être exportés vers des environnements SIEM pris en charge lorsque la connectivité existe.
Cela fournit un enregistrement central de l'accès au lieu de dépendre uniquement des journaux propres à chaque application protégée.
Flexibilité de déploiement
Le proxy sans client fait partie du déploiement ZTXGate, qui peut être exploité par le client ou par un MSP.
Il peut être utilisé avec :
- des déploiements ZTXGate sur site
- des déploiements cloud exploités par le client ou un MSP
- des environnements hybrides
- des environnements isolés pour les applications HTTP/HTTPS disponibles dans le réseau isolé
Le fonctionnement principal ne nécessite pas de plan de contrôle cloud hébergé par CoreZT.
Ce que l'accès sans client ne remplace pas
Le ZTNA sans client est volontairement limité aux applications web.
Si un utilisateur a besoin de protocoles ou de ressources hors HTTP/HTTPS, utilisez plutôt le modèle d'accès ZTXGate avec client approprié.
Nous ne présentons pas le proxy sans client comme une passerelle navigateur universelle pour des protocoles SSH, RDP, VNC ou TCP arbitraires, sauf lorsqu'un mécanisme pris en charge existe explicitement pour la ressource concernée.
Le modèle d'accès reste ainsi clair et prévisible.
Questions fréquentes
Un utilisateur sans client installe-t-il WireGuard ?
Non. Pour le parcours HTTP/HTTPS sans client, l'utilisateur accède à l'application web protégée via le proxy ZTXGate côté navigateur.
L'accès sans client est-il réservé aux prestataires ?
Non. Il peut être utilisé par des employés, administrateurs, partenaires et autres utilisateurs lorsque l'accès via navigateur convient.
L'accès sans client et WireGuard peuvent-ils coexister ?
Oui. Une organisation peut utiliser l'accès sans client pour les applications web et l'accès basé sur WireGuard pour les utilisateurs ou ressources nécessitant davantage de protocoles.
L'accès sans client fonctionne-t-il dans un environnement isolé ?
Oui, pour les applications HTTP/HTTPS et les services d'identité/authentification disponibles dans cet environnement.
L'accès sans client signifie-t-il que les terminaux non gérés sont approuvés ?
Non. Il supprime l'exigence d'un client de tunnel ; cela ne signifie pas qu'un terminal non géré doit recevoir les mêmes droits qu'un appareil géré.
Donnez aux utilisateurs web uniquement l'accès dont ils ont besoin
Fournissez un accès via navigateur aux applications web privées sans donner à chaque utilisateur une connectivité de niveau réseau.
Comparer les modèles d'accès sans client
Découvrez les différences entre les modèles de déploiement et d'accès navigateur dans ZTXGate vs Cloudflare Access, ZTXGate vs Zscaler Private Access et ZTXGate vs Tailscale.