ZTXGate : le Zero Trust Network Access que vous contrôlez
Vos collaborateurs travaillent au bureau, à domicile et partout entre les deux. Vos applications et votre infrastructure peuvent être sur site, dans le cloud ou réparties entre les deux.
ZTXGate donne aux utilisateurs accès aux ressources dont ils ont besoin sans leur ouvrir largement le réseau environnant.
Déployez-le dans une infrastructure exploitée par votre organisation ou votre MSP, intégrez-le aux systèmes d’identité et de sécurité que vous utilisez déjà, puis appliquez les accès selon l’utilisateur, l’appareil, la ressource et la politique.
Zero Trust sans reconstruire votre infrastructure
Dépasser les VPN d’accès distant traditionnels ne devrait pas nécessiter de remplacer tout l’écosystème existant.
Installez ZTXGate sur un serveur Linux ou une VM cloud. Enregistrez les utilisateurs et leurs appareils. Définissez les ressources qu’ils sont autorisés à atteindre. Appliquez ensuite un accès tenant compte de l’identité, de l’appareil et des politiques, sans nécessiter de plan de contrôle cloud CoreZT obligatoire.
Utilisez ZTXGate sur site, dans le cloud, au sein d’une infrastructure hybride ou dans des environnements isolés.
Comment fonctionne ZTXGate
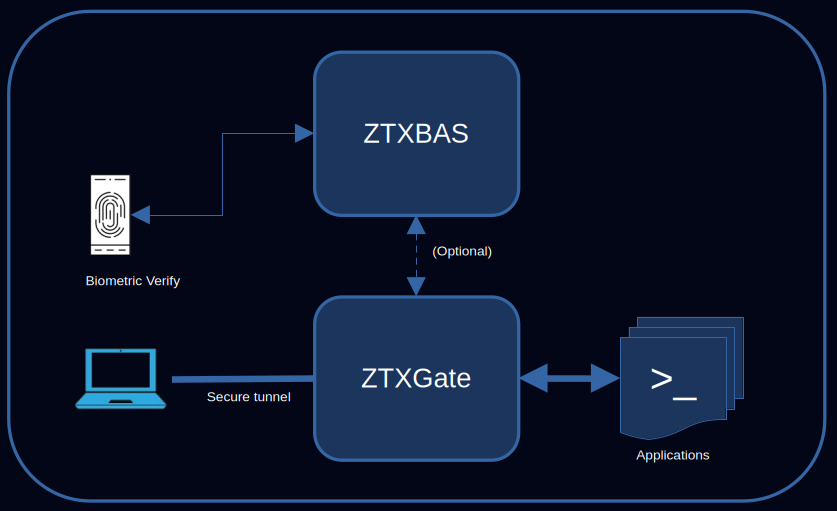
- Installez ZTXGate sur un serveur Linux ou une VM cloud dans l’environnement d’exploitation choisi par le client ou le MSP.
- Les utilisateurs enregistrent leurs appareils via le processus d’enregistrement en libre-service.
- Définissez les politiques d’accès à partir de l’identité, du rôle, de l’appareil, de la posture, de l’emplacement réseau, de l’heure et de la ressource.
- ZTXGate applique l’accès lors de l’établissement des connexions et continue d’évaluer la politique lorsque les conditions pertinentes évoluent.
Les terminaux gérés utilisent une connectivité basée sur WireGuard pour atteindre les ressources autorisées via ZTXGate.
L’accès repose sur la politique, pas simplement sur la présence dans le réseau.
Découvrir l’architecture ZTXGate · WireGuard & ZTNA
Accès de moindre privilège par ressource
Un utilisateur distant a rarement besoin d’accéder à l’ensemble d’un réseau privé.
ZTXGate vous permet de définir l’accès autour de la ressource réellement protégée. Une politique peut combiner l’identité de l’utilisateur, son rôle, l’appareil enregistré, la confiance ou la posture de l’appareil, l’emplacement réseau, les conditions horaires, la ressource protégée et la durée de l’accès.
Définissez un accès permanent pour les ressources courantes et des conditions plus strictes pour les systèmes sensibles.
Accès juste-à-temps et demande avec approbation
Toutes les autorisations n’ont pas besoin d’exister en permanence.
Pour les ressources sensibles, ZTXGate peut exiger qu’un utilisateur demande l’accès avant qu’une connexion soit autorisée. Les approbateurs désignés reçoivent la demande, valident une fenêtre d’accès appropriée et ZTXGate supprime automatiquement cet accès à la fin de la période approuvée.
Utilisez ce modèle pour les systèmes d’administration, les environnements de production, les applications sensibles ou toute autre ressource où un accès permanent n’est pas nécessaire.
Application continue des politiques
Une décision d’accès ne devrait pas devenir permanente simplement parce qu’une connexion est déjà établie.
ZTXGate continue d’évaluer les accès actifs lorsque les conditions pertinentes de la politique évoluent. Si le rôle d’un utilisateur change, si une fenêtre horaire autorisée se ferme ou si un appareil ne satisfait plus les exigences de posture, ZTXGate peut révoquer l’accès sans attendre une nouvelle connexion de l’utilisateur.
Identité individuelle des appareils
ZTXGate enregistre et suit chaque appareil séparément, ce qui permet aux administrateurs de distinguer l’ordinateur portable, le téléphone, la tablette et les autres terminaux enregistrés d’un utilisateur.
Si un appareil est perdu, retiré du service ou n’est plus considéré comme fiable, il peut être révoqué sans désactiver les autres appareils de l’utilisateur.
Posture de l’appareil comme signal de politique
Dans les environnements connectés, ZTXGate peut utiliser les informations de posture provenant de plateformes de sécurité endpoint existantes dans la décision d’accès.
Les intégrations actuelles comprennent :
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
Les politiques peuvent utiliser les informations de conformité ou de risque d’un appareil pour déterminer si une ressource doit être accessible. Les intégrations de posture tierces dépendent naturellement de la connectivité vers le service correspondant.
Découvrir l’identité et la confiance des appareils
Intégration des identités
ZTXGate peut se connecter à votre environnement d’identité existant au lieu de devenir un annuaire utilisateur autonome supplémentaire que les administrateurs devraient maintenir manuellement.
Single Sign-On OIDC
Utilisez un fournisseur d’identité OIDC pour l’authentification des utilisateurs et le Single Sign-On.
Provisioning SCIM
Utilisez SCIM pour synchroniser les utilisateurs et les changements du cycle de vie des identités. Lorsque cela est pertinent, les groupes d’annuaire peuvent être associés aux rôles ZTXGate afin que les changements d’identité se répercutent dans les politiques d’accès sans dupliquer les tâches administratives.
Authentification renforcée pour les ressources sensibles
Certaines ressources nécessitent une vérification plus forte que d’autres.
ZTXGate permet d’appliquer une authentification supplémentaire selon la politique avec les méthodes prises en charge. Lorsqu’il est licencié avec ZTXGate, ZTXBAS est étroitement intégré sous forme de bibliothèque et ne nécessite pas de serveur ZTXBAS distinct. Les déploiements connectés peuvent également utiliser des options cloud prises en charge telles qu’Okta Verify Push et Duo Push lorsque ces services sont accessibles.
Les administrateurs peuvent ainsi ajouter une étape de vérification supplémentaire aux accès sensibles sans imposer le même parcours à chaque connexion courante.
Accès HTTP/HTTPS sans client
Tous les utilisateurs et toutes les applications n’ont pas besoin d’un accès par tunnel.
ZTXGate fournit également un accès sans client aux applications HTTP et HTTPS via son proxy appliquant les politiques. Les utilisateurs peuvent atteindre des applications web autorisées sans installer WireGuard sur le terminal ; ZTXGate termine la connexion entrante puis établit la connexion autorisée vers l’application protégée.
Comme le proxy fonctionne au niveau HTTP, les politiques peuvent, lorsque cela est pertinent, être appliquées avec un contexte applicatif.
L’accès sans client convient aux applications web, aux prestataires, aux tiers et aux terminaux sur lesquels l’installation d’un logiciel de connectivité n’est pas souhaitable.
L’accès sans client est disponible comme capacité ZTXGate sous licence.
Intégration SIEM
ZTXGate peut exporter les événements de sécurité et d’audit via :
- Syslog RFC 5424
- ArcSight CEF
- JSON
Selon l’intégration, les événements peuvent être transportés via UDP, TCP ou TCP avec TLS.
Journaux d’audit consultables
ZTXGate enregistre les activités d’accès, d’authentification et de politiques afin que les administrateurs puissent comprendre ce qui s’est produit sans reconstituer les événements à partir de systèmes disparates.
Les enregistrements peuvent être recherchés et exportés pour les revues opérationnelles, investigations et activités d’audit. Ces fonctions peuvent faciliter la collecte de preuves pour les programmes de conformité et d’audit d’une organisation ; elles ne constituent pas, à elles seules, une certification par rapport à un référentiel particulier.
Gérez ZTXGate depuis un seul endroit
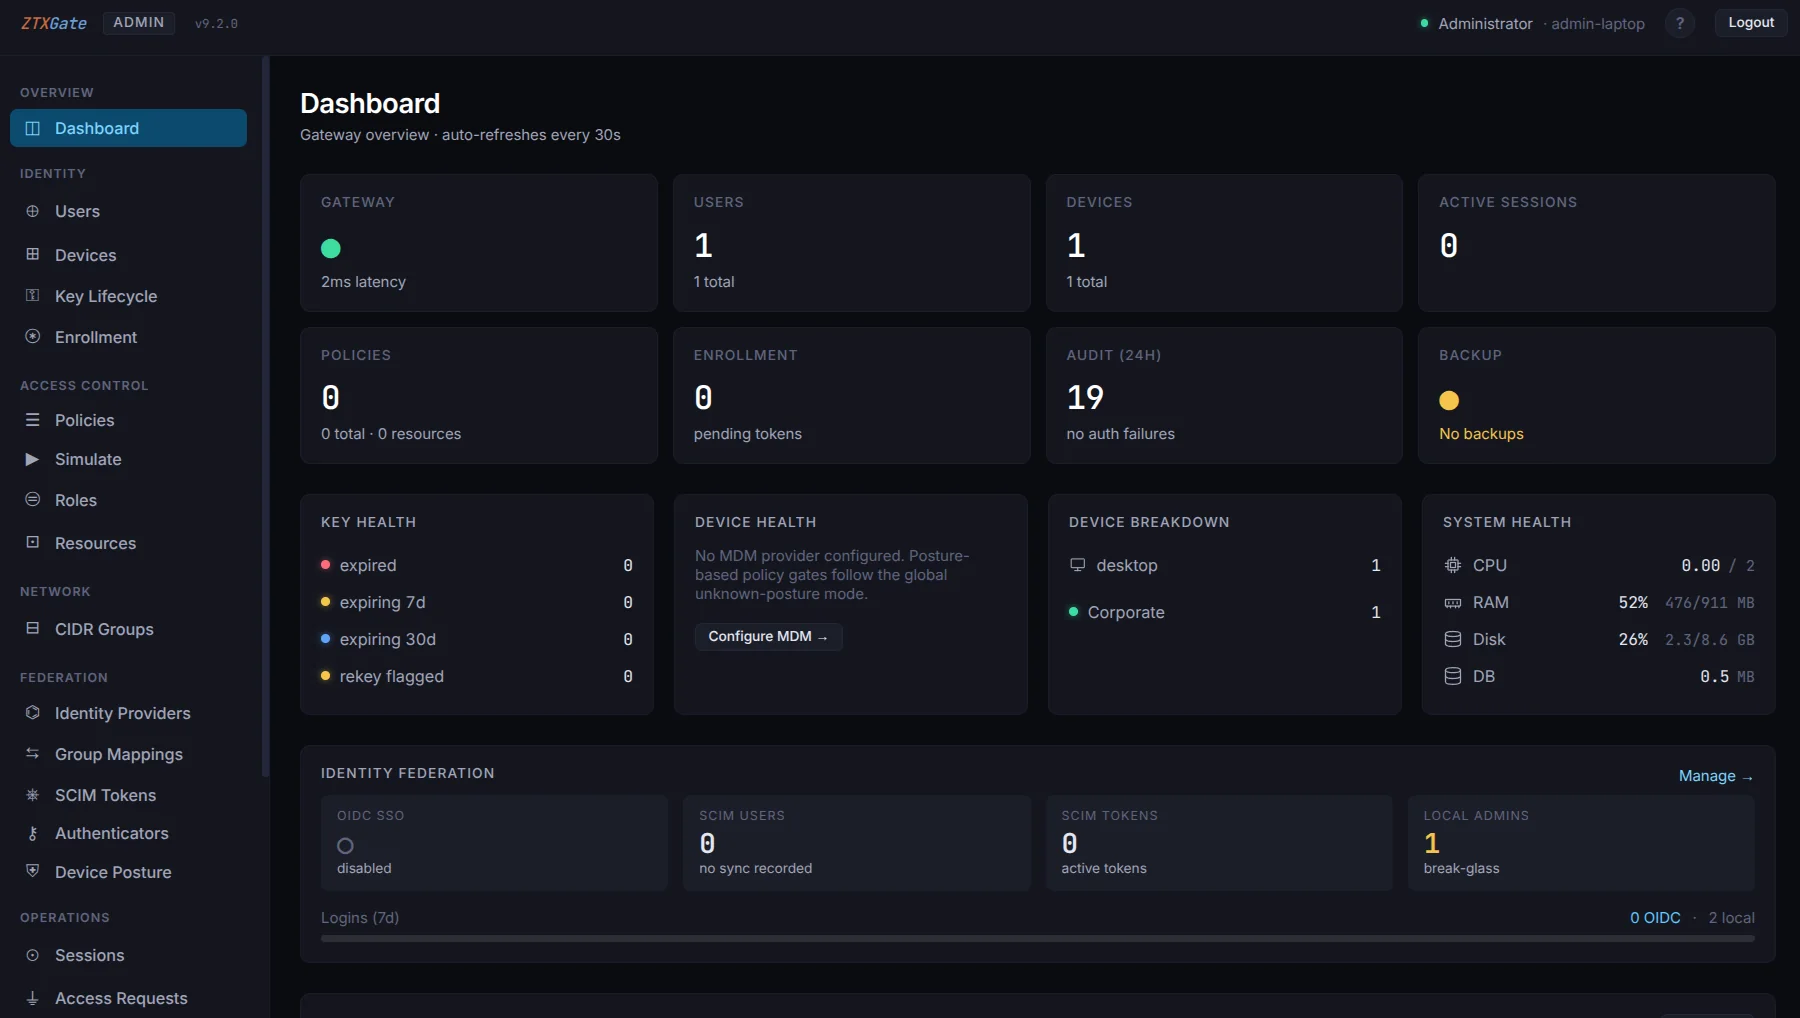
Le portail d’administration ZTXGate réunit utilisateurs, appareils, ressources, politiques, sessions actives, journaux et informations de licence dans une seule interface.
Les rôles administratifs intégrés séparent les responsabilités courantes :
- Les administrateurs gèrent les politiques et la configuration générale.
- Les utilisateurs helpdesk peuvent assurer les tâches quotidiennes appropriées d’administration des appareils.
- Les auditeurs disposent d’une visibilité en lecture seule lorsque la supervision l’exige.
Un simulateur de politique intégré permet aux administrateurs d’évaluer une décision proposée (user, device, resource) avant de s’y fier en production.
Les utilisateurs disposent de leur propre portail en libre-service pour consulter les ressources disponibles, gérer leurs appareils enregistrés et demander un accès lorsqu’une approbation est nécessaire.
Sauvegarde et restauration
ZTXGate prend en charge des sauvegardes planifiées couvrant la configuration et les données opérationnelles, ainsi que des snapshots pré-migration avant les mises à niveau. Les procédures de restauration permettent aux administrateurs de rétablir le système sur une infrastructure de remplacement lorsque cela est nécessaire.
Déployez là où vous opérez
ZTXGate peut être exploité par le client ou par un MSP. Son fonctionnement central ne nécessite pas de plan de contrôle cloud CoreZT obligatoire.
Sur site
Exécutez ZTXGate sur l’infrastructure de votre bureau ou centre de données. Découvrir le ZTNA sur site.
Cloud
Déployez ZTXGate sur une VM Linux dans le cloud et appliquez les mêmes politiques d’accès aux ressources hébergées dans le cloud.
Hybride
Utilisez ZTXGate dans des environnements qui combinent ressources sur site et ressources cloud.
Air-gapped
ZTXGate peut être déployé dans des environnements isolés où la plateforme d’accès centrale ne peut pas dépendre d’un service cloud externe. Les fonctionnalités qui reposent sur des services externes d’identité, MDM, EDR, SIEM ou d’authentification nécessitent naturellement que ces services soient accessibles.
Découvrir le ZTNA auto-hébergé
Gestion centrale optionnelle avec ZTXHub
ZTXGate ne nécessite aucun service CoreZT central pour son fonctionnement d’accès principal. Les déploiements connectés qui souhaitent centraliser les mises à jour logicielles et la gestion des licences peuvent utiliser en option ZTXHub, un service détenu et exploité par CoreZT.
Sans ZTXHub, les déploiements ZTXGate continuent de fonctionner indépendamment et utilisent des processus manuels pour les licences et mises à jour logicielles.
Découvrir le modèle de plan de contrôle
ZTXGate et les VPN d’accès distant traditionnels
La technologie VPN reste utile et peut être déployée de manière sécurisée. La différence architecturale concerne l’endroit où commence le contrôle d’accès.
Un VPN d’accès distant traditionnel établit généralement la connectivité réseau en premier. Des contrôles réseau supplémentaires déterminent ensuite ce que le terminal connecté est autorisé à atteindre. ZTXGate est conçu autour de l’autorisation vers des ressources définies.
| Fonctionnalité | ZTXGate | VPN d’accès distant traditionnel |
|---|---|---|
| Politiques d’accès par ressource | Intégrées | Dépendent des contrôles réseau environnants |
| Politique tenant compte de l’identité | Intégrée | Dépend du VPN et de la pile d’identité |
| Enregistrement individuel des appareils | Intégré | Variable |
| Posture appareil comme signal de politique | Prise en charge via des intégrations | Variable |
| Accès temporaire | Intégré | Nécessite un workflow/contrôle complémentaire |
| Accès par demande et approbation | Intégré | Nécessite un workflow/contrôle complémentaire |
| Application continue des politiques | Intégrée | Variable |
| OIDC et SCIM | Intégrés | Variable |
| Authentification renforcée par ressource | Intégrée | Variable |
| Journaux d’accès consultables | Intégrés | Variable |
| Export SIEM | Intégré | Variable selon la plateforme |
| Exploitation par le client ou un MSP | Oui | Souvent disponible |
L’objectif n’est pas d’affirmer que tout déploiement VPN est non sécurisé. La différence est que ZTXGate fait de l’autorisation tenant compte de l’identité, de l’appareil et de la ressource le modèle d’accès principal, au lieu de l’ajouter autour d’une connectivité réseau large.
Découvrir le remplacement du VPN
Sécurité et confiance
ZTXGate combine politiques de moindre privilège, identité individuelle des appareils, application continue, intégration des identités, authentification renforcée, journaux d’audit et exploitation par le client ou un MSP.
Découvrir Sécurité et confiance
Conçu pour les équipes en croissance
ZTXGate est conçu pour les organisations qui ont besoin d’un contrôle d’accès plus fort sans transformer l’accès distant en un vaste projet d’infrastructure de sécurité.
- Les équipes IT gèrent utilisateurs, appareils, ressources, politiques et visibilité des accès depuis un seul endroit.
- Les équipes sécurité utilisent la posture des appareils, l’accès temporaire, l’application continue, les journaux d’audit et l’intégration SIEM.
- Les développeurs et équipes techniques atteignent l’infrastructure autorisée sans nécessiter un accès large au réseau privé environnant.
- Les équipes conformité et audit peuvent rechercher et exporter les journaux d’accès pour soutenir les revues et la collecte de preuves.
Licences
ZTXGate utilise une tarification par utilisateur et par an. Les droits associés aux fonctionnalités peuvent varier selon la licence ; contactez CoreZT pour déterminer la configuration adaptée à votre déploiement.
Une tarification dégressive est disponible pour les déploiements plus importants.
Commencez par un déploiement ciblé
Vous n’avez pas besoin de migrer tous les utilisateurs et toutes les ressources en une seule fois.
- Installez ZTXGate sur un serveur Linux ou une VM cloud.
- Enregistrez les premiers appareils utilisateurs.
- Définissez un petit ensemble de ressources protégées.
- Appliquez les politiques d’accès.
- Validez l’expérience puis étendez le déploiement.
Évaluer l’architecture
Si vous comparez les modèles d’accès et pas uniquement les fonctions produit, ces guides vont plus loin :