広範なネットワークアクセスから脱却
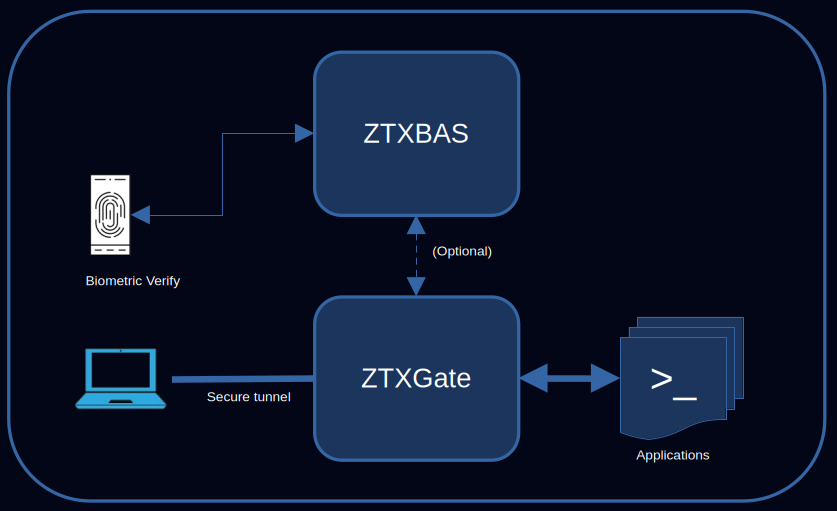
従来のリモートアクセスVPNは先にネットワーク接続を確立し、接続後の到達範囲を周辺の制御に委ねます。ZTXGateは保護対象の各リソースに近いところでアクセス可否を判断します。
アクセス制御に必要な機能を一つに
最小権限、デバイスごとのID、一時アクセス、ID連携、監視、監査を単一製品で管理します。 役割に必要なアプリケーションとリソースだけにアクセスを限定します。 通常の恒常的なアクセスと、申請・承認付きの一時的なアクセスを使い分けられます。 ノートPC、スマートフォン、タブレットを個別に登録し、他のデバイスに影響を与えずに失効できます。 クラウド制御プレーンを必須とせず、オンプレミス、クラウド、ハイブリッド、隔離環境で導入できます。 OIDCによるサインインとSCIMによるユーザー・ライフサイクルの同期に対応します。 機密性の高いリソースには、ポリシーに応じた追加認証を要求します。 Syslog、CEF、JSONを通じて関連イベントを監視基盤へ送信します。 アクセス・認証・ポリシーの記録を検索・エクスポートし、調査や監査に活用できます。必要最小限のアクセス
期限付きアクセス
デバイス単位の管理
環境に合わせた導入
IDライフサイクルの自動化
追加の本人確認
SOCとの連携
必要なときに検証できる証跡
導入から最初の安全な接続まで
小規模に導入し、アクセスモデルを検証してから段階的に拡張できます。
- 1
インストール
LinuxサーバーまたはクラウドVMにZTXGateパッケージをインストールします。
- 2
登録
ユーザーがセルフサービスでデバイスを登録します。
- 3
定義
ID、デバイス、ポスチャー、時間などの条件でアクセス可能なリソースを定義します。
- 4
適用
ZTXGateはポリシーを評価し、関連する条件の変化に合わせて継続的に適用します。
異なるアクセスモデル
最新のVPNも厳格に保護できます。違いはアーキテクチャです。ZTXGateは最初から個別リソースへの認可を中心に設計されています。
| 比較項目 | 従来のリモートアクセスVPN | ZTXGate |
|---|---|---|
| アクセスの基本範囲 | ネットワーク制御で管理するネットワーク接続 | 定義済みのアプリケーションとリソース |
| アクセス期間 | 別途制御しない限り常時アクセスが一般的 | 常時・一時・申請承認型のアクセス |
| IDライフサイクル | VPNとディレクトリ基盤による | OIDC認証とSCIMプロビジョニング |
| デバイスの制御 | VPNとエンドポイント製品による | 個別登録とデバイスポスチャー情報 |
| 監査の可視性 | VPNと周辺システムの構成による | 検索可能なアクセス・認証・ポリシーの記録 |
インフラのある場所に導入
ZTXGateの基本動作にCoreZTがホストする必須のクラウド制御プレーンはありません。
オンプレミス
お客様またはMSPが運用するオフィスやデータセンター内でZTXGateを実行します。
クラウド
クラウド上のアプリケーションやインフラに合わせてLinux仮想マシンへ導入します。
ハイブリッド
オンプレミスとクラウドの双方にまたがるインフラに同じアクセスモデルを適用します。
エアギャップ環境
CoreZTのクラウド制御プレーンに依存せず、隔離環境でアクセス基盤を運用できます。
アクセスを一元管理
ユーザー、デバイス、リソース、ポリシー、アクティブセッション、監査記録、ライセンスを一元管理します。管理者ロールで役割を分担し、日常サポートや読み取り専用の監査を委任できます。
セキュリティと信頼を見る → · クライアントレスZTNA →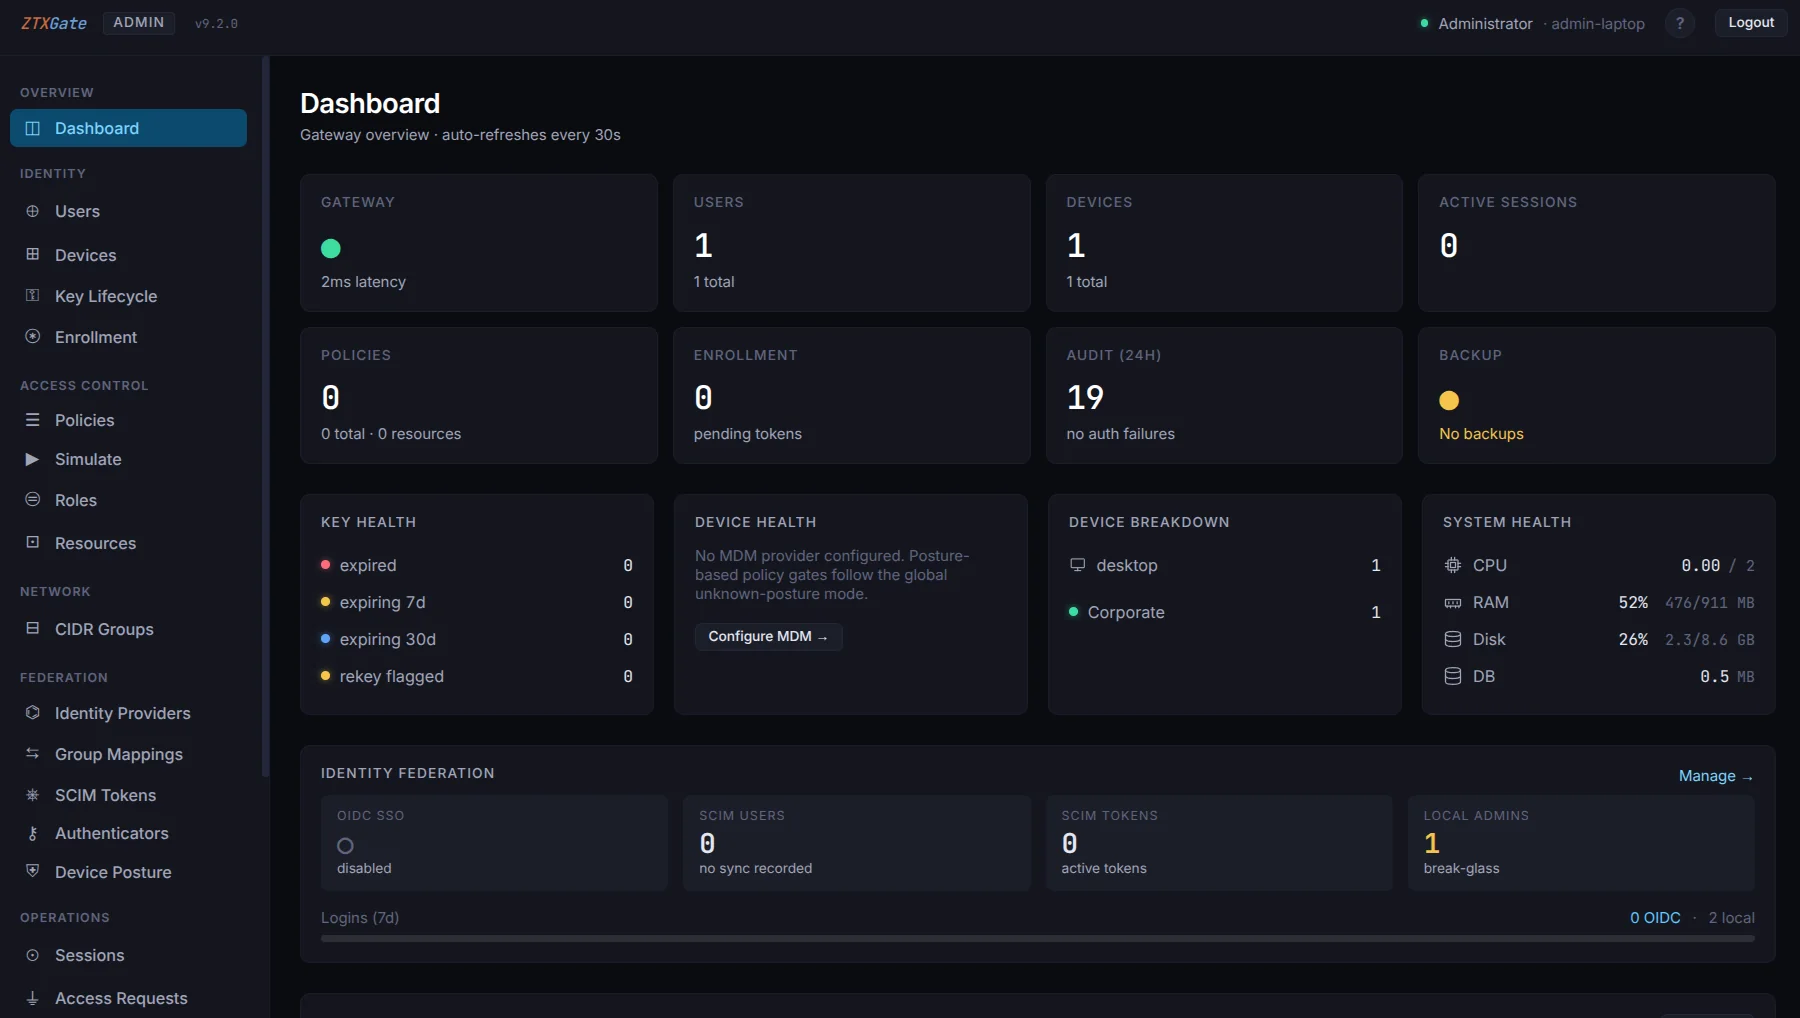
既存のインフラから始められます
LinuxサーバーやクラウドVMにZTXGateを導入し、少人数のユーザーとリソースでアクセスモデルを検証できます。
適切な担当チームへお問い合わせ
価格・デモ・導入のご相談
sales@corezt.com技術的なご質問・お客様サポート
support@corezt.com製品・導入・ライセンス・提携について
お問い合わせ