ゼロトラストネットワークアクセスの仕組み
ZTNA(ゼロトラストネットワークアクセス)は、ネットワークに接続できたことをリソースへの包括的な許可とみなさず、個別のアプリケーションやサービスへのアクセスをユーザー・デバイス・ポリシーに基づいて判断するモデルです。
ZTNAのアクセス判断フロー
利用者と端末の識別、状況情報の収集、ポリシー評価、アクセス範囲の限定、継続的な評価、監査を順に考えます。
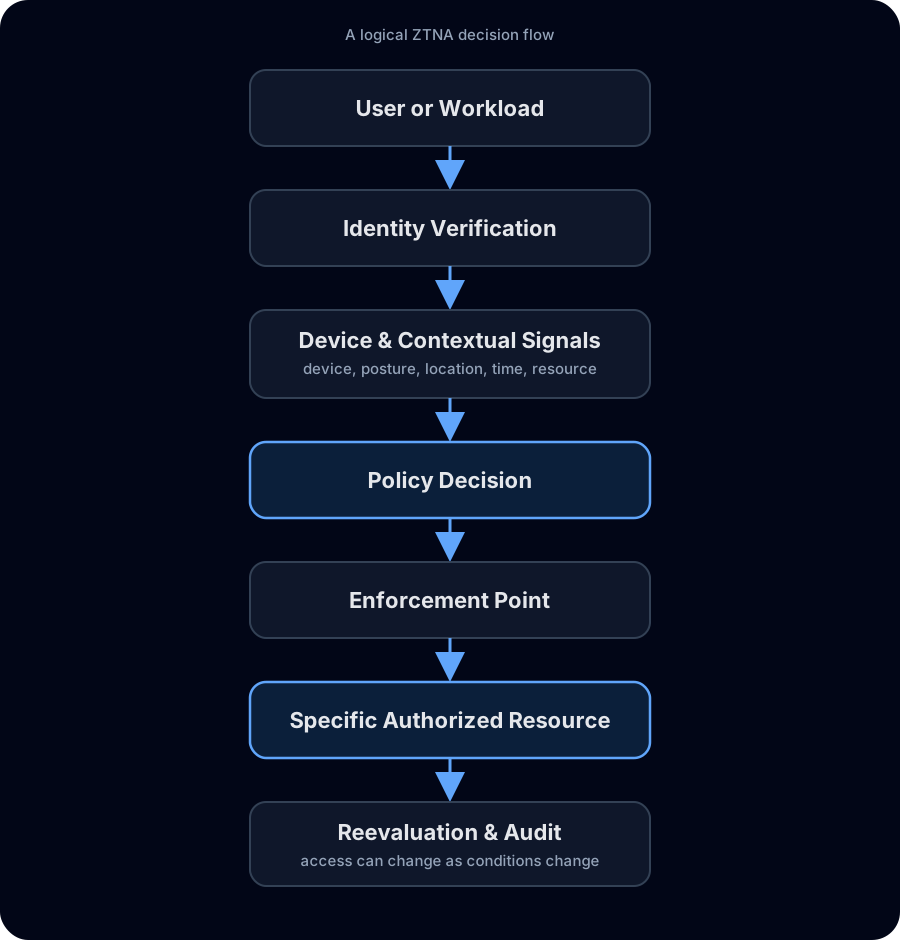
1. リクエストしたユーザーを識別する
最初にユーザーやワークロードなどアクセスの主体を認証します。互換IDプロバイダーや組織の認証基盤を利用できますが、認証は認可の全体ではありません。
2. デバイスを識別する
どのエンドポイントからアクセスしているかを識別します。登録済みデバイスのIDや暗号鍵を活用でき、未登録端末と区別できます。
3. コンテキストを収集する
役割、グループ、デバイスの信頼性、ネットワーク、時間帯、リソースの機密度などを必要な範囲で収集します。利用可能なシグナルは製品と接続環境によって異なります。
4. ポリシーで判断する
アクセス主体、デバイス、対象リソース、状況が定義済みの条件を満たすか評価し、許可・拒否・追加認証要求などの結果を決定します。
5. 判断を適用する
許可された場合にだけ対象への通信経路を確立します。クライアントとゲートウェイ、クライアントレスプロキシ、ピアネットワークなど、製品によって実装方式が異なります。
クライアントとゲートウェイ/コネクター
クライアントやゲートウェイを利用してネットワークプロトコルへのアクセスを制御します。トンネルの暗号化と上位の認可を区別する必要があります。
クライアントレスプロキシ
ブラウザーのWebアクセスを仲介し、アクセス許可後に保護対象アプリケーションへ別の接続を作成します。対応するプロトコルは製品ごとに確認してください。
ピア中心のネットワーク
端末間の直接接続やリレーを中心に構成するZTNA製品もあります。制御プレーンとデータプレーンの役割を比較してください。
6. アクセス範囲を限定する
ユーザーをネットワーク全体に参加させるのではなく、必要なリソースへの最小権限アクセスを明示的に認可します。
7. アクセスを再評価する
端末のリスク、ユーザーの権限、有効期限などが変われば、実行中のアクセスも更新・失効することがZTNAの重要な設計目標です。
8. 活動を記録する
アクセス、認証、ポリシー判断の監査記録を残すと、障害調査やセキュリティレビューに利用できます。
ZTNAはMFAだけではない
強い認証は大切ですが、誰が何にアクセスできるかをデバイスと状況に基づいて限定・継続評価しなければZTNAとはいえません。
ZTNAは単なるVPNプロトコルではない
WireGuardのような暗号化技術は安全な通信路を提供します。ZTNAはその上での認可・失効・監査まで含むアクセスモデルです。
制御プレーンとデータプレーン
制御プレーンはIDやポリシーなどの管理・判断を担当します。データプレーンは実際の通信とアクセス制御を担います。両者がどこで動作するかは製品によって異なります。
一般的なZTNA導入モデル
クラウド提供型、ベンダー制御プレーン+顧客コネクター型、セルフホスト型、スタンドアロン/切断環境型などがあります。可用性、接続依存、運用責任を評価してください。
ZTXGateの位置付け
ZTXGateは顧客またはMSPが運用するアクセス基盤で、WireGuardベースの管理対象経路とHTTP/HTTPS向けクライアントレスプロキシを提供します。中核動作にCoreZTクラウドは必須ではありません。
参考資料と次のステップ
英国NCSCのZTNA概要 · ZTNA導入ガイド · ZTNAとVPNの比較
関連ガイドと次のステップ
ZTNAの仕組み · VPNからZTNAへの移行 · ZTNA導入ガイド · セルフホスト型とクラウド型ZTNA · フィッシング耐性のある認証