Webアプリケーションへのクライアントレス・ゼロトラストアクセス
すべてのユーザーにネットワークトンネルが必要なわけではありません。ZTXGateはプライベートHTTP/HTTPSアプリケーションへの接続をプロキシで仲介し、許可されたユーザーが端末にWireGuardをインストールせずブラウザーからアクセスできるようにします。
クライアントレスアクセスはZTXGateのライセンス対象機能です。料金とライセンス
クライアントレスZTNAとは
エンドポイント上のネットワークトンネルではなく、ブラウザーから保護されたアプリケーションへアクセスする仕組みです。ZTXGateは受信したWeb接続を終端し、認証とポリシーを評価してから、許可された場合に保護対象アプリケーションへの別の接続を確立します。現在この経路はHTTPとHTTPSに対応しています。
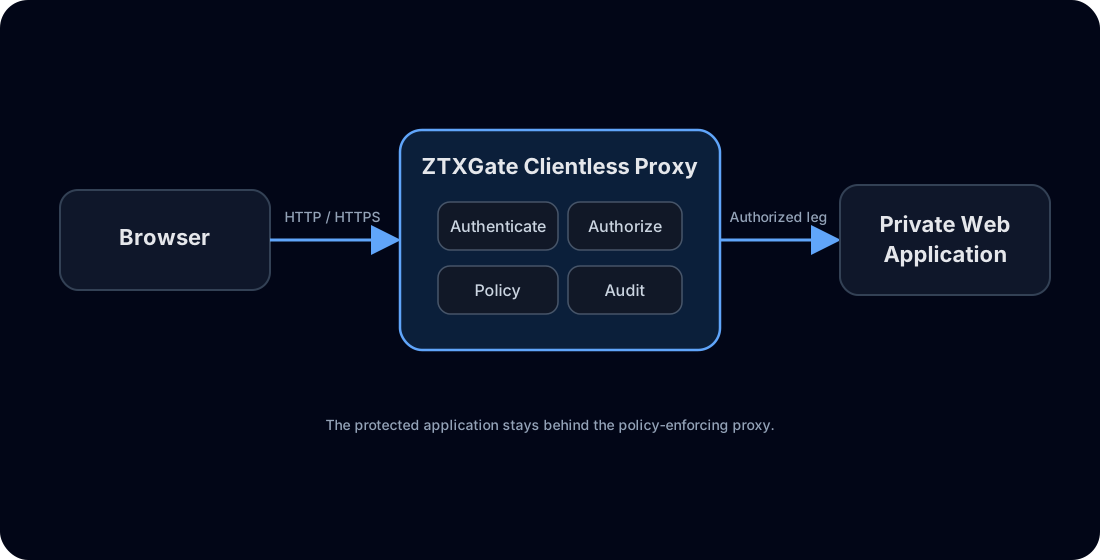
クライアントが不要な場面
業務委託先、外部監査人、サプライヤー、一時的な利用者など、特定のWebアプリにだけアクセスするユーザーに適しています。ユーザーに端末のネットワーク構成を変更させる必要がありません。
アプリケーション層の可視性
プロキシはWeb通信を終端し、別の上流接続を作成するため、保護されたHTTP/HTTPS通信においてアプリケーションレベルの可視性を持ちます。許可対象のリソースと通信内容に応じた制御や監査の基礎となります。
アプリケーションへのアクセス前にIDを確認
ブラウザー経由の利用者は、対応するOIDCプロバイダーなどを通じて認証されます。ZTXGateはユーザーと対象アプリに適用されるポリシーに基づいてアクセスを判断します。公開URLを知っているだけでは認可されません。
追加認証
機密アプリケーションにはポリシーに応じて追加認証を適用できます。接続環境では対応する外部の認証サービスが利用でき、ZTXGateに統合されたZTXBASはライセンスに応じて選択できます。
クライアントレスとWireGuardベースのアクセス
| 要件 | クライアントレスHTTP/HTTPS | WireGuardベース |
|---|---|---|
| エンドポイントソフトウェア | WireGuard不要 | WireGuard接続が必要 |
| リソースの種類 | プライベートHTTP/HTTPSアプリ | 許可されたネットワークリソースやプロトコル |
| ブラウザーのみの利用 | 可能 | 必須ではない |
| アプリケーション層の可視性 | プロキシするWeb通信に対して可能 | リソースとプロトコルに依存 |
| 委託先のアクセス | Webのみなら適している場合が多い | 他のプロトコルが必要な場合 |
| 管理対象従業員端末 | Webアプリ向けに利用可能 | 幅広いアクセスに対応 |
プライベートWebアプリの公開範囲を縮小
内部アプリケーションをインターネットへ直接公開する代わりに、認証と認可をZTXGateで行う接続経路を用意できます。プロキシの公開面、上流アプリ、TLS設定を含む全体の保護は引き続き必要です。
委託先と第三者のアクセス
一時的な利用者に内部ネットワーク全体を開放せず、承認済みのWebアプリケーションだけを提供できます。期限付きアクセスや承認フローとの併用も可能です。
管理対象・非管理対象エンドポイント
ソフトウェア不要であることは、非管理対象端末を信頼することではありません。利用者のID、認証、対象アプリケーション、接続条件などの適切なポリシーを引き続き適用します。
監査可能性
アクセスと認証の活動を記録し、対応する監視基盤へ転送できます。ブラウザーアクセスも他のZTXGateアクセス経路とともに監査対象にできます。
柔軟な導入
ZTXGateをオンプレミス、クラウド、ハイブリッド、隔離ネットワークで運用できます。ただし、利用する外部IDサービスにはそれぞれ接続要件があり、完全なエアギャップ環境では内部から利用可能な認証方式を選択する必要があります。
クライアントレスアクセスで置き換えられないもの
現時点のクライアントレスプロキシはHTTP/HTTPSアプリ向けであり、SSH、RDP、任意のTCP/UDPサービスをブラウザー経由で利用できると主張するものではありません。非Webプロトコルへのアクセスには、現在のWireGuardベース経路など適切な方式を使います。
よくある質問
クライアントレス利用者はWireGuardをインストールしますか? いいえ。対応するWebアプリにはブラウザーから接続します。
委託先だけに使う機能ですか? いいえ。管理対象の社員を含め、Webアクセスに適したユーザーへ提供できます。
WireGuardと共存できますか? はい。同じZTXGateの環境で使い分けられます。
エアギャップ環境でも利用できますか? はい。アプリ、ユーザー、認証方式、アクセス経路がその環境内で利用可能であることが前提です。
非管理端末を信頼することになりますか? いいえ。端末へのトンネル導入が不要なだけで、認証と認可の条件は維持されます。
Webユーザーに必要なアクセスだけを付与
ZTXGateの詳細 · 委託先のアクセス · 無料トライアル