オンプレミスのゼロトラストネットワークアクセス
データセンター、オフィス、支社、プライベート環境に既に存在するアプリケーションとインフラへ、ゼロトラストアクセスを導入できます。ZTXGateは自社またはMSPが運用するインフラ上で動き、CoreZTのクラウド制御プレーンを中核アクセスの前提としません。
オンプレミスZTNAとは
保護対象のシステムに近い場所にアクセス基盤を置くモデルです。Linux上のZTXGateを顧客またはMSPが運用し、制御プレーンやリソース通信をベンダーのクラウドに常時依存させずに済みます。内部アプリ、厳格なネットワーク制約、運用権限の要件がある環境に適しています。
ネットワーク内部にもゼロトラストを適用
内部にいるだけで広範なアクセスを与えるのではなく、ID、登録済みデバイス、ポリシー、対象リソースに基づいて個別に許可を判断します。
オンプレミスでのZTXGate動作
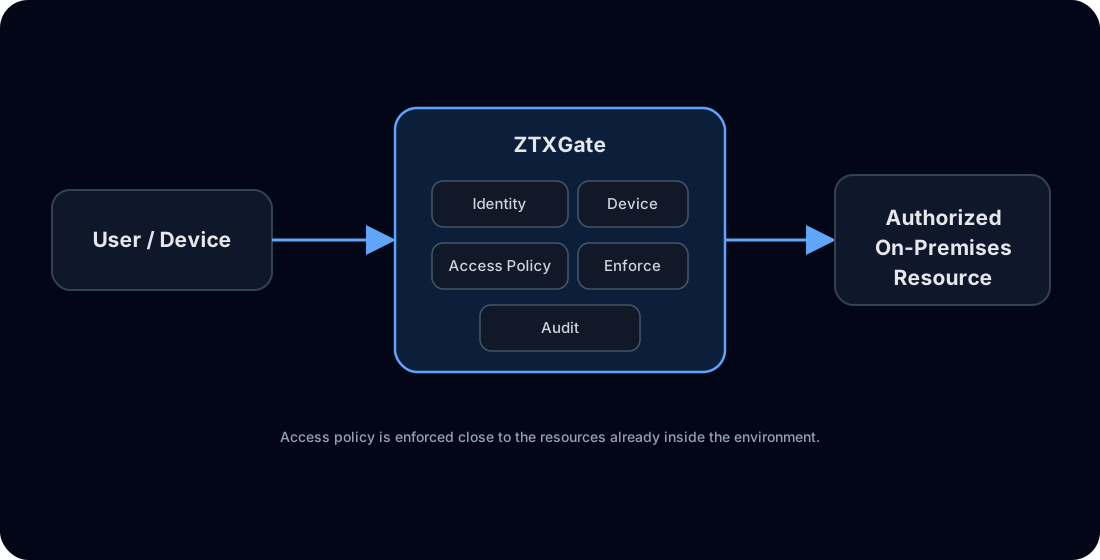
管理対象端末はWireGuardでZTXGateに接続し、許可されたリソースへ到達します。対応するWebアプリは、ライセンス付きのクライアントレスHTTP/HTTPSプロキシを利用できます。
ローカル通信をローカルに維持
適切な配置と経路を選べば、内部のアプリケーション通信をローカル環境に保持できます。すべての接続を外部のクラウドサービスに経由させる必要はありません。
既存のIDとデバイス基盤を利用
OIDC認証、SCIMユーザー同期、対応するMDM/EDRのポスチャー情報、SIEM連携を利用できます。クラウド上のサービスを選択した場合、そのサービスへの通信は別途必要です。
あらゆる導入モデルで利用できるZTXBAS
ZTXGateにライセンスされた統合ZTXBASは、独立サーバーなしでフィッシング耐性のある生体認証を提供します。エアギャップ環境でも利用可能です。
スタンドアロンと集中管理
| 運用モデル | スタンドアロンZTXGate | 任意ZTXHubを利用 |
|---|---|---|
| 基本アクセス運用 | 顧客またはMSP | 顧客またはMSP |
| 必須のCoreZTクラウド依存 | なし | 基本アクセスには不要 |
| ライセンス管理 | 手動 | CoreZT運用ZTXHubで集中管理 |
| 更新管理 | 手動 | CoreZT運用ZTXHubで集中管理 |
| エアギャップ | 対応 | 選択した接続構成による |
リソース単位のアクセス
ネットワーク全体ではなく、定義したアプリやシステムだけを許可します。ロール、デバイス、時間などの条件を組み合わせます。
一時的・承認付きアクセス
機密システムには申請・承認と有効期限を設定し、期限終了時にアクセスを自動的に失効させられます。
バックアップと災害復旧
管理ポータルからバックアップを取得し、新しいデプロイメントへ復元できます。従来型HAクラスタとは異なるため、復旧手順とリカバリー時間を事前に検証してください。
オンプレミスZTNAとクラウド提供ZTNA
| 比較項目 | クラウド提供ZTNA | オンプレミスZTXGate |
|---|---|---|
| 制御基盤 | 主にベンダー運用 | 顧客またはMSP運用 |
| 設置場所 | サービスの構成による | 顧客またはMSPが選択 |
| インフラ保守 | 主にベンダー | 顧客またはMSP |
| ローカルアプリ通信 | サービス構成による | 選択した環境内に保持可能 |
| 外部サービスへの依存 | 通常サービスに組み込み | CoreZTクラウドは基本アクセスに不要 |
| エアギャップ | サービス構成による | スタンドアロン対応 |
| 復旧モデル | サービスによる | バックアップから新環境へ復元 |
適した利用環境
オンプレミスに重要アプリが残る組織、インターネット接続が制約される拠点、通信経路や運用権限を自社で管理したい企業などに適しています。
よくある質問
インターネット接続は必要ですか? 中核アクセスにはCoreZTクラウドへの常時接続は必要ありません。外部連携には別途要件があります。
ローカル利用者も同じポリシーで管理できますか? 適用するアクセス経路に従ってリソースベースのポリシーを利用できます。
クラウドIDプロバイダーは使えますか? 接続可能で対応するサービスなら利用できます。
ZTXHubは必須ですか? いいえ。任意です。
高可用性機能はありますか? 従来型のHAではなく、バックアップと復元を重視する復旧モデルです。