ZTXGateのゼロトラストネットワークアクセスの仕組み
ZTXGateは、ユーザーがネットワークへ接続できるかではなく、そのユーザーとデバイスがその時点で特定のリソースへアクセスしてよいかを判断します。ユーザー、デバイス、リソース、ポリシー、監査を一体として扱います。
ZTNAのアクセス判断
認証済みのユーザーであっても、許可されたすべてのリソースへ無条件にアクセスできるわけではありません。ZTXGateはID、ロール、登録済み端末、リソース、時間などの条件を組み合わせ、アクセスごとにポリシーを適用します。
ZTXGateアーキテクチャの概要
ZTXGateゲートウェイはWireGuard経路とクライアントレスHTTP/HTTPSプロキシを通じて、必要なリソースへのアクセスを仲介します。管理ポータルはポリシーや連携の設定と監査を提供します。
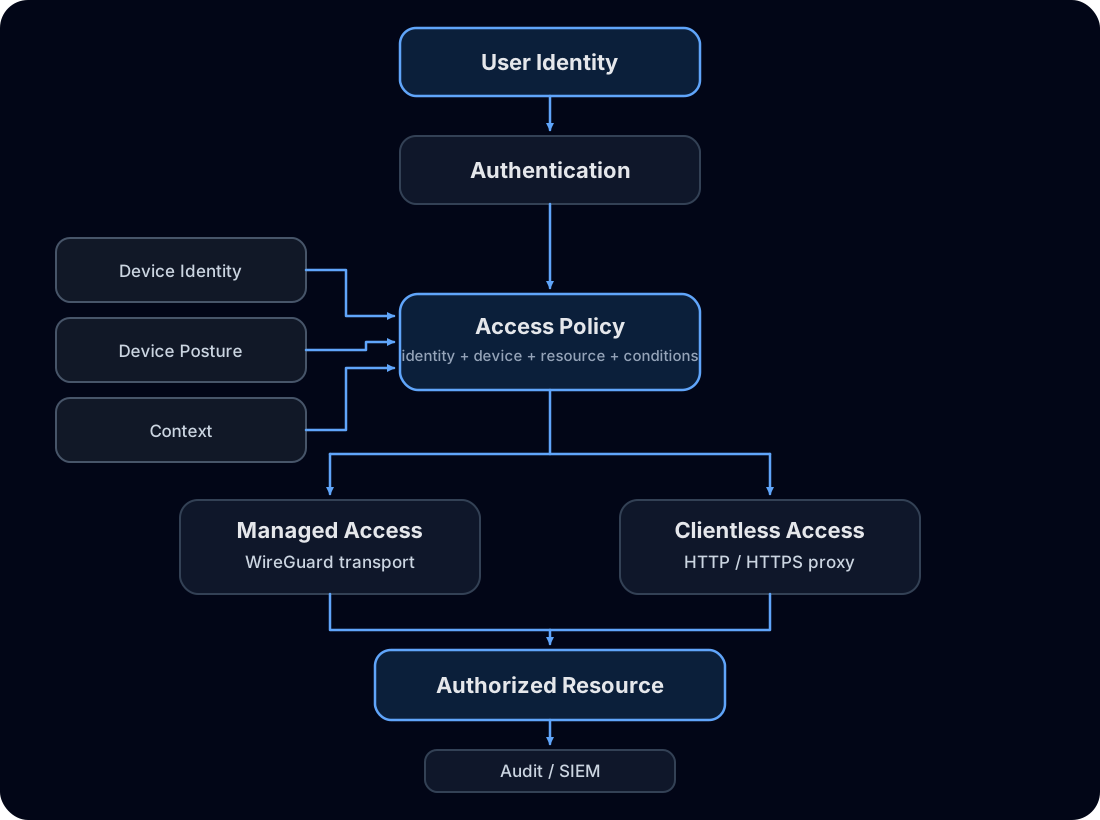
ID:誰がアクセスを要求しているか
OIDCを利用した認証やSCIMによるライフサイクル同期を通じてユーザーのIDとロールを管理します。認証済みであることはポリシー評価の前提の一つにすぎません。
デバイス:どの端末からアクセスしているか
ZTXGateはエンドポイントを個別に登録し、デバイスIDをユーザーと結び付けて管理します。紛失・廃棄した端末だけを失効できます。
ポリシー:そのユーザーと端末が到達できる範囲
許可は対象リソース単位で定義され、ID、ロール、デバイス、ポスチャー、ネットワーク位置、時間、アクセス期間などを条件にできます。
管理対象アクセス:WireGuardを通信経路に利用
WireGuardは暗号化された接続を提供し、ZTXGateがその経路で利用できるリソースをポリシーに基づいて制御します。暗号化トンネル単独ではアプリの認可要件は満たされません。
クライアントレスアクセス:HTTP/HTTPSプロキシ
HTTP/HTTPS向けのクライアントレスアクセスでは、ブラウザーからの接続をプロキシが終端し、認可後に保護対象アプリへ新しい接続を確立します。WireGuardクライアントは不要です。
継続的なポリシー適用
ユーザーのロール、許可時間、端末のポスチャーなど関連条件が変われば、開始済みのアクセスに対しても再評価と失効ができます。
追加認証
機密リソースにはポリシーに応じて追加の本人確認を要求できます。ライセンス付き統合ZTXBASはエアギャップ環境でも利用できます。
監査とセキュリティの可視性
アクセス、認証、ポリシーの監査記録を検索でき、必要なイベントをSIEMへ転送できます。
外部連携はポリシー入力であり必須のコア依存ではない
MDM、EDR、クラウドID、SIEMなどの外部連携はそれぞれ接続を必要とします。ZTXGateの基本動作にCoreZTのクラウド制御プレーンは不要です。
導入と制御プレーンのモデル
ZTXGateは顧客またはMSPが運用するオンプレミス、クラウド、ハイブリッド、隔離環境に導入できます。ZTXHubは任意の集中ライセンス・更新管理サービスです。
バックアップと災害復旧
管理ポータルからバックアップを取得し、新しい導入環境に復元できます。従来型HAではなく復旧手順の準備が必要です。
ZTNAが置き換えないもの
ZTNAはホストのセキュリティ、アプリ内の認可、パッチ管理、データ保護、既存の運用責任を不要にするものではありません。