ZTXGate:自社でコントロールできるゼロトラストネットワークアクセス
従業員はオフィス、自宅、外出先で働き、アプリケーションとインフラはオンプレミス、クラウド、または両方に分散しています。ZTXGateは、ネットワーク全体を公開することなく、必要なリソースにだけアクセスを提供します。
組織またはMSPが運用するインフラに導入し、既存のID・セキュリティ基盤と連携しながら、ユーザー、デバイス、リソース、ポリシーに基づいてアクセスを制御できます。
インフラの再構築を必要としないゼロトラスト
従来のリモートアクセスVPNからの移行に、すべての周辺システムの置き換えは不要です。LinuxサーバーやクラウドVMにZTXGateをインストールし、ユーザーとデバイスを登録して、アクセス可能なリソースを定義します。CoreZTがホストするクラウド制御プレーンを必須とせず、オンプレミス、クラウド、ハイブリッド、隔離環境で運用できます。
ZTXGateの仕組み
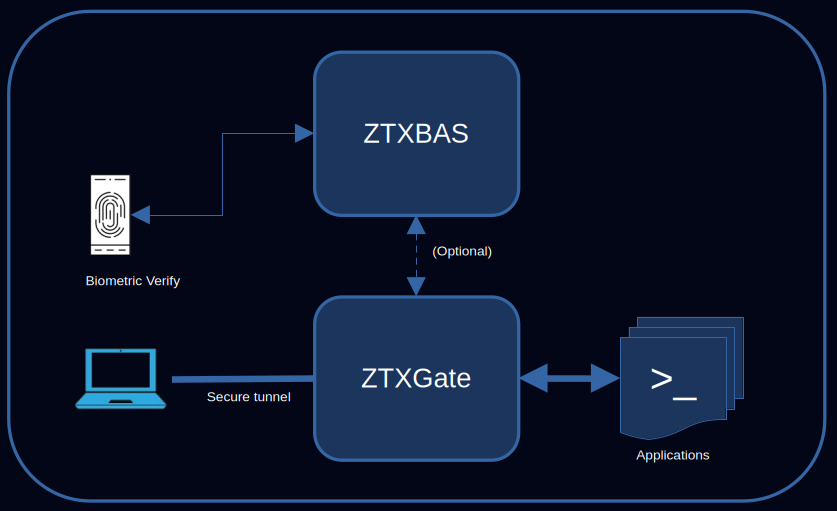
- ZTXGateをインストール:顧客またはMSPの運用環境にあるLinuxサーバーやクラウドVMへ導入します。
- デバイスを登録:ユーザーがセルフサービスの登録プロセスを実行します。
- アクセスポリシーを定義:ID、ロール、デバイス、ポスチャー、ネットワーク位置、時間、リソースを条件にします。
- アクセスを継続制御:接続開始時に認可を評価し、関連条件の変化に応じて実行中の接続も再評価します。
管理対象エンドポイントはWireGuardを利用して、許可されたリソースにZTXGate経由で接続します。許可は単なるネットワーク接続の有無ではなくポリシーによって決まります。
アーキテクチャを見る · WireGuardとZTNA · ZTXGateドキュメント
リソース単位の最小権限アクセス
リモートユーザーにプライベートネットワーク全体へのアクセスを与える必要はありません。ID、ロール、登録済みデバイス、ポスチャー、アクセス元、時間帯、対象リソース、有効期間を組み合わせて必要な範囲に限定できます。日常業務用の恒常的なアクセスと、機密システム用のより厳格な制限を使い分けられます。
Just-in-Timeと申請・承認型アクセス
すべての権限を恒常的に保持する必要はありません。機密性の高いリソースへの接続を事前申請制にし、指定された承認者が適切な時間枠を許可できます。期限が切れるとZTXGateがアクセスを自動的に取り消します。管理システム、本番環境、重要アプリケーションなどに適しています。
継続的なポリシー適用
接続が始まった後もアクセス判断を固定しません。ユーザーのロール変更、許可時間の終了、デバイスポスチャーの不適合などの条件変化が起きた場合、再接続を待たずにアクセスを失効させることができます。
デバイスごとのID
ノートPC、スマートフォン、タブレットなどを個別に登録・追跡します。デバイスが紛失・廃棄された場合、そのデバイスだけを失効させ、同じユーザーの他のデバイスは維持できます。
ポリシー入力としてのデバイスポスチャー
接続可能な環境では、既存のエンドポイントセキュリティ製品からデバイスの準拠状況やリスク情報を取得してアクセス判断に利用できます。
外部ポスチャー連携には、それぞれのサービスへの接続が必要です。IDとデバイスの信頼性について
ID連携
OIDCによるシングルサインオン
既存の互換IDプロバイダーでユーザーを認証し、シングルサインオンを活用できます。OIDC・SCIM連携
SCIMプロビジョニング
SCIMでユーザーの登録やライフサイクル変更を同期できます。必要に応じてディレクトリのグループをZTXGateのロールへ対応付け、管理作業の重複を抑えます。
機密リソースへの追加認証
ポリシーに応じてサポート対象の追加認証を要求できます。ライセンスされたZTXBASは、独立サーバーを必要としないライブラリとしてZTXGateに統合されます。接続環境ではOkta Verify PushやDuo Pushなど対応するクラウドサービスも使用できます。通常の接続には同じ厳格な手順を強制せず、リスクに応じて検証を強化します。
クライアントレスHTTP/HTTPSアクセス
すべてのユーザーにトンネル型アクセスが必要なわけではありません。ZTXGateのクライアントレスプロキシは、認証済みユーザーにブラウザー経由でプライベートHTTP/HTTPSアプリケーションへのアクセスを提供します。エンドポイントへのWireGuard導入を必要としないため、外部委託先や一時的なアクセスにも適しています。
SIEM連携
アクセス、認証、ポリシーに関するイベントをsyslog、CEF、JSONなどの対応形式で監視基盤へ転送できます。SIEM連携
検索可能な監査記録
管理者はローカルの監査記録を検索・参照し、誰がいつ何にアクセスしたか、どの認証やポリシー判断が適用されたかを調べられます。必要に応じて監査データをエクスポートできます。
一つの画面からZTXGateを管理
Web管理ポータルでユーザー、デバイス、リソース、ポリシー、セッション、監査記録、ライセンスを管理します。権限の異なる管理者ロールを利用して職務を分離できます。
バックアップと復旧
管理ポータルから定期的にバックアップを取得できます。障害が発生した場合、新しいデプロイメントにバックアップを復元してサービス再開を図れます。従来型の高可用性クラスタリングとは異なる運用モデルであり、復旧手順の検証が重要です。
運用環境に合わせた導入
オンプレミス
組織またはMSPが管理するデータセンターや拠点で運用します。
クラウド
クラウドのLinux仮想マシンで、クラウド上のワークロードとともに運用します。
ハイブリッド
オンプレミスとクラウドに分散するリソースに共通のアクセスモデルを適用します。
エアギャップ
インターネットから隔離した環境でも中核機能を運用でき、ライセンスと更新は手動で管理します。
ZTXHubによる任意の集中管理
CoreZTが所有・運用するZTXHubは、接続環境向けの任意サービスです。ライセンス管理とソフトウェア更新を集中化できますが、ZTXGateの中核アクセス機能に必須ではありません。
ZTXGateと従来のリモートアクセスVPN
従来型VPNはネットワーク接続を確立し、その到達範囲を周辺の制御で管理します。ZTXGateは定義済みリソースへの認可を中心に設計されています。VPN製品も適切に保護できますが、アクセスモデルの出発点が異なります。VPN置き換えの詳細
セキュリティと信頼
暗号化通信、ID・デバイス管理、リソース単位のポリシー、継続的な適用、追加認証、監査証跡を組み合わせます。セキュリティと信頼
現代の多様な働き方に対応
社員、請負業者、管理者などの異なる利用者に対して、必要なリソースと時間だけアクセスを許可できます。変化するチーム構成やデバイス状況に応じて権限を調整します。
ライセンス
ZTXGateは商用製品です。クライアントレスアクセス、統合ZTXBAS、SSF/CAEPなど一部の機能は追加のライセンス対象です。料金とライセンス
小規模な導入から開始
少数のユーザーとリソースから始め、既存ID基盤との連携、デバイス登録、ポリシー、監査の流れを確認してから展開を広げます。