超越广泛网络访问
传统远程访问 VPN 通常先建立网络连接,再依赖额外控制决定已连接终端可以访问什么。ZTXGate 将访问决策更靠近每个受保护资源。
控制访问所需的核心能力
在一个产品中实现最小权限、独立设备身份、临时访问、身份集成、监控与审计可见性。 只为每个人授予其角色所需的应用和资源访问权限。 按需采用长期访问,或使用申请与审批后自动过期的临时访问。 分别注册笔记本、手机和平板,并可撤销单个设备而不影响其他设备。 可在本地、云端、混合或隔离网络中部署,无需强制依赖 CoreZT 云控制平面。 使用 OIDC 登录,并通过 SCIM 同步用户和身份生命周期变更。 根据策略,为敏感资源要求额外的受支持验证方式。 通过 syslog、CEF 或 JSON 将相关事件转发到监控工具。 可搜索并导出访问、认证和策略日志,用于调查、审查和审计。恰到好处的访问权限
可自动到期的访问
每台设备都可独立控制
部署在您运营的环境中
自动化身份生命周期
加强验证
融入您的 SOC
需要时即可获得证据
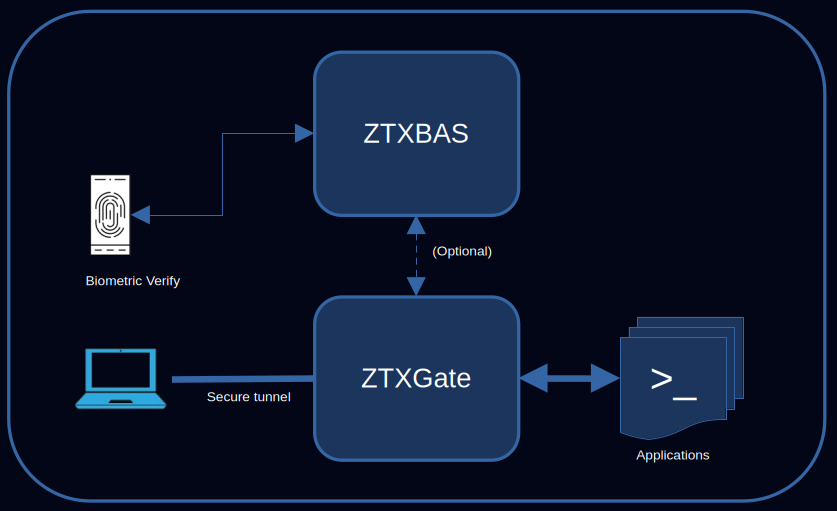
从安装到首次安全连接
从小规模部署开始,验证访问模型,并按自己的节奏扩展。
- 1
安装
在 Linux 服务器或云 VM 上安装 ZTXGate 软件包。
- 2
注册
用户通过自助流程注册其设备。
- 3
定义
根据身份、设备、姿态、时间及其他策略条件,定义谁可以访问哪些资源。
- 4
执行
ZTXGate 按策略评估访问,并在相关条件变化时持续执行。
不同的访问模型
现代 VPN 部署同样可以非常安全。差异主要在架构:ZTXGate 从一开始就围绕对明确资源的授权进行设计。
| 何时重要 | 传统远程访问 VPN | ZTXGate |
|---|---|---|
| 主要访问范围 | 由网络控制约束的网络连接 | 明确指定的应用和资源 |
| 访问时长 | 若无单独控制,通常为持续访问 | 长期、临时或申请审批式访问 |
| 身份生命周期 | 取决于周边 VPN 与目录系统 | OIDC 认证与 SCIM 配置 |
| 设备控制 | 取决于 VPN 与端点技术栈 | 独立设备注册与姿态信号 |
| 审计可见性 | 取决于 VPN 及其配套系统 | 可搜索的访问、认证和策略日志 |
部署到您的基础设施所在位置
ZTXGate 的核心运行无需 CoreZT 托管的云控制平面。
本地部署
在由客户或 MSP 运营的办公室或数据中心内运行 ZTXGate。
云端
在云托管应用和基础设施旁的 Linux VM 上部署 ZTXGate。
混合
在本地与云环境之间分布的基础设施上应用同一访问模型。
隔离网络
在隔离环境中部署核心访问平台,无需依赖 CoreZT 托管的云控制平面。
在一个位置管理访问
通过中央 Web 界面管理用户、设备、资源、策略、活动会话、审计日志和许可信息。内置管理角色使策略责任可由管理员掌握,同时可委派日常支持和只读监控。
了解安全与信任 → · 无客户端 ZTNA →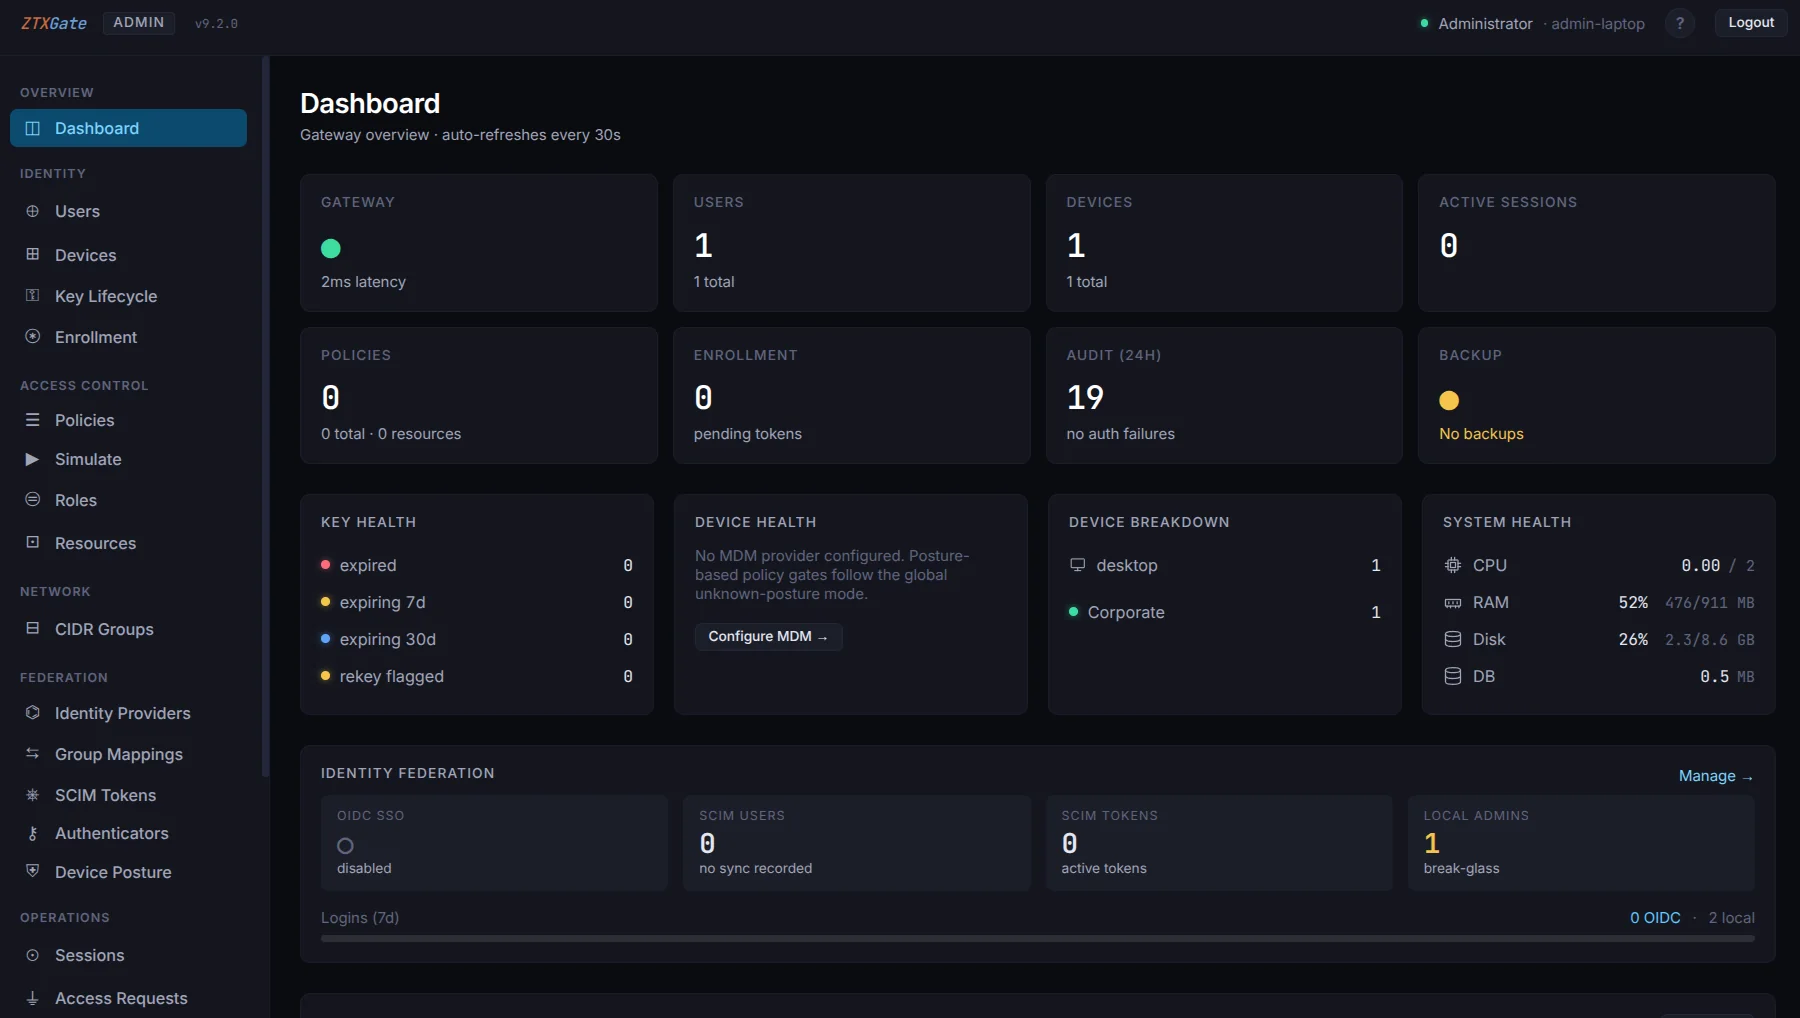
从现有基础设施开始
在 Linux 服务器或云 VM 上安装 ZTXGate,先注册一小组用户,为少量资源定义访问权限,然后逐步扩展部署。
联系合适的团队
价格、演示与上线
sales@corezt.com技术帮助与客户支持
support@corezt.com产品、部署、许可或合作伙伴问题
联系我们