零信任网络访问如何工作
零信任网络访问(ZTNA)是一种控制用户和设备如何访问应用及其他受保护资源的架构方法。
其核心理念很直接:
访问应该针对所请求的资源进行显式授权,而不是根据网络位置,或仅仅因为用户已经连接到私有网络而推断获得授权。
因此,ZTNA 不是单一协议、单一产品架构或单一部署模式。不同供应商有不同实现方式。
ZTNA 决策流程
一个有用的逻辑模型如下:
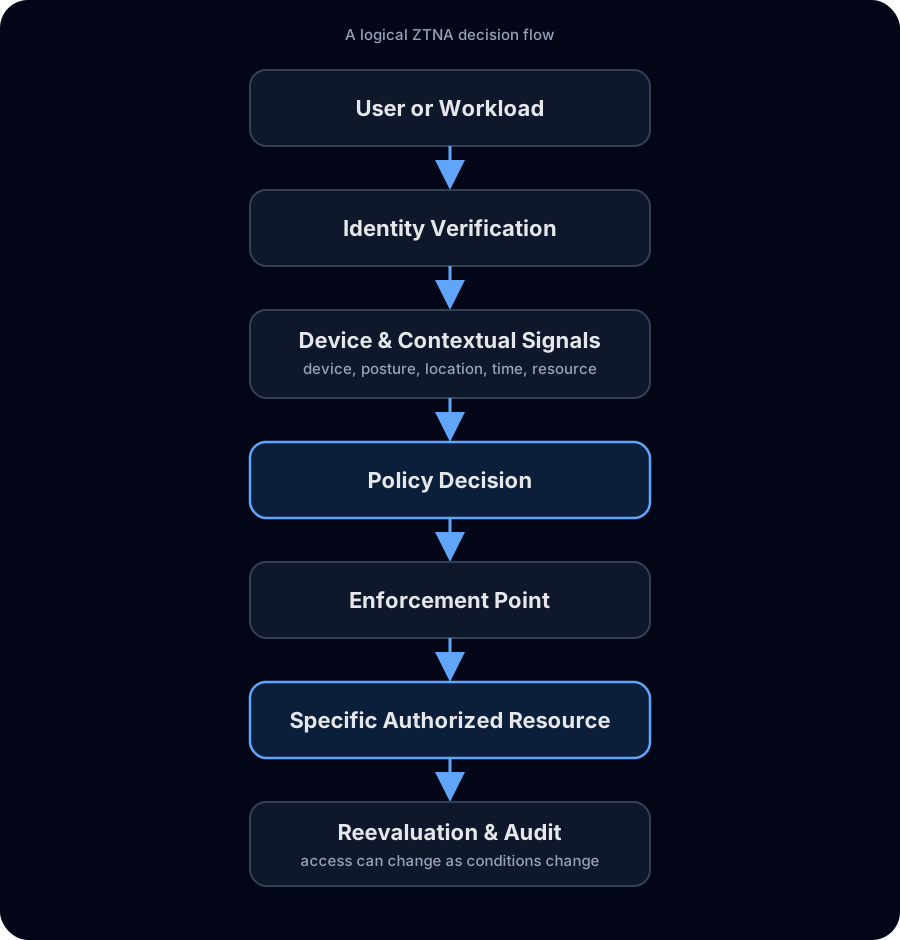
具体细节因产品而异,但这些职责概括了 ZTNA 的核心模式。
1. 识别请求方
在授权访问之前,系统首先需要知道是谁——或什么——在请求访问。
对于人类用户,身份可以来自:
- OIDC 身份提供商
- 企业目录
- 本地身份记录
- 其他认证系统
身份并不等同于授权。成功证明用户是谁,不应该自动意味着其可以访问所有私有资源。
2. 识别设备
一个用户可能有多台终端,而这些终端的安全状态并不一定相同。
ZTNA 系统可以通过以下方式将设备与用户分开跟踪:
- 设备注册
- 证书或设备密钥
- 受管设备标识符
- MDM 信号
- EDR 信号
- 操作系统或姿态检查
因此,策略可以区分例如“已注册企业笔记本”和“同一用户拥有的未知终端”。
3. 收集上下文
身份和设备很重要,但策略还可以包含更多上下文:
- 请求的资源
- 角色或群组
- 设备姿态
- 位置
- 时间
- 访问时长
- 既有审批
- 所需加强认证
产品并不需要支持所有可能的信号才称得上 ZTNA。关键在于访问是显式、策略驱动的,而不是因为终端位于“内部”就自动获得权限。
4. 做出策略决策
策略引擎回答的问题类似:
当前条件下,这个用户在这台设备上,是否可以访问这个资源?
决策范围应该足够窄,以便直接表达所需的访问关系。
例如:
- 开发人员 → 开发服务器
- 财务人员 → 会计应用
- 供应商 → 一个维护门户,访问到周五为止
- 管理员 → 只有获得审批后才能访问生产控制台
这不同于先把终端接入网络,再依赖下游控制逐步缩小范围。
5. 执行决策
ZTNA 需要在请求方与资源之间存在一个执行点。
常见模型包括:
客户端 + 网关 / Connector
终端客户端通过网关、connector 或类似执行组件建立安全连接。
这种模型适合需要网络级连接的协议。
无客户端代理
对于基于浏览器的应用,HTTP/HTTPS 代理可以在终端无需安装隧道软件的情况下认证并授权用户。
代理成为浏览器与受保护应用之间的执行点。
面向 Peer 的网络
一些产品采用协调式点对点网络,由中央策略分发 peers 通信所需的权限。
只要资源访问保持显式授权,这些都属于有效架构方法。
6. 缩小访问范围
ZTNA 的目的不只是加密。
加密传输保护传输中的流量;ZTNA 还必须回答:已认证请求方究竟可以访问什么?
与授予广泛网络可达性相比,窄化的资源策略可以减少不必要暴露和横向移动机会。
这并不会消除网络分段或主机级控制的需要。这些仍然是有价值的纵深防御措施。
7. 重新评估访问
访问开始后,条件仍可能发生变化。
例如:
- 临时访问窗口到期
- 账户被禁用
- 设备不再满足姿态要求
- 角色或群组成员关系改变
- 管理员撤销审批
ZTNA 架构应该能够响应相关策略变化,而不是假设首次连接成功后就永久有效。
8. 记录发生了什么
访问决策本身也是安全事件。
有价值的记录可以包括:
- 身份
- 设备
- 请求的资源
- 认证事件
- 策略结果
- 访问时间
- 撤销或拒绝
这些记录可以用于调查、访问审查、故障排查以及 SIEM 工作流集成。
ZTNA 不只是 MFA
多因素认证可以增强认证,但认证本身并不能定义资源授权。
用户即使通过 MFA,也仍可能无权访问某个具体应用。
ZTNA 把认证与资源策略及其他上下文结合起来。
ZTNA 不只是某种 VPN 协议
WireGuard、IPsec 和 TLS 都可以在不同架构中提供安全传输。
安全隧道本身并不知道员工的业务角色、设备是否合规、访问是否只获批 30 分钟,或请求的应用是否超出该用户策略。
这些属于由周边访问系统处理的授权问题。
控制平面 vs 数据平面
理解这一区别有助于比较 ZTNA 产品。
控制平面
控制平面通常负责:
- 配置
- 身份与群组
- 资源定义
- 策略
- 密钥或授权协调
- 管理工作流
数据平面
数据平面承载或代理实际应用流量。
有些供应商把两层都作为云服务运行;有些在云端运营控制平面,同时让客户部署 connectors;也有产品允许整个访问平台自托管,或在不依赖供应商云服务的情况下运行。
仅仅看到“ZTNA”一词,并不能说明产品采用哪种模式。
常见 ZTNA 部署模式
云交付
供应商运营控制服务,并通常提供全球分布式执行基础设施。
供应商控制平面 + 客户 Connector
供应商运营策略/协调服务,客户在私有应用附近部署 connectors 或 gateways。
自托管
客户或 MSP 运营核心管理和执行基础设施。
独立 / 断网
访问系统可以在没有强制供应商托管控制服务的情况下继续运行,并可永久部署在隔离环境内部。
每种模式在运营、可用性、数据控制和互联网依赖方面都有不同权衡。
ZTXGate 的定位
ZTXGate 使用由客户或 MSP 运营的访问平台。
其受管访问路径使用基于 WireGuard 的传输,而许可式无客户端访问可代理受支持的 HTTP/HTTPS 应用。身份、设备、资源、姿态、时间、审批状态和附加认证要求都可以参与访问策略。
ZTXGate 可以独立运行,无需强制 CoreZT 托管云控制平面,包括隔离环境。联网部署可以选择使用 CoreZT 运营的 ZTXHub,集中管理许可和软件更新。