面向隔离环境的零信任网络访问
网络隔离可以降低暴露面,但并不会消除对隔离环境内部敏感系统进行访问控制的需求。
ZTXGate 可以在完全隔离的网络内部运行,而无需依赖 CoreZT 托管的云控制平面。身份、设备、资源、策略、认证和审计控制都可以保留在环境内部。
隔离网络 ZTNA 的含义
隔离网络 ZTNA 并不是让隔离系统从公网获得远程可达性的方法。
它的目标是在隔离或断网环境内部应用零信任访问控制。
已经通过批准路径进入该环境的用户、管理员和设备,在访问受保护应用与基础设施之前,仍然可以接受显式策略控制。
这一点很重要,因为仅靠网络隔离无法回答以下问题:
- 哪个用户应该能够访问这个资源?
- 可以使用哪台已注册设备?
- 权限应该永久存在,还是只在有限时间内有效?
- 敏感访问是否应该要求额外认证?
- 管理员能否查明谁在何时访问了某个资源?
ZTXGate 可以回答这些访问控制问题,而核心运行无需向 CoreZT 云服务发起连接。
把访问平台留在隔离边界内部
独立 ZTXGate 部署可以完全运行在受保护环境中。
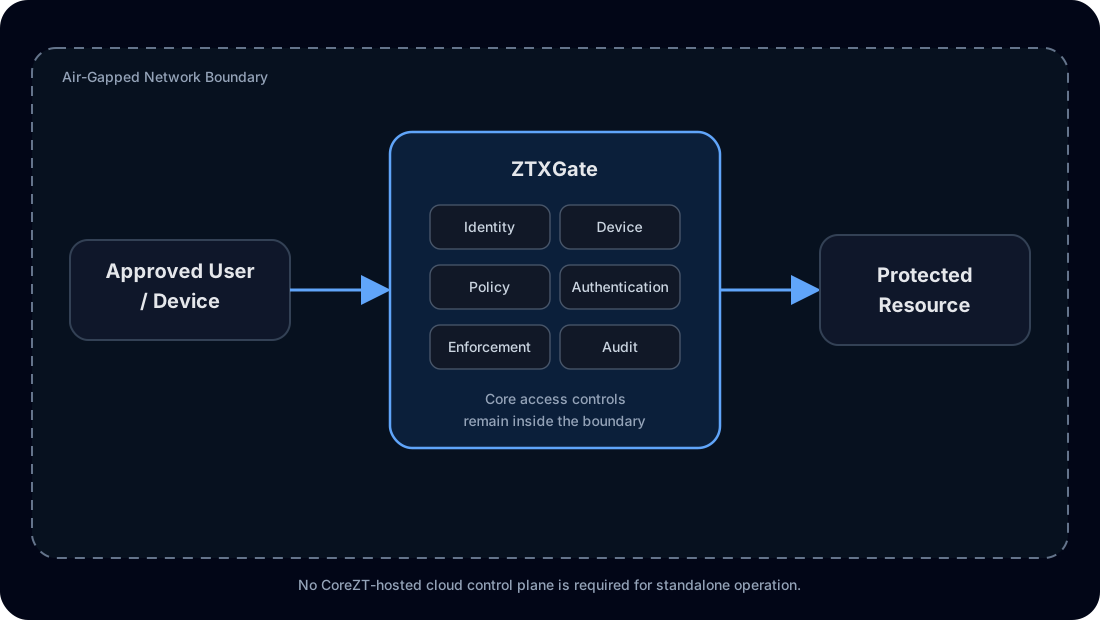
核心访问路径始终保留在网络边界内部。
独立运行
客户运行 ZTXGate 并不需要 ZTXHub,核心运行也不要求 CoreZT 托管控制平面。
在独立隔离部署中:
- 访问策略在本地管理
- 许可通过手动方式处理
- 软件更新通过手动方式处理
- 备份在本地管理
- 审计数据保留在部署内部
这种运行模式专门适合不允许外部管理连接的网络。
联网部署可选使用 ZTXHub
CoreZT 还提供由 CoreZT 拥有并运营的可选服务 ZTXHub。
联网的 ZTXGate 部署可以使用 ZTXHub 进行集中式软件更新管理和许可管理。
完全隔离的安装不需要它。需要严格隔离的客户可以不使用 ZTXHub,并继续采用手动运行模式。
这样,集中管理就成为部署选择,而不是 ZTXGate 正常工作的前置条件。
ZTXBAS 可在隔离环境中运行
在断网环境中,加强认证往往更难实现,因为许多 MFA 产品依赖互联网托管服务。
当 ZTXBAS 随 ZTXGate 获得许可时,它以库的形式紧密集成,并支持包括完全隔离网络在内的各种 ZTXGate 部署模式,无需单独部署 ZTXBAS 服务器。
因此,抗钓鱼生物识别认证可以保留在同一隔离环境内部,而无需访问外部推送认证服务。
联网部署在相关服务可访问时,仍可使用 Okta Verify 或 Duo 等受支持选项。
隔离环境中的身份
隔离部署只能使用该环境内部可访问的身份系统。
如果组织运行兼容的内部身份提供商或目录集成,ZTXGate 可以使用网络边界内可获得的服务。
互联网托管身份提供商无法参与认证,除非环境有意提供对它的连接。
同样的原则适用于所有外部集成:ZTXGate 不会假装断网环境能够访问物理上不可达的云服务。
设备身份与策略
ZTXGate 会逐台注册设备,并可把设备身份作为访问策略的一部分。
策略可以组合以下因素:
- 用户身份
- 角色
- 已注册设备
- 本地可用的设备姿态信息
- 网络位置
- 时间
- 受保护资源
- 访问时长
如果 MDM 或 EDR 服务托管在隔离环境之外,则在没有连接时无法获得相应姿态数据。因此,策略应围绕环境内部实际可用的信号设计。
客户端与无客户端访问
隔离环境中既可能存在网络服务,也可能存在基于浏览器的应用。
受管终端可以通过 ZTXGate 使用基于 WireGuard 的访问连接到获授权资源。
HTTP 和 HTTPS 应用也可以在适合浏览器访问时使用 ZTXGate 无客户端代理,从而无需在终端安装隧道软件,也可以应用访问策略和审计控制。
本地审计与可见性
断网环境同样需要调查能力和责任追踪。
ZTXGate 在本地保留访问、认证和策略记录。如果隔离网络内部存在 SIEM 或日志平台,ZTXGate 可以使用受支持的格式和传输方式转发事件。
云托管 SIEM 需要连接,因此并不属于严格隔离架构的一部分。
软件更新与许可
完全隔离的独立部署通过手动工作流处理许可和软件更新。
这不同于使用可选 ZTXHub 的联网部署,后者可以集中管理许可和软件更新。
手动模式使运营部署的客户或 MSP 能够按照自己的流程控制软件或许可材料何时进入隔离环境。
备份与灾难恢复
ZTXGate 不使用传统 HA 集群。
管理门户支持周期性备份。如果部署丢失,可以把备份还原到新的 ZTXGate 安装中,恢复已配置环境。
对于隔离部署,客户或 MSP 应保存受保护的备份副本,并维护在隔离环境内部准备替代基础设施的文档化流程。
这是基于备份与还原的灾难恢复模式,而不是持续故障转移。
联网部署与完全隔离部署能力对比
| 能力 | 联网部署 | 完全隔离的独立部署 |
|---|---|---|
| ZTXGate 核心访问 | 支持 | 支持 |
| 是否要求 CoreZT 托管云控制平面 | 否 | 否 |
| ZTXBAS | 支持 | 支持 |
| Okta Verify / Duo | 服务可访问时可用 | 不可用,除非有意提供连接 |
| 云身份提供商 | 服务可访问时可用 | 不可用,除非有意提供连接 |
| 云 MDM / EDR 姿态 | 服务可访问时可用 | 不可用,除非有意提供连接 |
| 云 SIEM | 服务可访问时可用 | 不可用,除非有意提供连接 |
| 许可管理 | 手动或可选 CoreZT 运营的 ZTXHub | 手动 |
| 软件更新 | 手动或可选 CoreZT 运营的 ZTXHub | 手动 |
| 备份/还原式灾难恢复 | 支持 | 支持 |
隔离网络 ZTNA 适合哪些环境
这种模式适用于:
- 隔离的研发网络
- 受限运行环境
- 敏感内部基础设施
- 有意限制互联网连接的网络
- 架构要求安全服务本地运行的组织
具体部署是否合适,仍取决于组织自身的安全要求和周边控制。
常见问题
隔离网络 ZTNA 会让隔离网络通过互联网远程可达吗?
不会。目标是在隔离环境内部执行零信任访问,而不是绕过隔离边界。
隔离部署是否需要 ZTXHub?
不需要。ZTXHub 是由 CoreZT 拥有并运营的可选服务。完全隔离的 ZTXGate 部署不使用 ZTXHub,而采用手动许可和软件更新流程。
没有互联网时,生物识别 MFA 还能工作吗?
可以。当 ZTXBAS 随 ZTXGate 获得许可时,集成式 ZTXBAS 可在完全隔离部署中提供抗钓鱼生物识别认证,无需单独部署 ZTXBAS 服务器。
云集成会怎样?
只有当对应服务可访问时才能使用。严格隔离环境应使用边界内部可获得的身份、认证、姿态、日志和管理服务。
ZTXGate 是否为隔离环境提供 HA?
不是传统集群意义上的 HA。受支持的韧性模式是周期性备份,并在灾难后还原到新的部署。
应用零信任,而不破坏隔离边界
把访问平台、认证选项、策略和审计路径保留在由客户或 MSP 运营的隔离环境内部。
对比隔离运行模式
如需查看当前架构对比,请参阅 ZTXGate vs Cloudflare Access、ZTXGate vs Zscaler Private Access 和 ZTXGate vs Tailscale。