ZTXGate 零信任网络访问如何工作
零信任网络访问并不只是一个加密隧道,也不是连接私有网络的另一种方式。
真正重要的架构变化,是围绕用户、设备、受保护资源和当前策略条件进行显式授权。
ZTXGate 将这些决策统一到一个访问平台中,可由客户或 MSP 运营,并可部署在本地、云基础设施、混合环境或完全隔离的网络中。
ZTNA 的核心决策
理解零信任访问的一种简单方式,是把它看成一个反复被回答的授权问题:
当前条件下,这个用户在这台设备上,是否应该被允许访问这个资源?
ZTXGate 可以使用以下策略信号:
- 用户身份
- 用户角色
- 已注册设备
- 设备姿态
- 网络位置
- 时间
- 受保护资源
- 访问时长
- 审批状态
- 加强认证要求
仅仅具备网络连接,并不会被视为充分授权。
ZTXGate 架构概览
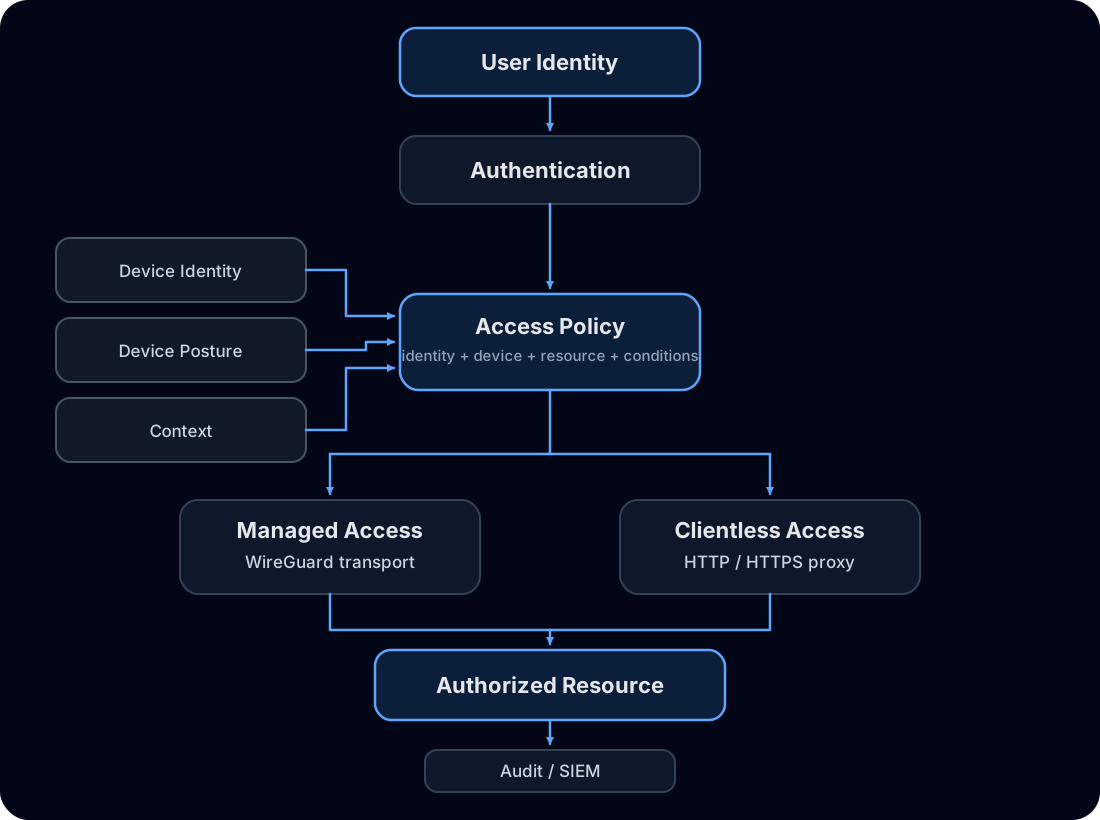
这是一个逻辑架构图。各模块描述的是安全职责,而不是与单个软件进程一一对应。
身份:是谁在请求访问?
ZTXGate 可以与现有身份环境集成,而不只是依赖本地用户名数据库。
OIDC 可用于认证并提供身份声明,SCIM 则可以从受支持的身份系统同步用户生命周期信息。
身份因此成为策略的一个输入,而不是一次性通过后就自动获得广泛网络访问的闸门。
设备:是哪台终端在请求访问?
用户和设备彼此相关,但它们并不是同一个身份。
ZTXGate 会逐台注册用户设备,使笔记本、手机、平板或其他终端能够在策略中分别表示。
如果某台终端丢失、退役或不再可信,可以撤销该设备,而无需同时禁用用户的其他设备。
在联网的设备姿态服务可用时,ZTXGate 还可以使用以下受支持平台的信号:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
策略:这个用户和设备可以访问什么?
ZTXGate 策略围绕明确资源设计,而不是把访问周边网络本身视为权限。
开发人员可以被授权访问开发系统,而生产环境保持不可访问。承包商可以只获得某一个应用的限时访问。管理员访问敏感资源前,可以被要求先申请审批并完成额外认证。
策略既可以支持长期访问,也可以支持临时访问。
受管访问:使用 WireGuard 进行安全传输
受管终端使用基于 WireGuard 的连接,通过 ZTXGate 访问获得授权的网络资源。
WireGuard 提供安全传输。ZTXGate 则增加身份、设备、资源、生命周期、审批、设备姿态和审计上下文,把该传输转化为策略驱动的访问系统。
因此,WireGuard 隧道的存在本身并不是访问策略。
无客户端访问:通过代理访问 HTTP/HTTPS
并非所有受保护应用都需要在终端安装隧道软件。
对于受支持的 HTTP 和 HTTPS 应用,ZTXGate 可以通过执行策略的代理提供无客户端访问。代理终止传入连接,然后建立到受保护应用的经授权连接。
由于代理工作在 HTTP 层,因此在已实现的策略模型允许时,可以执行应用感知的策略。
无客户端访问尤其适用于基于浏览器的应用、承包商、第三方以及不希望安装连接软件的终端。
持续策略执行
一次访问决策不应该仅仅因为某个连接之前被允许,就永久保持有效。
ZTXGate 可以在访问开始后继续评估相关条件。如果访问窗口关闭、角色变化,或设备姿态条件不再满足策略,系统可以依据配置的策略撤销访问。
这样,策略会响应变化中的条件,而不是只依据登录时的状态。
加强认证
敏感资源可以依据策略要求额外验证。
当 ZTXBAS 随 ZTXGate 获得许可时,它以库的形式紧密集成,无需管理员单独部署 ZTXBAS 服务。这条集成的抗钓鱼生物识别认证路径适用于联网和隔离两种 ZTXGate 部署模式。
联网部署还可以在相关服务可访问时使用依赖云的受支持认证服务,例如 Okta Verify 和 Duo。
独立版 ZTXBAS 是另一个免费产品,面向希望将生物识别认证直接集成到自己应用中的开发者。
审计与安全可见性
访问决策应该可观测。
ZTXGate 会记录访问、认证和策略活动,使管理员能够调查发生了什么,并在需要时导出相关证据。
事件还可以使用 syslog、CEF 或 JSON 转发到受支持的监控环境。
审计可见性并不能取代 SIEM 或更广泛的安全监控体系;它为这些系统提供原本可能分散在多个组件中的访问上下文。
外部集成是策略输入,而不是核心依赖
在相关服务可访问时,ZTXGate 部署可以使用外部身份、设备姿态、认证和监控平台。
例如:
- OIDC 身份提供商
- SCIM 身份配置
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
- Okta Verify
- Duo
- SIEM 平台
这些集成扩展了策略和运营可获得的上下文,但并不是每种部署模式都必须使用。
在完全隔离的环境中,ZTXGate 使用该环境内部可获得的身份、认证、设备和监控能力。
部署与控制平面模式
ZTXGate 可以独立运行,无需强制使用 CoreZT 托管的云控制平面。
ZTXGate 部署本身可以由客户或 MSP 运营。
独立部署可以保持完全隔离,许可和软件更新通过手动方式处理。
对于希望集中管理许可和软件更新的联网部署,CoreZT 提供可选的 ZTXHub 服务。ZTXHub 并不是 ZTXGate 核心访问运行的必需组件。
备份与灾难恢复
ZTXGate 当前不采用传统的集群高可用架构。
管理员可以通过门户配置周期性备份。需要灾难恢复时,可以把备份还原到新的 ZTXGate 部署。
这是一种备份与还原恢复模式,而不是主动/主动或主动/被动集群。
ZTNA 不会取代什么
ZTNA 是更广泛安全架构中的一层。
它不会消除以下需求:
- 安全的应用设计
- 操作系统加固
- 本地网络控制与分段
- 终端保护
- 证书与密钥管理
- 漏洞管理
- 监控与事件响应
- 备份与灾难恢复
ZTXGate 减少不必要的访问范围,使访问决策更加明确,但不会让其余安全技术栈变得不再必要。