ZTXGate:由您掌控的零信任网络访问
员工可能在办公室、家中或任何地点工作,应用和基础设施也可能位于本地、云端或同时分布在两者之间。
ZTXGate 让用户访问所需资源,而无需同时获得对周边网络的广泛访问权限。
将它部署在由您的组织或 MSP 运营的基础设施中,与现有身份和安全系统集成,并根据用户、设备、资源和策略执行访问控制。
无需重构基础设施的零信任
从传统远程访问 VPN 演进,不应该意味着必须替换周边所有系统。
在 Linux 服务器或云 VM 上安装 ZTXGate,注册用户及其设备,定义允许访问的资源,然后基于身份、设备和策略执行访问控制,同时无需强制依赖 CoreZT 托管的云控制平面。
ZTXGate 可用于本地、云端、混合基础设施以及隔离环境。
ZTXGate 的工作方式
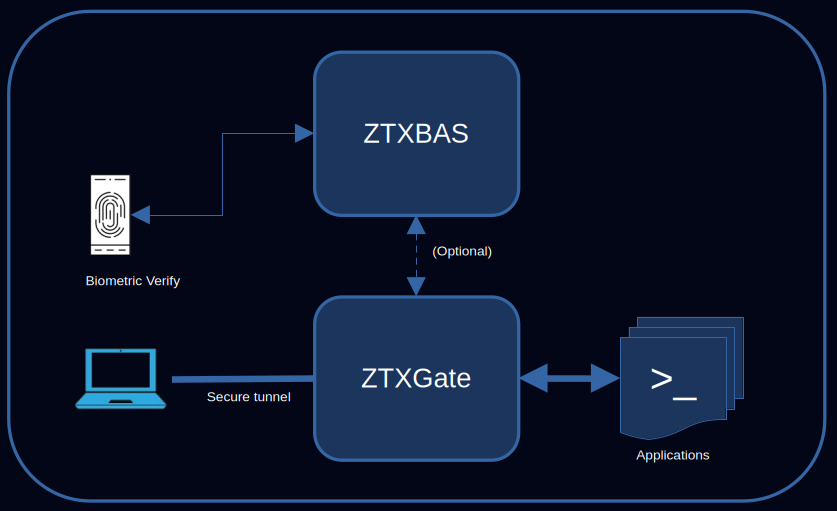
- 在选定的客户或 MSP 运营环境中的 Linux 服务器或云 VM 上安装 ZTXGate。
- 用户通过自助注册流程注册设备。
- 使用身份、角色、设备、姿态、网络位置、时间和资源定义访问策略。
- ZTXGate 在连接建立时执行访问控制,并在相关条件变化时持续评估策略。
受管终端使用基于 WireGuard 的连接,通过 ZTXGate 访问已授权资源。
访问权限由策略决定,而不是简单的网络存在状态。
了解 ZTXGate 架构 · WireGuard 与 ZTNA
面向资源的最小权限访问
远程用户通常并不需要访问整个私有网络。
ZTXGate 让您围绕实际受保护的资源定义访问权限。策略可以组合用户身份、角色、已注册设备、设备信任或姿态、网络位置、时间条件、受保护资源以及访问时长。
为日常资源设置常驻访问,为敏感系统设置更严格的条件。
即时访问与申请审批式访问
并非每项权限都需要永久存在。
对于敏感资源,ZTXGate 可以要求用户在允许连接前先申请访问。指定审批人收到请求后,可批准适当的访问时间窗口;当批准时段结束时,ZTXGate 会自动移除该权限。
这适用于管理系统、生产环境、敏感应用,以及其他不需要永久访问权限的资源。
持续策略执行
访问决策不应仅仅因为连接已经开始就永久有效。
当相关策略条件发生变化时,ZTXGate 会持续评估活动访问。如果用户角色变化、允许的时间窗口结束,或者设备不再满足所需姿态条件,ZTXGate 可以在无需等待用户重新连接的情况下撤销访问。
独立设备身份
ZTXGate 单独注册和跟踪每台设备,因此管理员可以区分用户的笔记本电脑、手机、平板电脑及其他已注册终端。
如果设备丢失、退役或不再可信,可以撤销该设备,而无需禁用用户的其他设备。
将设备姿态作为策略输入
在联网环境中,ZTXGate 可以将现有终端安全平台提供的姿态信息作为访问决策的一部分。
当前集成包括:
- Microsoft Intune
- Microsoft Defender for Endpoint
- SentinelOne Singularity
- CrowdStrike
- Jamf
策略可以根据设备合规或风险信息判断资源是否应允许访问。第三方设备姿态集成自然依赖与相应服务的连接。
身份集成
ZTXGate 可以连接现有身份环境,而不是成为管理员必须手工维护的另一套独立用户目录。
OIDC 单点登录
使用 OIDC 身份提供商进行用户认证和单点登录。
SCIM 用户配置
使用 SCIM 同步用户及身份生命周期变化。在适当情况下,可以将目录组映射到 ZTXGate 角色,使身份变化能够直接影响访问策略,而无需重复管理工作。
面向敏感资源的增强认证
有些资源需要比其他资源更强的验证。
ZTXGate 支持根据策略使用受支持的方法执行额外认证。当与 ZTXGate 一起授权使用时,ZTXBAS 以库的形式紧密集成,无需单独部署 ZTXBAS 服务器。联网部署还可以在相关服务可访问时使用受支持的云依赖选项,例如 Okta Verify Push 和 Duo Push。
这样,管理员可以针对敏感访问增加额外验证步骤,而无需让每个常规连接都经历同样的流程。
无客户端 HTTP/HTTPS 访问
并非每个用户或应用都需要基于隧道的访问。
ZTXGate 还通过其策略执行代理为 HTTP 和 HTTPS 应用提供无客户端访问。用户无需在终端上安装 WireGuard 即可访问已授权的 Web 应用;ZTXGate 会终止传入连接,并建立到受保护应用的已授权连接。
由于代理工作在 HTTP 层,因此在适用时可以利用应用层上下文执行策略。
无客户端访问适合基于浏览器的应用、承包商、第三方,以及不希望安装连接软件的终端。
无客户端访问是 ZTXGate 的授权功能。
SIEM 集成
ZTXGate 可以通过以下格式导出安全和审计事件:
- RFC 5424 syslog
- ArcSight CEF
- JSON
根据集成方式,事件可以通过 UDP、TCP 或带 TLS 的 TCP 传输。
可搜索的审计记录
ZTXGate 记录访问、认证和策略活动,使管理员能够调查发生了什么,而无需从彼此无关的系统中重建事件。
记录可以搜索和导出,用于运营审查、调查和审计活动。这些能力可以支持组织的合规与审计证据收集,但本身并不代表获得任何特定框架认证。
在一个位置管理 ZTXGate
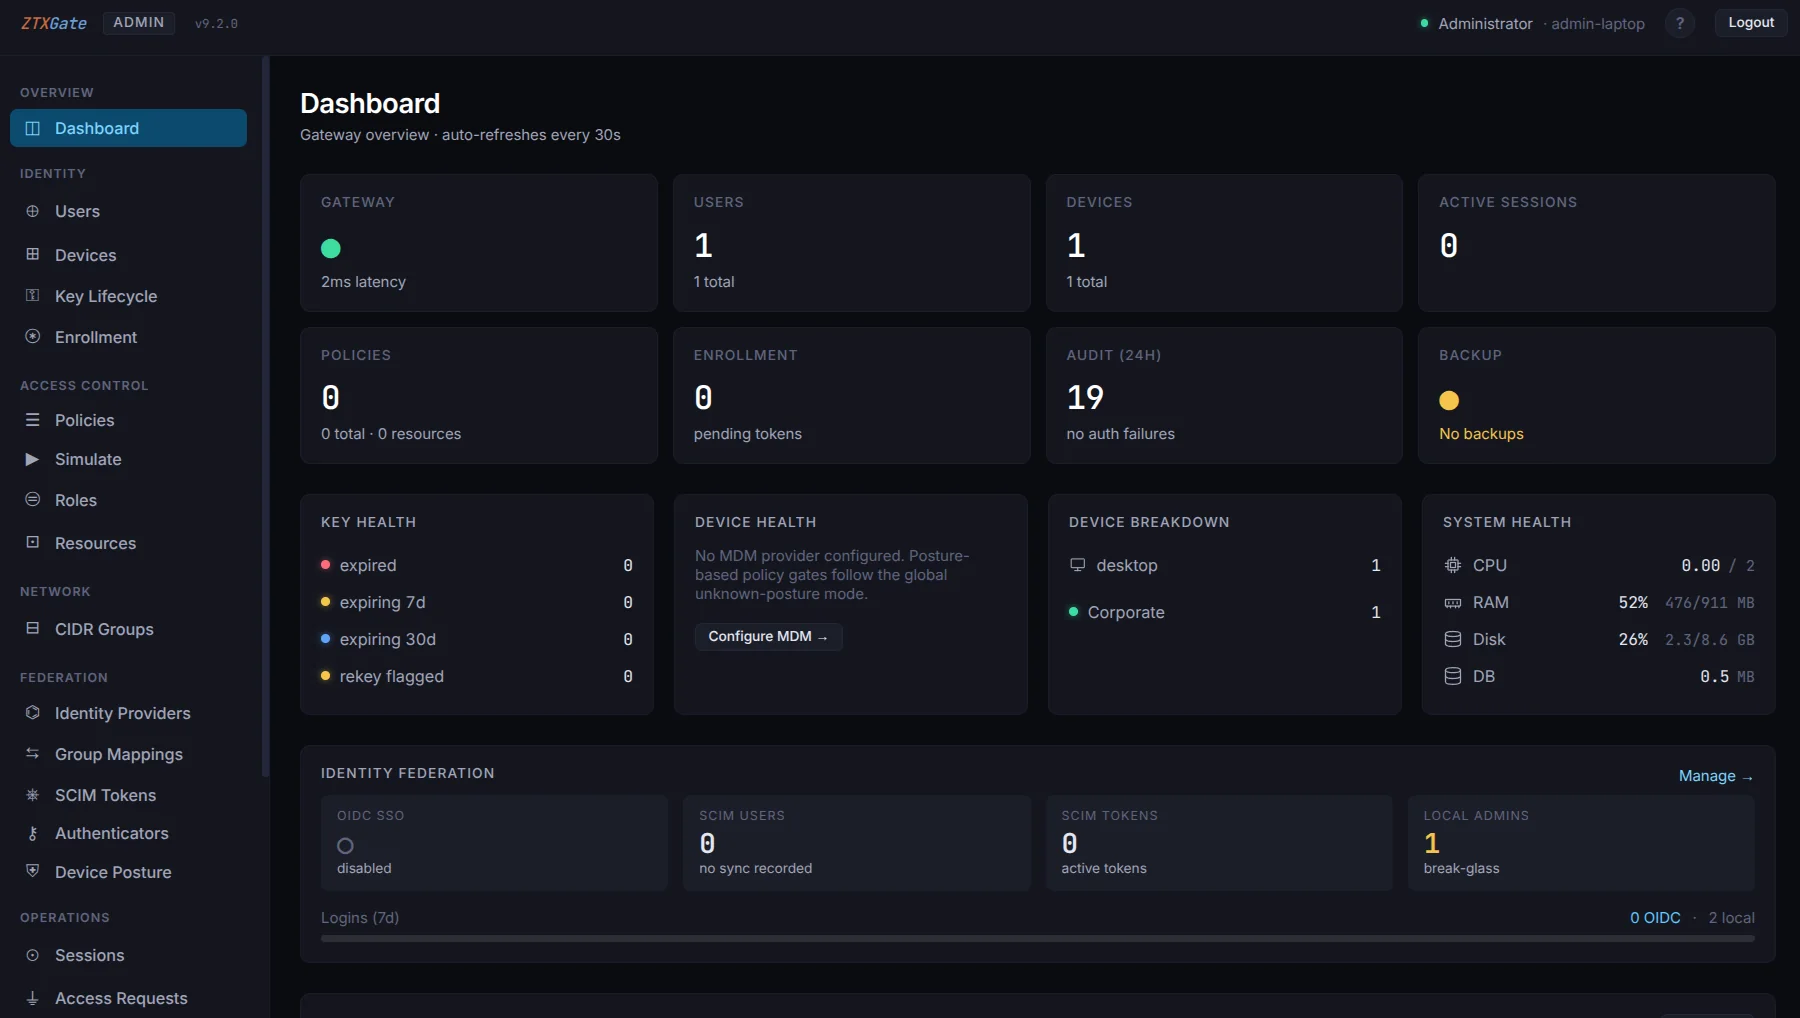
ZTXGate 管理门户将用户、设备、资源、策略、活动会话、日志和许可证信息集中在一个界面中。
内置管理角色用于分离常见职责:
- 管理员负责策略和整体配置。
- 帮助台用户可处理适当的日常设备管理工作。
- 审计员在需要监督时获得只读可见性。
内置策略模拟器允许管理员在生产环境中正式使用策略之前,评估预期的 (user, device, resource) 决策。
用户拥有自己的自助门户,可以查看可用资源、管理已注册设备,并在需要审批时申请访问。
备份与恢复
ZTXGate 支持涵盖配置和运营数据的计划备份,并可在升级前创建迁移前快照。必要时,恢复流程可帮助管理员在替代基础设施上还原系统。
部署在您所运营的环境中
ZTXGate 可以由客户或 MSP 运营。核心访问功能不依赖强制性的 CoreZT 托管云控制平面。
本地部署
在办公室或数据中心的基础设施中运行 ZTXGate。了解本地部署 ZTNA。
云端
在云中的 Linux VM 上部署 ZTXGate,并对云托管资源应用相同的访问策略。
混合环境
在同时包含本地和云托管资源的环境中使用 ZTXGate。
隔离环境
ZTXGate 可以部署在核心访问平台不能依赖外部云服务的隔离环境中。依赖外部身份、MDM、EDR、SIEM 或认证服务的功能,自然要求这些服务可访问。
通过 ZTXHub 可选集中管理
ZTXGate 的核心访问运行不需要 CoreZT 中央服务。需要集中软件更新和许可证管理的联网部署,可以选择使用由 CoreZT 拥有和运营的 ZTXHub 服务。
即使不使用 ZTXHub,ZTXGate 部署仍可独立运行,并使用手动许可证和软件更新流程。
ZTXGate 与传统远程访问 VPN
VPN 技术仍然有价值,也可以安全部署。架构上的差异在于访问控制从哪里开始。
传统远程访问 VPN 通常先建立网络连接,再由额外的网络控制决定已连接终端可以访问什么。ZTXGate 则围绕对明确资源的授权进行设计。
| 能力 | ZTXGate | 传统远程访问 VPN |
|---|---|---|
| 资源级访问策略 | 内置 | 取决于周边网络控制 |
| 感知身份的策略 | 内置 | 取决于 VPN 和身份技术栈 |
| 独立设备注册 | 内置 | 因产品而异 |
| 将设备姿态作为策略输入 | 通过集成支持 | 因产品而异 |
| 临时访问 | 内置 | 需要周边工作流/控制 |
| 申请审批式访问 | 内置 | 需要周边工作流/控制 |
| 持续策略执行 | 内置 | 因产品而异 |
| OIDC 和 SCIM | 内置 | 因产品而异 |
| 按资源增强认证 | 内置 | 因产品而异 |
| 可搜索访问记录 | 内置 | 因产品而异 |
| SIEM 导出 | 内置 | 因平台而异 |
| 客户或 MSP 运营的部署 | 支持 | 通常可用 |
这里的目标并不是声称所有 VPN 部署都不安全。区别在于,ZTXGate 将基于身份、设备和资源的授权作为主要访问模型,而不是在广泛网络连接之外再增加这些控制。
安全与信任
ZTXGate 将最小权限策略、独立设备身份、持续执行、身份集成、增强认证、审计记录以及客户或 MSP 运营的部署模式结合在一起。
为成长型团队而构建
ZTXGate 面向需要更强访问控制,但不希望把远程访问演变成大型安全基础设施项目的组织。
- IT 团队在一个位置管理用户、设备、资源、策略和访问可见性。
- 安全团队使用设备姿态、临时访问、持续执行、审计记录和 SIEM 集成。
- 开发与技术团队访问已授权基础设施,而无需获得对周边私有网络的广泛权限。
- 合规与审计团队可以搜索和导出访问记录,用于审查和证据收集。
授权模式
ZTXGate 按用户、按年授权。具体功能权益可能因许可证而异;请联系 CoreZT,以确定适合您部署的配置。
大型部署可提供批量定价。
从聚焦的部署开始
您无需一次性迁移所有用户和资源。
- 在 Linux 服务器或云 VM 上安装 ZTXGate。
- 注册第一批用户设备。
- 定义一小组受保护资源。
- 应用访问策略。
- 验证使用体验,然后逐步扩大部署。
评估架构
如果您比较的是访问模型,而不仅仅是产品功能,以下指南提供了更深入的信息: